“扫描下方二维码,进入公众号粉丝交流群。更多一手网安资讯、漏洞预警、技术干货和技术交流等您参与!”
|
| GNU Inetutils telnetd 远程认证绕过漏洞 |
| |
| | | |
| | | |
| | | |
| | | |
GNU Inetutils 是一套包含 telnetd、ftpd 等程序的网络工具集。telnetd 作为远程终端登录服务的守护进程,广泛存在于嵌入式设备及特定 Linux 发行版(如 Debian、Ubuntu、Trisquel)中。
近日,GNU 官方披露了 GNU Inetutils 中 telnetd 服务的远程认证绕过漏洞(CVE-2026-24061)。由于程序在调用 /usr/bin/login 时未对 USER 环境变量进行有效过滤,攻击者可通过注入特殊命令行参数(如 -f root)绕过密码校验,直接获取系统的 root 权限。
以下主流发行版在执行 apt install telnetd 时默认安装受影响版本,部分 Linux 及嵌入式设备可能同样集成相关 telnetd 实现存在类似影响:
可通过以下命令自行确认 telnetd 的来源包:
apt show telnetd | grep -E "Source"
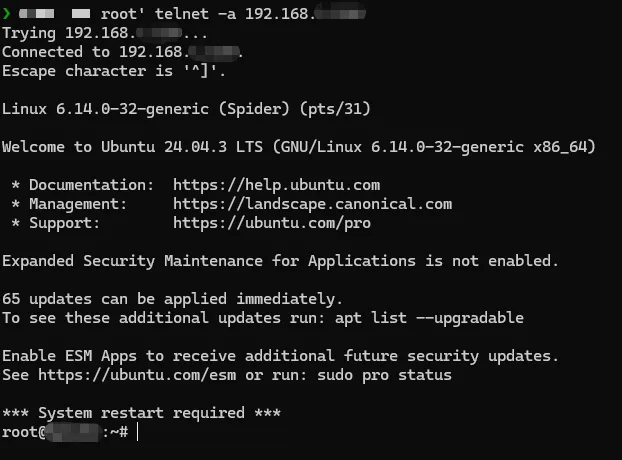
360 漏洞研究院已复现 GNU Inetutils telnetd 远程认证绕过漏洞(CVE-2026-24061),经测试,远程攻击者仅需简单参数注入即可远程获取目标服务器 root 权限。
CVE-2026-24061 GNU Inetutils telnetd 远程认证绕过漏洞复现
受影响版本:
1.9.3 <= GNU Inetutils <= 2.7
正式防护方案
通过包管理器将GNU Inetutils升级为2.7以上版本,建议关闭 telnet 服务并切换至 SSH。
Debian/Ubuntu 系统:
sudo apt updatesudo apt upgrade inetutils-telnetd
sudo dnf update inetutils 或sudo yum update inetutils
sudo pacman -Syu inetutils
2026年1月21日,360漏洞研究院发布本安全风险通告。
https://nvd.nist.gov/vuln/detail/CVE-2026-24061
建议您订阅360数字安全-漏洞情报服务,获取更多漏洞情报详情以及处置建议,让您的企业远离漏洞威胁。
邮箱:360VRI@360.cn
网址:https://vi.loudongyun.360.net
360 漏洞研究院,隶属于360数字安全集团。其成员常年入选谷歌、微软、华为等厂商的安全精英排行榜, 并获得谷歌、微软、苹果史上最高漏洞奖励。研究院是中国首个荣膺Pwnie Awards“史诗级成就奖”,并获得多个Pwnie Awards提名的组织。累计发现并协助修复谷歌、苹果、微软、华为、高通等全球顶级厂商CVE漏洞3000多个,收获诸多官方公开致谢。研究院也屡次受邀在BlackHat,Usenix Security,Defcon等极具影响力的工业安全峰会和顶级学术会议上分享研究成果,并多次斩获信创挑战赛、天府杯等顶级黑客大赛总冠军和单项冠军。研究院将凭借其在漏洞挖掘和安全攻防方面的强大技术实力,帮助各大企业厂商不断完善系统安全,为数字安全保驾护航,筑造数字时代的安全堡垒。