排查用户相关的信息
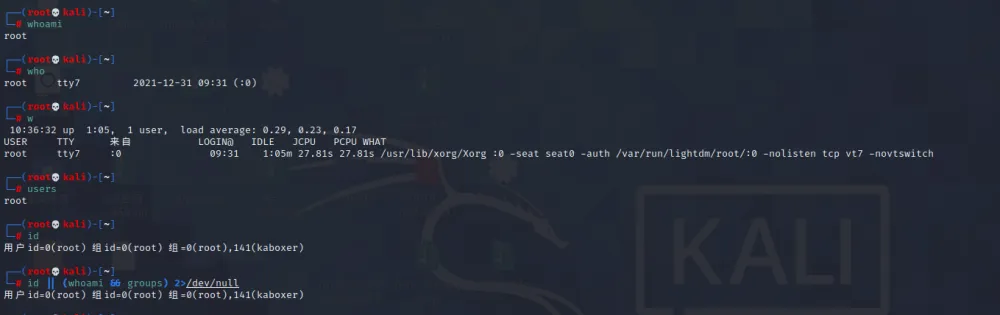
whoami #查看当前用户身份
who #查看当前登录系统的所有用户
w #显示已经登陆系统的用户列表,并显示用户正在执行的指令
users #显示当前登录系统的所有用户的用户列表
id #当前用户信息
id || (whoami && groups) 2>/dev/null #当前用户信息
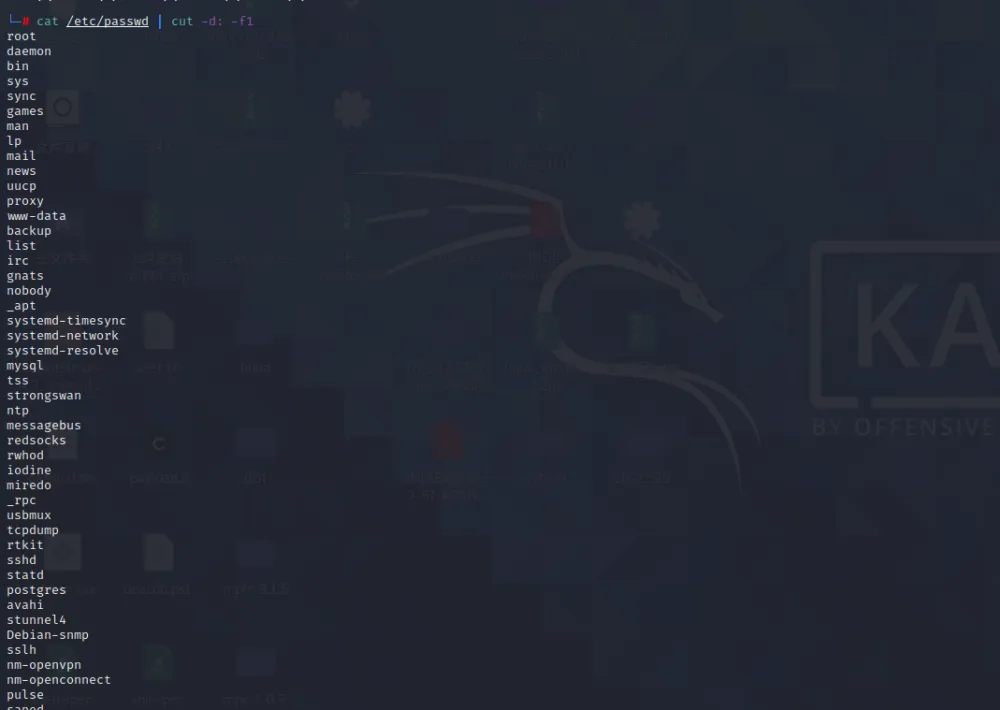
cat /etc/passwd | cut -d: -f1 #查看所有的用户名
cat /etc/passwd | grep "sh$" #查看拥有bash的用户
awk '/\$1|\$6/{print $1}' /etc/shadow #查看可以远程登录的用户
cat /etc/shadow #查看密码
cat /etc/group #查看组信息
last #查看登录历史
more /etc/sudoers | grep -v "^#\|^$" | grep "ALL=(ALL)" #查看拥有sudo权限的用户
sudo -l #列出目前用户可执行与无法执行的指令
awk -F: '$3==0{print $1}' /etc/passwd #查看超级用户(uid=0),有些黑客将普通用户的uid改
为0,则该普通用户也拥有了超级权限
排查进程端口相关的信息
top #动态查看进程
ls -l /proc/18176/exe #查看PID为18176的进程的可执行程序
lsof -p 18176 #查看PID为18176的进程打开的文件
lsof -c sshd #查看进程sshd打开的文件
lsof -i:33946 #查看33946端口对应的一些进程
ps -p PID -o lstart #查看进程的启动时间点
netstat -pantu | grep 18176 #查看端口连接情况,过滤含有18176的行,就可以查看连接的端口
fuser -n tcp 33946 #查看33946端口对应的进程PID
ps aux / ps -ef #静态查看进程
pstree #查看进程树
ps aux --sort -pcpu #静态查看进程,根据cpu使用情况排行,从高到低
ps aux --sort -pmem #静态查看进程,根据内存使用情况排行,从高到低
查杀rootkit
chkrootkit (下载地址-http://www.chkrootkit.org)rkhunter (下载地址-
http://rkhunter.sourceforge.net)
查杀病毒
clamav(下载地址-http://www.clamav.net/download.html)
查杀webshell
cloudwalker(下载地址-http://github.com/chaitin/cloudwalker)
具查杀病毒和rootkit
判断入侵方式,修复漏洞
在将黑客放入的恶意程序和木马删除干净后,我们就大概可以知道黑客是如何入侵该主机的,进而修改 该漏洞,防止黑客再次入侵。
1、lsof
查看某个用户启动了什么进程
lsof -u root
某个端口是哪个进程打开的
lsof -i:8080
2、last、lastb、lastlog
登录失败记录:/var/log/btmp
lastb
最后一次登录:/var/log/lastlog
lastlog
登录成功记录: /var/log/wtmp
last
3、crontab
查看计划任务是否有恶意脚本或者恶意命令
crontab -l
4、netstat
a参数是列出所有连接,n是不要解析机器名,p列出进程名
netstat -anp
5、ps
查看进程信息
ps -ef
ps -aux
6、top
查看进程cpu占比(动态任务,可实时查看最高cpu占有率)
top
7、stat
查看某个文件是否被修改过
stat
8、last和lastb(对应日志wtmp/btmp)
last查看成功登陆的IP(用于查看登陆成功信息)
登陆用户---连接方式---时间
istory日志
位置:~/.bash_history
 10个月宝宝每天需要喝多少奶粉?