已修复 | 微信Linux版本远程命令执行漏洞
- 2026-08-28 09:53:46
已修复 | 微信Linux版本远程命令执行漏洞漏洞概况 漏洞处置优先级(VPT)
漏洞影响范围
漏洞复现 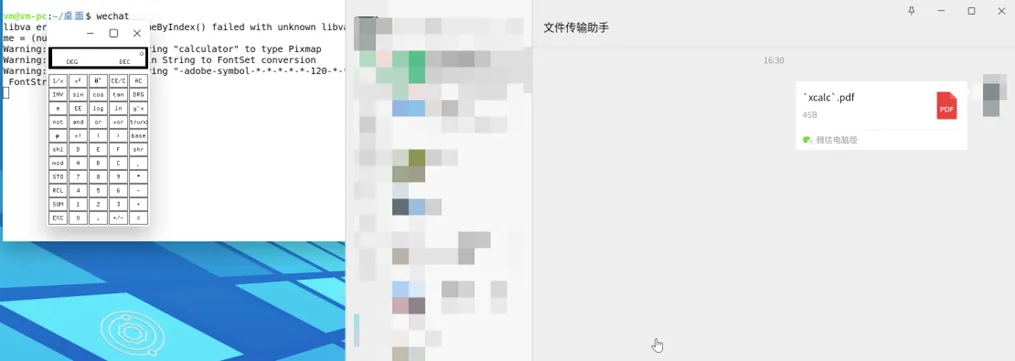
修复方案 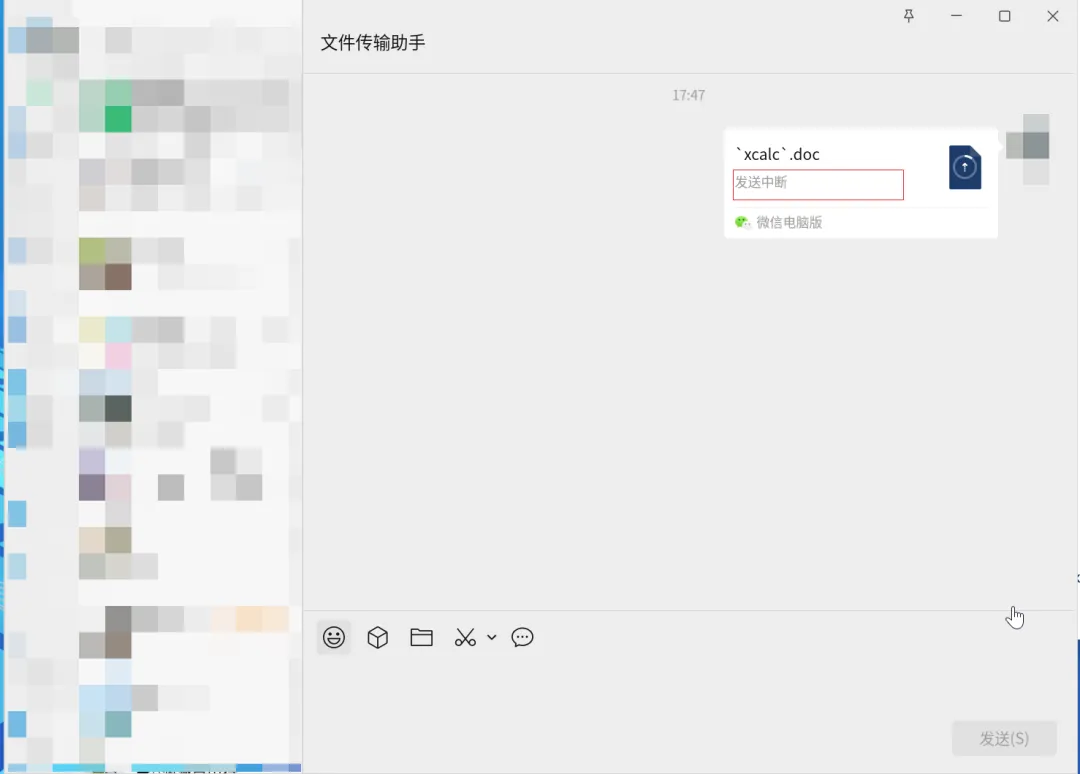
微步产品支撑 - END -扫码在线沟通 ↓↓↓ 
点此电话咨询 “X漏洞奖励计划”是微步X情报社区推出的一款针对未公开漏洞的奖励计划,我们鼓励白帽子提交挖掘到的0day漏洞,并给予白帽子可观的奖励。我们期望通过该计划与白帽子共同努力,提升0day防御能力,守护数字世界安全。
Linux 版微信是腾讯基于 QT 或 Web 技术开发的官方客户端,让 Linux 用户无需通过 Wine 模拟即可在国产操作系统或主流发行版上直接收发消息和文件。
近日,微步情报局监控到微信Linux客户端1click 远程命令执行漏洞已被修复。微步情报局已成功复现。经分析,Linux版本(包括银河麒麟等信创系统)微信中存在一个1click远程命令执行漏洞,攻击者可构造恶意文件名的文件(包括但不限于pdf,doc,xls等文件类型),诱使受害者点击查看,从而造成远程命令执行。(完整漏洞情报请查阅https://x.threatbook.com/v5/vul/XVE-2026-3046)
此漏洞无须用户权限,攻击者成功利用此漏洞可远程命令执行。
综合处置优先级:高风险
| 是 | ||
| 由于腾讯在服务端做了修复,2026.2.11起所有版本都不受影响 | |
官方修复方案
无需更新客户端,微信官方已在服务端修复此漏洞,发送恶意文件会显示发送中断,如下图所示:临时缓解措施
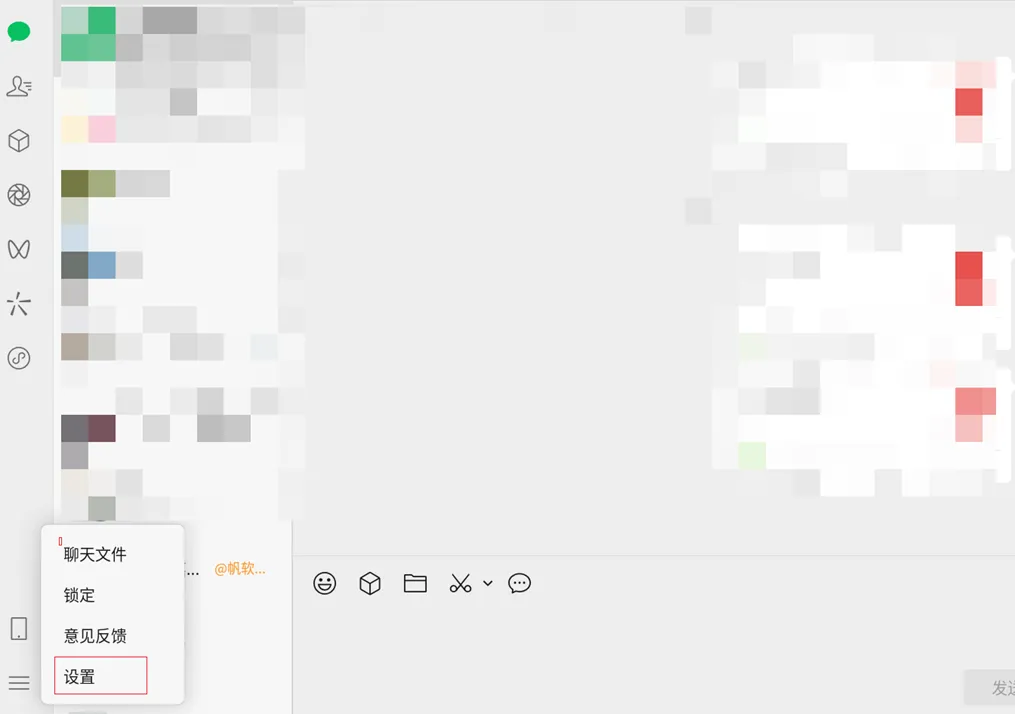
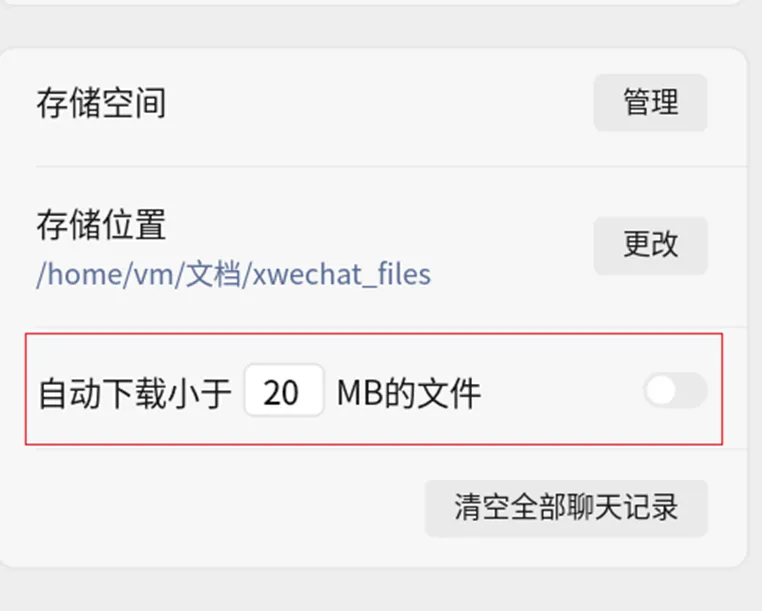
1. 提升个人安全意识,不点击未知来源文件2. 禁用微信的文件自动下载功能,防止因误点造成的漏洞利用,配置方式如下所示:
微步漏洞情报于2026-02-10收录该漏洞。
微步下一代威胁情报平台NGTIP及X情报社区已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
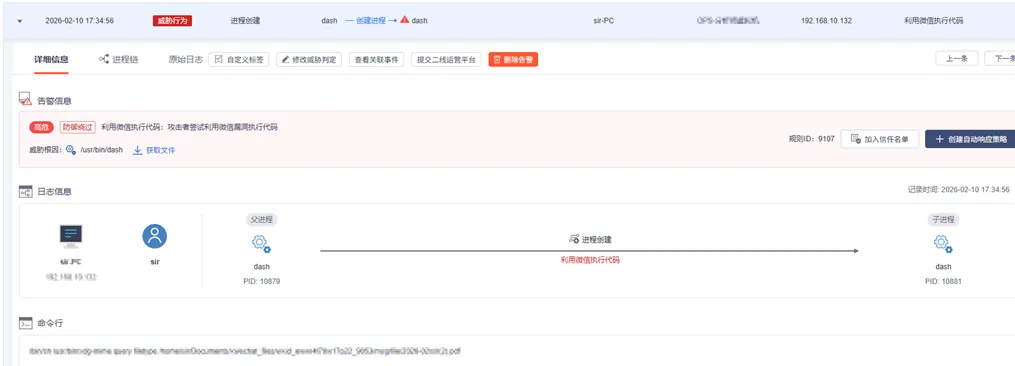
微步终端安全管理平台OneSEC已于2026-02-10支持检测,检测ID:9107利用微信执行代码
微步漏洞情报订阅服务
微步提供漏洞情报订阅服务,精准、高效助力企业漏洞运营:
提供高价值漏洞情报,具备及时、准确、全面和可操作性,帮助企业高效应对漏洞应急与日常运营难题;
可实现对高威胁漏洞提前掌握,以最快的效率解决信息差问题,缩短漏洞运营MTTR;
提供漏洞完整的技术细节,更贴近用户漏洞处置的落地;
将漏洞与威胁事件库、APT组织和黑产团伙攻击大数据、网络空间测绘等结合,对漏洞的实际风险进行持续动态更新。
X漏洞奖励计划
活动详情:https://x.threatbook.com/v5/vulReward
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:596563534@qq.com 。
