高危预警!Linux 内核"Dirty Frag"本地提权漏洞来袭,全主流发行版暂无补丁,附一键缓解命令
兄弟们,今天这个事必须重点说一下。
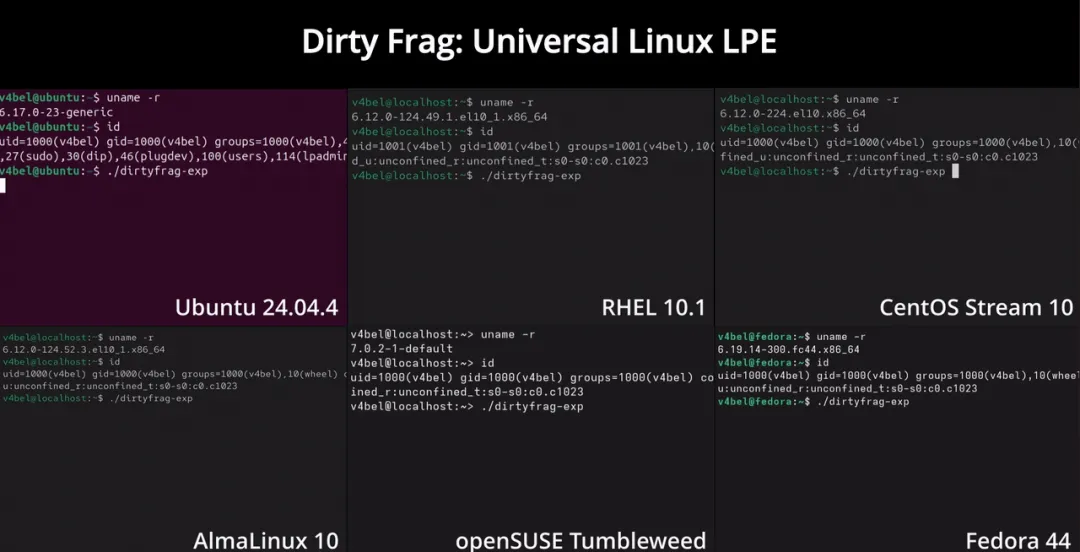
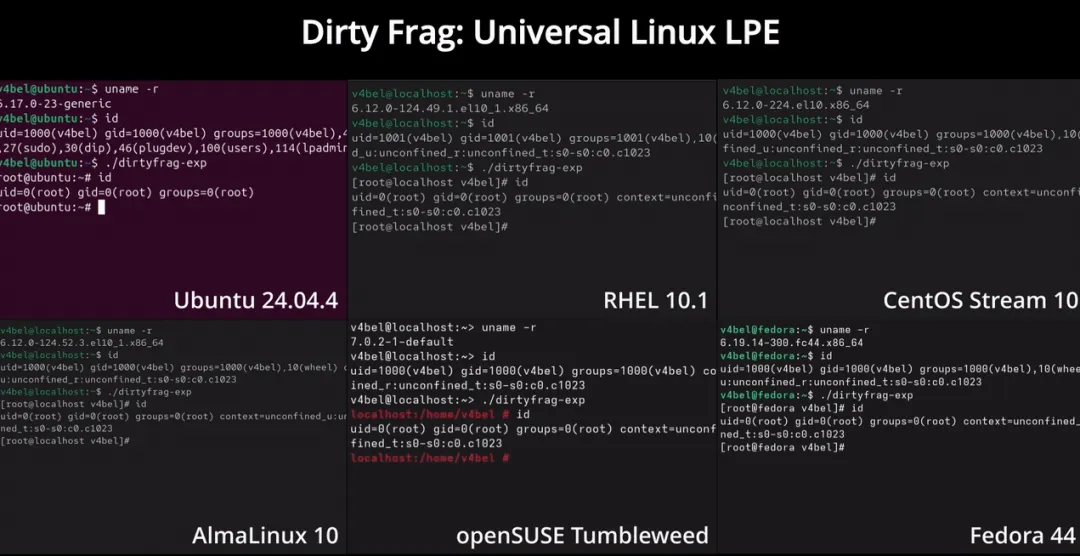
继 2022 年的 Dirty Pipe(CVE-2022-0847)之后,Linux 内核又出现了一个同类高危漏洞——Dirty Frag。
韩国安全研究员 Hyunwoo Kim(@v4bel)发现并披露,PoC 已于 2026 年 5 月 7 日在 GitHub 公开,任何人都可以一行命令编译运行。
更糟糕的是:Ubuntu、RHEL、Fedora、openSUSE……所有主流发行版目前全部处于无补丁状态。
我们来详细拆一拆。
漏洞原理:零拷贝路径上的"只读变可写"
要理解 Dirty Frag,先要理解它和 Dirty Pipe 的相似之处——它们都是对内核零拷贝路径上"只读 page cache 被意外写入"这一类问题的利用。
具体来说,漏洞的核心触发路径是:
splice() 系统调用会将攻击者仅有读权限的 page cache 页,直接钉入 struct sk_buff 的 frag 槽(零拷贝,避免数据复制)。而接收侧的内核代码在处理数据时,会对这个 frag 执行原地(in-place)加密/解密操作,直接写回到这块本该只读的 page cache。
结果就是——只读内存被写入了,普通用户可以悄悄篡改系统文件。
这个漏洞链由两个独立内核模块组合而成,缺一不可,但两者互补,几乎覆盖所有场景。
两个变体,互相覆盖对方的限制
变体一:IPsec ESP 模块(存在约 9 年!)
- • 利用效果:可将
/usr/bin/su 替换为攻击者的恶意程序,从而在任意用户执行 su 时触发提权 - • 前提条件:需要创建**用户命名空间(user namespace)**的权限
- • 限制:部分发行版默认禁止非特权用户创建用户命名空间(如 Ubuntu 24.04 之前版本)
变体二:RxRPC 协议模块(2023 年引入)
- • 利用效果:可直接清空
/etc/passwd 中 root 账户的密码字段,使 su - 无需密码即可登录 root - • 前提条件:完全无需任何特殊权限,普通用户直接可用
这两个变体的组合意味着:无论目标系统是否限制用户命名空间,攻击者总能找到一条路走通,构成对几乎所有主流 Linux 发行版的通杀。
披露流程被第三方破坏,各发行版措手不及
这次漏洞的发布过程本身也很值得关注——
| |
| 作者向 security@kernel.org 提交漏洞和补丁 |
| 作者向 linux-distros 邮件列表提交,设定 5 天 embargo(禁令期) |
| 不相关的第三方将 exploit 抢先公开至互联网,embargo 被打破 |
| 作者与发行版维护者协商后,决定全面公开 Dirty Frag 文档 |
上游 Linux 内核已于 5 月 7 日合并了 ESP 模块的修复补丁,但 RxRPC 模块补丁尚未合并。
由于 embargo 被第三方提前破坏,各发行版没有足够时间准备 backport,导致当前所有主流发行版内核均处于无补丁状态,CVE 编号尚未分配。
如何防御?一行命令,立刻缓解
在等待各发行版正式推出补丁之前,官方推荐的临时缓解措施是——直接禁用涉及漏洞的三个内核模块:
bash
printf'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' \ > /etc/modprobe.d/dirtyfrag.conf
执行完成后,这三个模块将被系统阻止加载。
对绝大多数服务器来说,这个操作没有任何功能影响:
- • 不使用 IPsec VPN 的服务器:禁用 esp4/esp6 无影响
- • 不使用 AFS(Andrew File System)的系统:禁用 rxrpc 无影响
- • 如果你的服务器跑的是标准 Web、数据库、微服务业务,直接执行即可
如果你的服务器确实在使用 IPsec,请务必评估影响后再操作,并优先关注发行版官方补丁动态。
完整防御清单
立即执行(所有暂不需要 IPsec/AFS 的服务器):
bash
# 禁用受影响模块printf'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' \ > /etc/modprobe.d/dirtyfrag.conf# 验证配置已生效cat /etc/modprobe.d/dirtyfrag.conf
持续跟进:
- • 订阅你所使用发行版的安全公告(RHSA / USN / openSUSE-SU 等)
- • 更新完成后,可视情况评估是否移除上述模块屏蔽配置
检测侧建议:
- • 在 EDR / SIEM 中增加对
/etc/passwd、/usr/bin/su 等关键系统文件的完整性监控告警 - • 关注系统日志中非预期的
su 调用和 root 登录行为
总结
| |
| |
| |
| |
| |
| |
| |
| |
| 禁用 esp4/esp6/rxrpc 模块(见上方命令) |
| https://github.com/V4bel/dirtyfrag |
最后提醒一句:漏洞已经公开,PoC 已经在互联网上流传,这不是"以后再说"的问题。
建议所有运维和安全同学今天就把上面那条缓解命令跑一遍,然后把你们的内核更新订阅打开,等补丁一出来第一时间跟进。
保护好自己的机器,比什么都重要。
 10个月宝宝每天需要喝多少奶粉?