漏洞概述
Linux是免费开源、类Unix的操作系统内核,诞生于1991年,芬兰大学生Linus Benedict Torvalds因不满商用Unix昂贵、Minix系统受限,自行开发并公开了Linux初代内核源码;随后全球开发者通过开源社区共同参与迭代完善,遵循GPL开源协议允许自由使用、修改和分发。它继承Unix稳定、多用户、多任务、高性能的特性,兼具免费、可定制、安全可靠的优势,逐步衍生出Ubuntu、CentOS、Debian、RedHat等众多发行版,如今垄断服务器、云计算、容器、嵌入式、安卓底层、物联网及开发运维领域,成为互联网和信息技术世界的基石级操作系统。
近日,银河哈希通过安全监测发现Linux存在 Linux Kernel net/sched act_pedit本地权限提升漏洞(CVE-2026-46331) 。Linux Kernel net/sched act_pedit 本地权限提升漏洞(CVE-2026-46331)是Linux内核TC流量控制act_pedit组件的本地权限提升漏洞,普通用户可通过创建用户网络命名空间获取CAP_NET_ADMIN权限以触发漏洞,其核心成因在于报文编辑函数tcf_pedit_act仅依靠静态偏移提示一次性预计算并执行skb写时复制COW操作,未考虑规则运行时叠加L3/L4动态头部偏移后真实写入范围会超出预拷贝区间,同时遗漏负偏移以太网头部区域的skb_cow处理、缺少分片SKB强制线性化兜底逻辑,未对每条编辑指令的实际写入偏移动态做COW保护,导致程序直接原地修改sendfile/mmap零拷贝产生的共享只读页缓存,缺少偏移越界校验进一步放大风险,攻击者构造恶意pedit规则配合分片报文即可篡改全局文件缓存或内核内存,最终实现本地低权限用户提权至root。
影响范围
受影响的内核版本:v5.18 <= Linux Kernel < v7.1-rc7影响周期:约 4 年(2022年5月 ~ 2026年6月)
目前已知受影响发行版本:
RHEL 10.0(内核 6.12.0-228.el10)
Debian 13 trixie(内核 6.12.90+deb13.1)
Ubuntu 24.04.4(内核 6.17.0-22)
漏洞复现
银河哈希已成功复现该漏洞
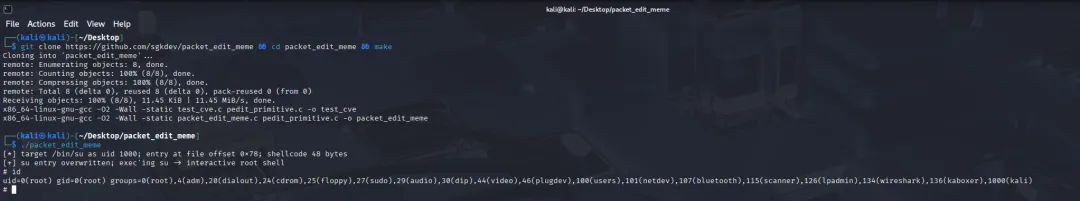 Linux Kernel net/sched act_pedit本地权限提升漏洞
解决方案
升级内核版本
Linux Kernel官方已发布修复补丁
核心修复提交为:899ee91156e57784090c5565e4f31bd7dbffbc5a;下载链接:https://github.com/torvalds/linux/commit/899ee91156e57784090c5565e4f31bd7dbffbc5a
补充修复提交:d504a978572202ef43ac5ecfec2030adda64b13e;下载链接:https://github.com/torvalds/linux/commit/d504a978572202ef43ac5ecfec2030adda64b13e
临时解决方案
临时禁用act_pedit内核模块
参考文献
https://github.com/sgkdev/packet_edit_meme
https://nvd.nist.gov/vuln/detail/CVE-2026-46331
https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=899ee91156e57784090c5565e4f31bd7dbffbc5a
https://github.com/torvalds/linux/commit/d504a978572202ef43ac5ecfec2030adda64b13e
 10个月宝宝每天需要喝多少奶粉?