Linux 内核 Open vSwitch 数据路径曝出高危本地权限提升漏洞(CVE-2026-64531,CVSS 7.8)。本地低权限攻击者可构造超大的嵌套 Open vSwitch action,触发 Netlink 属性 nla_len 字段长度截断,使后续 action 数据被错误解析,进一步造成内核指针泄露和内存破坏,最终实现本地 root 权限提升。
利用前置条件:
目前 360漏洞挖掘智能体已成功复现该漏洞。本文包含完整影响范围、修复方案、技术原理与复现细节,建议用户立即升级。
|
| Linux 内核 Open vSwitch 本地提权漏洞 |
| |
| | | |
| | | |
| | | |
| | | |
引入该漏洞的代码提交(commit)首次合入 Linux 主线内核 6.14,随后被回移至部分较旧的稳定内核分支。已确认的受影响及修复范围如下:
5.15 分支:5.15.180 至 5.15.211 受影响,自 5.15.212 起修复;
6.1 分支:6.1.132 至 6.1.177 受影响,自 6.1.178 起修复;
6.6 分支:6.6.84 至 6.6.144 受影响,自 6.6.145 起修复;
6.12 分支:6.12.20 至 6.12.96 受影响,自 6.12.97 起修复;
6.13 分支:6.13.8 至 6.13.12 受影响;该分支已停止维护,未提供对应的上游稳定分支修复版本;
6.14 至 6.17 分支:所有正式版本均受影响;相关分支已停止维护,未提供上游稳定分支修复版本;
6.18 分支:6.18.0 至 6.18.39 受影响,自 6.18.40 起修复;
6.19 分支:所有正式版本均受影响,该分支已停止维护,未提供对应的上游稳定分支修复版本;
7.0 分支:所有正式版本均受影响,该分支已停止维护,未提供对应的上游稳定分支修复版本;
7.1 分支:7.1.0 至 7.1.4 受影响,自 7.1.5 起修复;
主线内核:自 7.2-rc4 起修复。
已确认受影响的发行版及版本包括:
AlmaLinux 9.7、9.8、10.1 和 10.2,Alpine Linux 3.22、3.23 和 3.24,Amazon Linux 2023,Arch Linux,CentOS Stream 9 和 10,Debian 12 和 13,Fedora 40 至 44,Kali Linux 2026.1,Linux Mint 22.3,NixOS 24.11、25.05、25.11 和 26.05,openSUSE Tumbleweed,Pop!_OS 22.04 和 24.04,Rocky Linux 9 和 10,以及 Ubuntu 22.04、24.04 的 Desktop 和 Server 版本。
正式防护方案
官方修复 commit 3f1f755366687d051174739fb99f7d560202f60b 已经发布。
该补丁将 add_nested_action_end() 改为可返回错误的函数,在把嵌套属性长度写入 16 位的 nla_len 字段之前,检查 attr_len 是否超过 U16_MAX;若超过,则返回 -EMSGSIZE,从而避免 nla_len 发生截断。
同时,补丁将该错误传递至各调用路径,并新增 action 构造失败后的回滚处理:对于 SAMPLE、CLONE、DEC_TTL 和 CHECK_PKT_LEN 等递归嵌套 action,按照构造的相反顺序释放子 action 持有的资源,并截断失败的 action tail;对于 SET/TUNNEL 路径,则直接释放其持有的 tun_dst 并截断 action 流,而不持有外部资源的 SET_TO_MASKED 路径仅需执行截断。
该修复在允许整个 sw_flow_actions 流超过 64 KiB 的同时,确保单个嵌套 netlink 属性不会超过 nla_len 字段能够表示的最大长度。
漏洞位于 Linux 内核 Open vSwitch datapath 的 flow action 生成与解析路径(net/openvswitch/flow_netlink.c)。用户态 action 列表在内核中会被校验并重写为更大的内部 sw_flow_actions 流;其中每个 Netlink 属性的 nla_len 只有 16 位。2025 年 3 月移除内部 action 流总长度 32 KiB 限制后,单个嵌套 action 仍可能增长到超过 U16_MAX,但旧代码直接把实际长度写入 16 位 nla_len,导致长度截断并回绕到较小值。
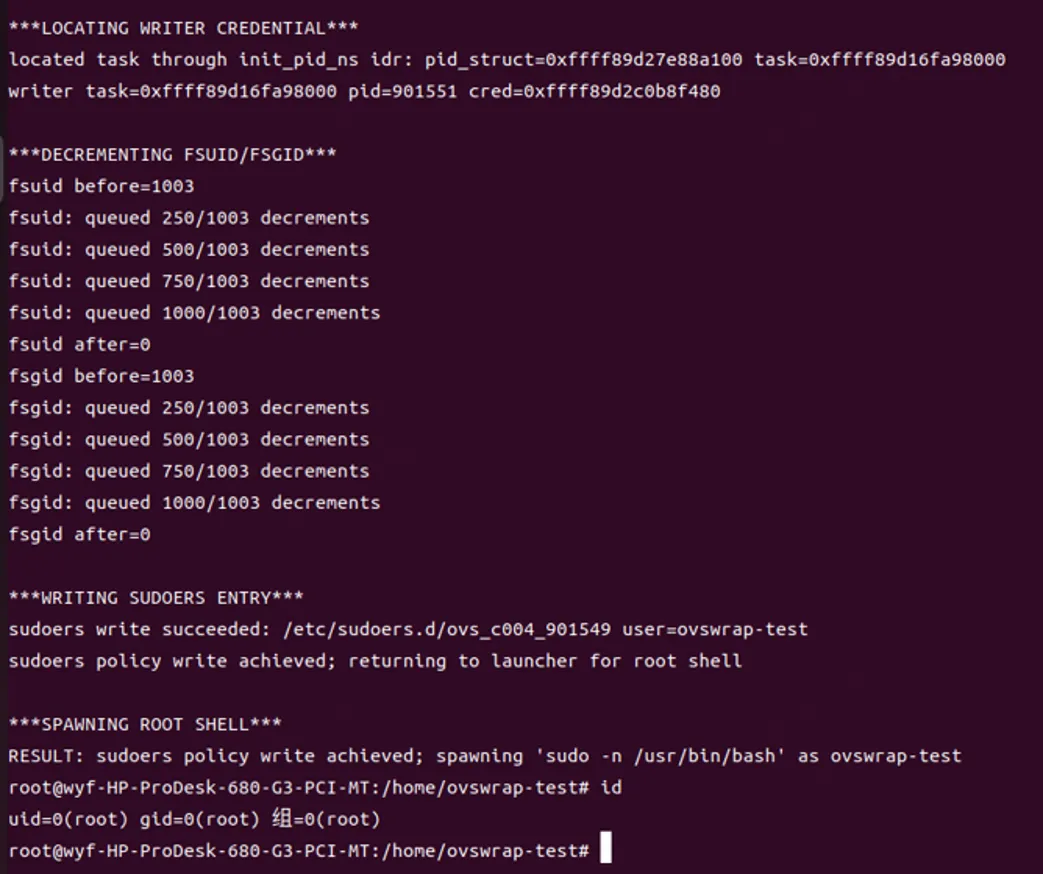
攻击者可通过 CLONE 包含大量小型 conntrack action,使生成的嵌套 action 超过 65,535 字节;后续 dump/free 代码信任回绕后的长度,从攻击者可控的 conntrack label 或 timeout name 中间位置继续解析,把伪造字节识别为 OUTPUT、SET 等 action。利用该错位可以获得内核指针泄露、内核读和定向 32 位 decrement 原语,随后破坏主机进程 credential,并写入 sudoers 规则实现 root code execution。
普通本地用户不需要初始用户命名空间中的 CAP_NET_ADMIN;在允许创建非特权 user/network namespace 的系统上,可通过 unshare -Urn 在攻击者控制的网络命名空间内取得 namespace-local CAP_NET_ADMIN 并触发 OVS 接口。已有 CAP_NET_ADMIN 的容器进程理论上也可到达该路径,但目前未验证容器逃逸。
360漏洞研究院已成功复现 Linux 内核 Open vSwitch 本地提权漏洞(CVE-2026-64531),实现本地权限提升。
CVE-2026-64531
Linux 内核 Open vSwitch 本地提权漏洞复现
2026年8月4日,360漏洞研究院发布本安全风险通告。
https://seclists.org/oss-sec/2026/q3/296
https://heyitsas.im/posts/ovswrap/
https://github.com/manizada/OVSwrap
https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/commit/?id=3f1f755366687d051174739fb99f7d560202f60b
https://git.kernel.org/stable/c/3f1f755366687d051174739fb99f7d560202f60b
https://github.com/torvalds/linux/commit/a1e64addf3ff9257b45b78bc7d743781c3f41340
https://github.com/torvalds/linux/commit/3f1f755366687d051174739fb99f7d560202f60b
https://nvd.nist.gov/vuln/detail/CVE-2026-64531
“扫描下方二维码,进入公众号粉丝交流群。更多一手网安资讯、漏洞预警、技术干货和技术交流等您参与!”
建议您订阅360数字安全-漏洞情报服务,获取更多漏洞情报详情以及处置建议,让您的企业远离漏洞威胁。
邮箱:360VRI@360.cn
网址:https://vi.loudongyun.360.net
360 漏洞研究院,隶属于360数字安全集团。其成员常年入选谷歌、微软、华为等厂商的安全精英排行榜, 并获得谷歌、微软、苹果史上最高漏洞奖励。研究院是中国首个荣膺Pwnie Awards“史诗级成就奖”,并获得多个Pwnie Awards提名的组织。累计发现并协助修复谷歌、苹果、微软、华为、高通等全球顶级厂商CVE漏洞3000多个,收获诸多官方公开致谢。研究院也屡次受邀在BlackHat,Usenix Security,Defcon等极具影响力的工业安全峰会和顶级学术会议上分享研究成果,并多次斩获信创挑战赛、天府杯等顶级黑客大赛总冠军和单项冠军。研究院将凭借其在漏洞挖掘和安全攻防方面的强大技术实力,帮助各大企业厂商不断完善系统安全,为数字安全保驾护航,筑造数字时代的安全堡垒。
 10个月宝宝每天需要喝多少奶粉?