当前位置:首页>Linux>新型高级Linux恶意软件VoidLink攻击云和容器环境

新型高级Linux恶意软件VoidLink攻击云和容器环境

  • 2026-10-21 13:28:42
新型高级Linux恶意软件VoidLink攻击云和容器环境

导 读

网络安全研究人员披露了一个此前未被记录且功能丰富的恶意软件框架的细节,该框架代号为VoidLink,专为长期、隐秘地访问基于Linux的云环境而设计。

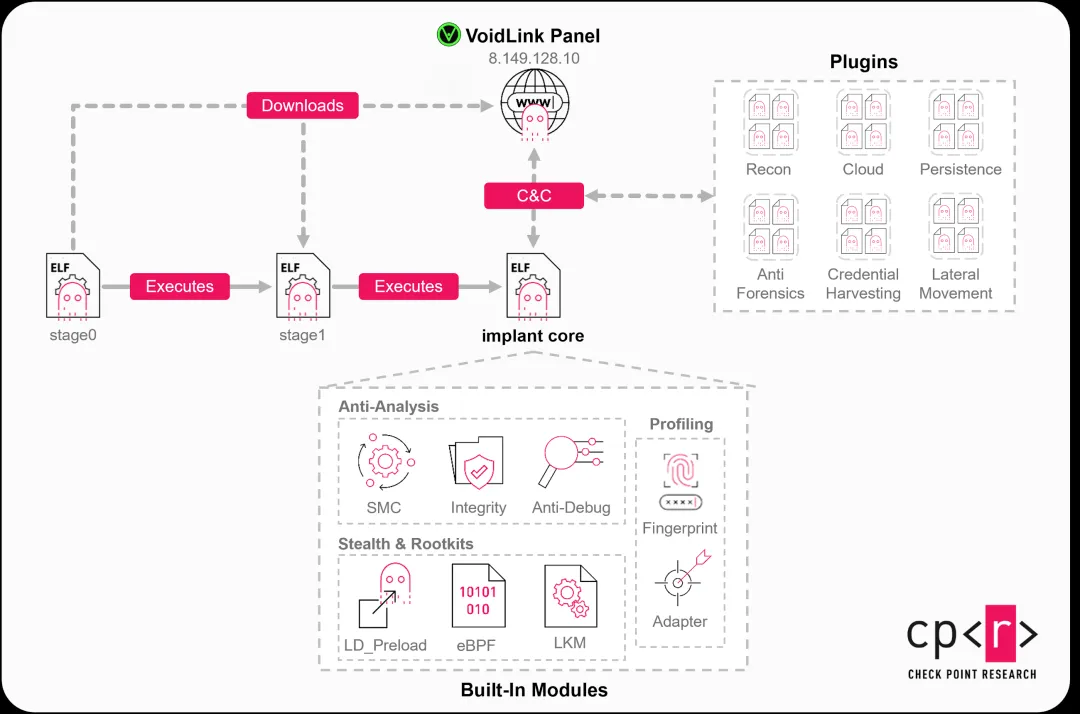
根据Check Point Research的一份新报告,这种云原生Linux恶意软件框架包含一系列自定义加载器、植入程序、 rootkit和模块化插件,使操作者能够随着时间的推移增强或改变其功能,并在目标改变时进行转向。它于2025年12月首次被发现。

Check Point在今天发布的一份分析报告中表示:“该框架包含多种以云为中心的功能和模块,其设计旨在云环境和容器环境中长时间可靠运行。VoidLink的架构极具灵活性且高度模块化,围绕着一个自定义插件API构建,该API似乎受到了Cobalt Strike的Beacon对象文件(BOF)方法的启发。默认情况下,有30多个插件模块使用此API。”

研究结果反映出,威胁组织的关注点已从Windows系统转向Linux系统,而Linux系统已成为云服务和关键运营的基石,VoidLink目前仍在持续维护和发展。

这是一个采用“云优先”策略、以Zig编程语言编写的植入程序,该工具包能够检测主要的云环境,即亚马逊云服务(AWS)、谷歌云、微软Azure、阿里云和腾讯云,并且如果识别到自身运行在Docker容器或Kubernetes pod中,会调整其行为。

它还可以收集与云环境以及Git等流行的源代码版本控制系统相关的凭据。

对这些服务的攻击表明,VoidLink可能是为针对软件开发人员而设计的,其目的要么是窃取敏感数据,要么是利用获取的访问权限实施供应链攻击。

其他一些功能如下:

  • 类似Rootkit的功能利用LD_PRELOAD、可加载内核模块(LKM)和eBPF,根据Linux内核版本隐藏其进程
  • 一个用于扩展功能的内存插件系统
  • 支持多种命令与控制(C2)通道,例如HTTP/HTTPS、WebSocket、ICMP和DNS隧道
  • 在受感染主机之间形成对等(P2P)或网状网络

控制面板允许攻击者远程控制植入程序、实时创建定制版本、管理文件、任务和插件,并执行攻击周期的不同阶段,从侦察、持久化到横向移动,再到通过清除恶意活动痕迹来规避防御。

VoidLink支持37个插件,涵盖反取证、侦察、容器、权限提升、横向移动等方面,使其成为一个成熟的后渗透框架:

  • 反取证,即基于关键词擦除或编辑日志与shell历史,并对文件进行时间戳篡改以阻碍分析
  • 云功能,用于促进Kubernetes和Docker的发现、权限提升、容器逃逸以及对配置错误的探测
  • 凭证收集,用于收集凭证和机密信息,包括SSH密钥、git凭证、本地密码材料、浏览器凭证和Cookie、令牌以及API密钥
  • 横向移动,利用基于SSH的蠕虫进行横向传播
  • 持久化,通过滥用动态链接器、定时任务和系统服务来帮助建立持久化机制
  • 侦察,用于收集详细的系统和环境信息

Check Point称其“令人印象深刻”且“比典型的Linux恶意软件先进得多”,并表示VoidLink具有一个核心的编排组件,该组件负责处理C2通信和任务执行。

它还集成了一系列反分析功能以规避检测。除了标记各种调试器和监控工具外,如果检测到任何篡改迹象,它还能自行删除。此外,它还具备自修改代码功能,可在运行时解密受保护的代码区域,并在不使用时对其进行加密,从而绕过运行时内存扫描器。

此外,该恶意软件框架会枚举受感染主机上安装的安全产品和强化措施,以计算风险评分,并全面制定规避策略。例如,这可能包括减慢端口扫描速度,以及在高风险环境中拥有更强的控制权。

“开发者展现出了高水平的技术专长,精通多种编程语言,包括Go、Zig、C,以及React等现代框架。”Check Point指出。“攻击者还深入了解复杂的操作系统内部机制,能够开发出先进且复杂的解决方案。”

VoidLink旨在尽可能实现规避自动化,它会对环境进行分析,并选择最合适的策略在其中运作。借助内核模式技术和庞大的插件生态系统,VoidLink使操作员能够以自适应的隐蔽方式在云环境和容器生态系统中活动。

完整技术报告:

《揭秘VoidLink——一个隐秘的云原生Linux恶意软件框架》

https://research.checkpoint.com/2026/voidlink-the-cloud-native-malware-framework/

新闻链接:

https://thehackernews.com/2026/01/new-advanced-linux-voidlink-malware.html

今日安全资讯速递

APT事件

Advanced Persistent Threat

俄罗斯黑客伪装成慈善机构,对乌克兰军方进行间谍活动

https://therecord.media/kremlin-linked-hackers-pose-as-charities-spy-ukraine

新型高级Linux恶意软件VoidLink攻击云和容器环境

https://thehackernews.com/2026/01/new-advanced-linux-voidlink-malware.html

俄黑客组织APT28发起针对能源和政策机构的凭证窃取活动

https://thehackernews.com/2026/01/russian-apt28-runs-credential-stealing.html

FBI警告称,曹县APT组织Kimsuky正利用钓鱼攻击针对各国政府、智库和学术机构

https://securityaffairs.com/186755/intelligence/north-korea-linked-apt-kimsuky-behind-quishing-attacks-fbi-warns.html

MuddyWater通过鱼叉式钓鱼在中东地区投放RustyWater远程访问木马

https://thehackernews.com/2026/01/muddywater-launches-rustywater-rat-via.html

一般威胁事件

General Threat Incidents

疑似勒索软件攻击威胁韩国一家大型企业

https://therecord.media/kyowon-group-south-korea-suspected-ransomware-attack

超过40个国家受到朝鲜IT从业人员诈骗和加密货币盗窃的影响

https://therecord.media/40-countries-impacted-nk-it-thefts-united-nations

新恶意软件活动通过多阶段Windows攻击投放Remcos RAT

https://thehackernews.com/2026/01/new-malware-campaign-delivers-remcos.html

GoBruteforcer僵尸网络瞄准加密货币和区块链项目

https://www.securityweek.com/gobruteforcer-botnet-targeting-crypto-blockchain-projects/

攻击者利用武器化的PDF文件诱骗用户在其系统上安装远程监控和管理工具

https://cybersecuritynews.com/threat-actors-leveraging-rmm-tools/

人工智能驱动的加密货币诈骗在2025年造成创纪录的170亿美元损失

https://www.techrepublic.com/article/news-2025-crypto-scam-losses/

一种名为deVixor的复杂安卓银行木马已成为移动用户的重大威胁

https://gbhackers.com/android-banking-malware/

继高盛之后,摩根大通披露律师事务所数据泄露事件

https://www.securityweek.com/after-goldman-jpmorgan-discloses-law-firm-data-breach/

钓鱼诈骗利用浏览器内浏览器攻击窃取Facebook密码

https://www.infosecurity-magazine.com/news/phishing-scams-exploit-browser/

恶意Chrome扩展程序伪装成交易工具窃取MEXC API密钥

https://thehackernews.com/2026/01/malicious-chrome-extension-steals-mexc.html

多阶段Windows恶意软件利用远程主机基于文本的有效载荷调用PowerShell下载器

https://cybersecuritynews.com/multi-stage-windows-malware-invokes-powershell-downloader/

n8n供应链攻击利用Google Ads集成中的社区节点窃取令牌

https://www.cysecurity.news/2026/01/n8n-supply-chain-attack-exploits.html

黑客劫持《Apex英雄》游戏以远程控制另一名玩家的输入

https://cybersecuritynews.com/hackers-hijacked-apex-legends-game/

比利时AZ Monica医院在遭受网络攻击后关闭服务器

https://securityaffairs.com/186882/cyber-crime/az-monica-hospital-in-belgium-shuts-down-servers-after-cyberattack.html

威胁组织声称窃取了西班牙能源公司Endesa的完整客户数据

https://securityaffairs.com/186861/cyber-crime/threat-actor-claims-the-theft-of-full-customer-data-from-spanish-energy-firm-endesa.html

Hugging Face模型中使用的热门Python库遭遇元数据投毒攻击

https://www.theregister.com/2026/01/13/ai_python_library_bugs_allow/
漏洞事件

Vulnerability Incidents

微软2026年1月“补丁日”修复112个漏洞,其中包括3个0day

https://www.bleepingcomputer.com/news/microsoft/microsoft-january-2026-patch-tuesday-fixes-3-zero-days-114-flaws/

Adobe修复ColdFusion中严重的Apache Tika漏洞

https://www.securityweek.com/adobe-patches-critical-apache-tika-bug-in-coldfusion/

FortiOS和FortiSwitchManager漏洞允许远程攻击者执行任意代码

https://cybersecuritynews.com/fortios-and-fortiswitchmanager-vulnerability/

Node.js安全更新修复了所有发布版本中的7个漏洞

https://cybersecuritynews.com/node-js-security-release/

8000多个SmarterMail主机易受远程代码执行漏洞攻击

https://cybersecuritynews.com/8000-smartermail-hosts-vulnerable/

严重OpenSSH漏洞使Moxa以太网交换机面临远程代码执行风险

https://cybersecuritynews.com/moxa-ethernet-switches-openssh/

CISA警告:Gogs路径遍历漏洞已遭攻击利用

https://cybersecuritynews.com/cisa-gogs-path-traversal-vulnerability/

ServiceNow 严重漏洞可通过未认证用户模拟实现权限提升

https://cybersecuritynews.com/servicenow-vulnerability/

新的Angular漏洞使攻击者能够执行恶意负载

https://cybersecuritynews.com/angular-vulnerability/

海康威视的多个漏洞允许攻击者通过特制数据包导致设备故障

https://cybersecuritynews.com/multiple-hikvision-lan-vulnerabilities/

博通Wi-Fi芯片组漏洞允许黑客破坏网络

https://www.securityweek.com/broadcom-wi-fi-chipset-flaw-allows-hackers-to-disrupt-networks/

扫码关注

军哥网络安全读报

讲述普通人能听懂的安全故事

最新文章

随机文章