同学们,在Python网络请求的学习中,Requests库是我们最常用的工具,而其中的Session会话用法,是很多同学刚接触时容易混淆的知识点,尤其是不少人会把它和加密概念弄混。今天,我们就一步步拆解,彻底吃透Requests Session的核心用法,扫清认知误区。
一、核心误区纠正:这段代码里没有加密!
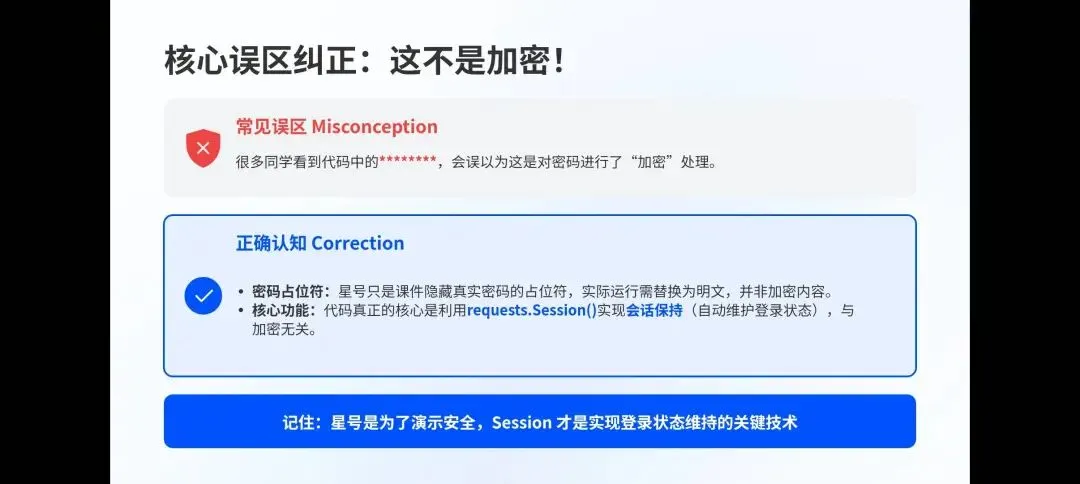
很多同学看到课件里的********,第一反应会觉得这是密码经过加密后的内容,这里必须先给大家纠正一个核心误区:
首先,********只是课件里的密码占位符,并非任何形式的加密内容,在实际编写代码运行时,需要将其替换成真实的明文密码;其次,这段代码的核心功能,是通过requests.Session()实现会话保持,简单来说就是自动维护登录状态,让我们一次登录后,后续访问无需重复输入账号密码,它和加密技术没有任何关系,大家千万不要混淆概念。
二、逐行拆解代码,吃透每一步原理
想要掌握Session用法,我们先逐行分析代码,搞懂每一句的作用,从基础到核心一步步理解:
1. 基础准备:导入库、定义登录参数
这部分是代码的前期铺垫,主要完成工具导入和数据定义:
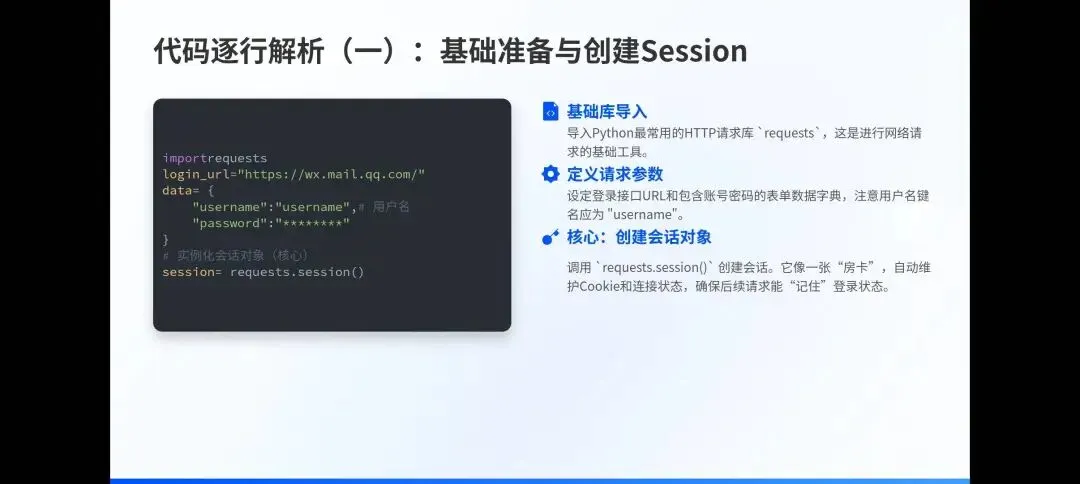
import requests:导入Python生态中最常用的HTTP请求库,我们后续所有的网络请求操作,都需要依赖这个库来实现;
login_url:代表QQ邮箱网页版的登录接口地址,是我们向服务器提交账号密码的目标地址,相当于网络请求的“目的地”;
data:是登录时需要提交的表单数据,里面包含账号和密码两个关键字段,其中的********,只是课件为了隐藏真实密码做的标注,绝非加密处理。
2. 核心操作:创建Session会话对象
session = requests.session()这行代码,是整个程序的灵魂所在,我用生活化的比喻给大家讲透原理:
普通的requests.get()/requests.post()请求,就像我们每次进入酒店,都要重新去前台办入住、登记身份,每一次请求都是独立的,毫无关联;
而创建requests.Session()会话对象,就相当于酒店给我们办理了一张专属房卡,我们只需要第一次登记(登录)一次,后续所有的操作,都会自动出示这张“房卡”,完全不用重复登记。
它的核心作用就是:自动保存登录后服务器返回的Cookie(登录凭证),并且在后续所有请求中自动携带这个凭证,完美模拟出浏览器的登录状态,省去重复操作。
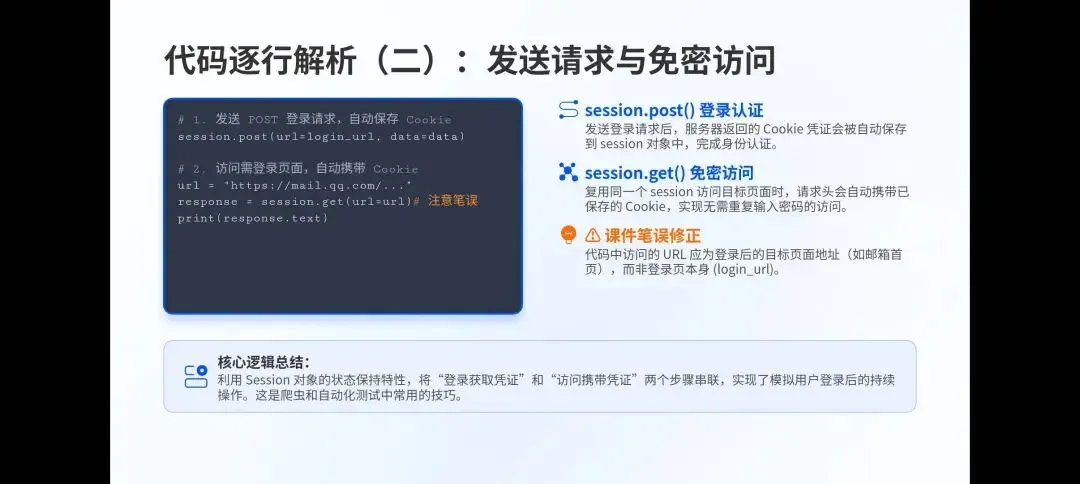
3. 发送登录请求,保存登录状态
这一步我们使用session.post(url=login_url, data=data)发送登录请求,这里一定要注意,必须用session.post(),而不是普通的requests.post(),二者的区别非常关键:
普通requests.post():发送完请求就直接结束,不会保存服务器返回的Cookie,下次发起请求,依旧是未登录的状态;
session.post():发送登录请求后,会自动将服务器返回的登录Cookie存储在session对象中,后续通过这个session发起的所有请求,都会自动带上这份登录凭证。
通俗来讲,这一步就是拿着“身份证”(账号密码)去酒店前台办理入住,前台核对信息后,把“房卡”(Cookie)交给session保管。
4. 免密访问登录后的页面
这是同学们最容易困惑的地方:为什么后续访问不用再输密码?
原因很简单,session已经自动把登录时获取的Cookie,携带在这次GET请求里,服务器识别到有效的Cookie登录凭证,就会直接放行,返回登录后的页面内容,就像我们拿着房卡直接开门进房间,无需再重复登记。
同时给大家纠正课件里的一处笔误:代码中response = session.get(url=login_url)是错误的,正确写法应该是response = session.get(url=url),如果依旧访问登录接口,会重复进入登录页面,无法获取登录后的内容,大家编写代码时一定要留意。
三、核心原理总结:Session到底解决了什么问题?
为了让大家更清晰地对比,我们用表格梳理普通requests请求和Session会话请求的核心区别,一目了然:
操作场景
普通requests请求
Session会话请求
登录操作
每次请求都要重新提交账号密码
仅需登录一次,后续自动携带Cookie免密访问
Cookie处理
需要手动获取、手动携带,操作繁琐
自动保存、自动携带,无需手动操作
状态维护
无状态,每次请求相互独立
有状态,全程保持登录会话,操作连贯
模拟浏览器
无法模拟浏览器的登录会话状态
完美模拟浏览器会话,贴合实际使用场景
简单来说,Session解决了HTTP协议“无状态”的痛点,让多次网络请求形成一个连贯的会话,大幅简化了需要登录场景的代码编写。
四、学习建议与避坑指南
1. 学习方法建议
先懂概念,再写代码:学习前先搞清楚Cookie是什么、HTTP无状态特性、会话保持的作用这三个基础概念,再去看代码,就不会再把占位符当成加密,理解起来也会更轻松;
动手实操,拒绝纸上谈兵:课件里的QQ邮箱示例是简化教学版,实际QQ邮箱有验证码、反爬机制,无法直接运行,大家可以用Flask搭建本地简单登录接口,亲手测试代码,直观感受Session的效果;
举一反三拓展学习:Session不仅能维护登录状态,还能统一维护请求头、代理等全局配置,课后可以拓展学习session.headers、session.proxies等用法,提升技能。
2. 常见误区避坑
❌ 误区1:********是加密后的密码
✅ 纠正:只是课件的密码占位符,实际代码中使用明文密码,本段代码无任何加密逻辑;
❌ 误区2:Session是加密技术
✅ 纠正:Session是会话保持技术,核心作用是维护登录状态,和加密完全无关;
❌ 误区3:这段代码能直接登录QQ邮箱
✅ 纠正:这只是教学示例,实际平台有多重验证、反爬机制,无法直接运行,仅用于学习原理;
❌ 误区4:Session能永久保持登录
✅ 纠正:Cookie有有效期限,超时后登录凭证失效,需要重新登录。
3. 实际应用场景拓展
Session在实际开发中用途广泛,核心场景有这三类:
网络爬虫:爬取论坛、后台管理系统等需要登录的网站,无需重复登录,提升爬取效率;
接口测试:模拟用户登录后的操作,批量测试需要权限的接口,简化测试流程;
自动化脚本:编写需要登录的系统自动化操作脚本,省去重复登录步骤,提高工作效率。
五、修正后的标准示例代码
给大家整理了修正笔误、可直接用于原理测试的标准代码,课后可以自行练习:
import requests
# 1. 准备登录信息(替换为实际的登录接口和账号密码)
login_url = "https://example.com/login"
data = {
"username": "your_username",
"password": "your_password"
}
# 2. 创建会话对象,自动维护Cookie
session = requests.session()
# 3. 发送登录请求,保存登录状态
session.post(login_url, data=data)
# 4. 用同一个会话访问需要登录的页面,免密登录
profile_url = "https://example.com/profile"
response = session.get(profile_url)
# 5. 打印登录后的页面内容
print(response.text)
六、课后思考题
为了巩固今天的知识点,给大家留下两道思考题,课后可以认真思考,下节课我们一起解答:
1. 为什么HTTP协议是无状态的?Session是如何解决HTTP无状态带来的问题的?
2. Cookie和Session有什么区别和联系?
如果大家在学习过程中有任何疑问,随时课后找我提问,我们逐一讲解,彻底吃透这个知识点。
版权声明
本文为原创教学文章,著作权归作者所有,受《中华人民共和国著作权法》保护。未经作者书面授权,任何单位或个人不得复制、转载、摘编、修改、传播本文内容,违者将依法追究其法律责任。
