在 Linux 网络通信中,两台设备如何从陌生到建立连接?这个问题的答案,藏在一个鲜为人知却至关重要的协议里——ARP(Address Resolution Protocol,地址解析协议)。
今天,我们不只是讲原理,还要带你深入 Linux 内核,用真实案例演示,让你彻底搞懂 ARP!
🤔 ARP 是什么?为什么它如此关键?
想象一下:你要给朋友送快递,只知道他的名字(IP 地址),却不知道他家门牌号(MAC 地址)。这时候你怎么办?
大喊一声:"谁叫张三?家住哪里?" 这就是 ARP 的本质!
在网络世界里,设备有两个身份IP地址和MAC地址:
地址类型 | 作用 | 类比 |
|---|
IP 地址 | 网络层地址,跨网络路由 | 人名 |
MAC 地址 | 数据链路层地址,局域网内直接通信 | 门牌号 |
ARP 就是那个"喊人"的协议——把 IP 地址翻译成 MAC 地址。没有 ARP,两台设备即使知道对方的 IP,也无法在局域网内通信!
🔍 ARP 的核心原理有如下四步:
ARP 的工作流程其实很简单,只需四个关键步骤:
第一步 📢 ARP 请求(发送广播)
设备 A 想和设备 B 通信:
1.先查自己的 ARP 缓存表
2.没找到?那就大喊一声!
ARP 请求包内容:
源 IP:设备 A 的 IP(192.168.1.10)
源 MAC:设备 A 的 MAC(00:11:22:33:44:55)
目标 IP:设备 B 的 IP(192.168.1.20)
目标 MAC:FF:FF:FF:FF:FF:FF(广播地址,所有人都能收到)
第二步 📨 ARP 应答(单播)
只有设备 B 会理你!因为目标 IP 是它。
设备 B 做三件事:
先把设备 A 的信息记下来(存入自己的 ARP 缓存)
然后悄悄告诉你(单播应答)
应答包里带着自己的 MAC 地址
第三步 💾 ARP 缓存更新
设备 A 收到应答后,赶紧把设备 B 的 IP-MAC 映射存起来——下次就不用再喊了!
第四步 🚀 数据通信
完美!现在双方都知道对方的"门牌号"了,可以开始愉快地聊天了
Linux 实战:亲手抓包看 ARP发送过程
环境准备,两台 Linux 主机:
步骤 1:清空 ARP 缓存
在主机 A 上执行:arp -d 192.168.1.20
步骤 2:开启抓包
在主机 A 上用 tcpdump 监听 ARP 数据包:tcpdump -i eth0 arp
步骤 3:ping 主机 B
在主机 A 上:ping 192.168.1.20
抓包结果,你会看到神奇的一幕:
10:00:00.000000 ARP, Request who-has 192.168.1.20 tell 192.168.1.10, length 2810:00:00.000100 ARP, Reply 192.168.1.20 is-at aa:bb:cc:dd:ee:ff, length 28
完美!这就是 ARP 请求和应答的全过程!
查看 ARP 缓存:arp -a
输出:? (192.168.1.20) at aa:bb:cc:dd:ee:ff [ether] on eth0
ARP 缓存:性能优化的秘密武器,每次通信都喊一次?那网络岂不是乱套了?ARP 缓存就是解决这个问题的!把常用的 IP-MAC 映射存起来,下次直接用。
缓存生命周期(Linux 默认):
条目类型 | 有效期 |
|---|
完整条目 | 20 分钟 |
不完整条目 | 3 分钟 |
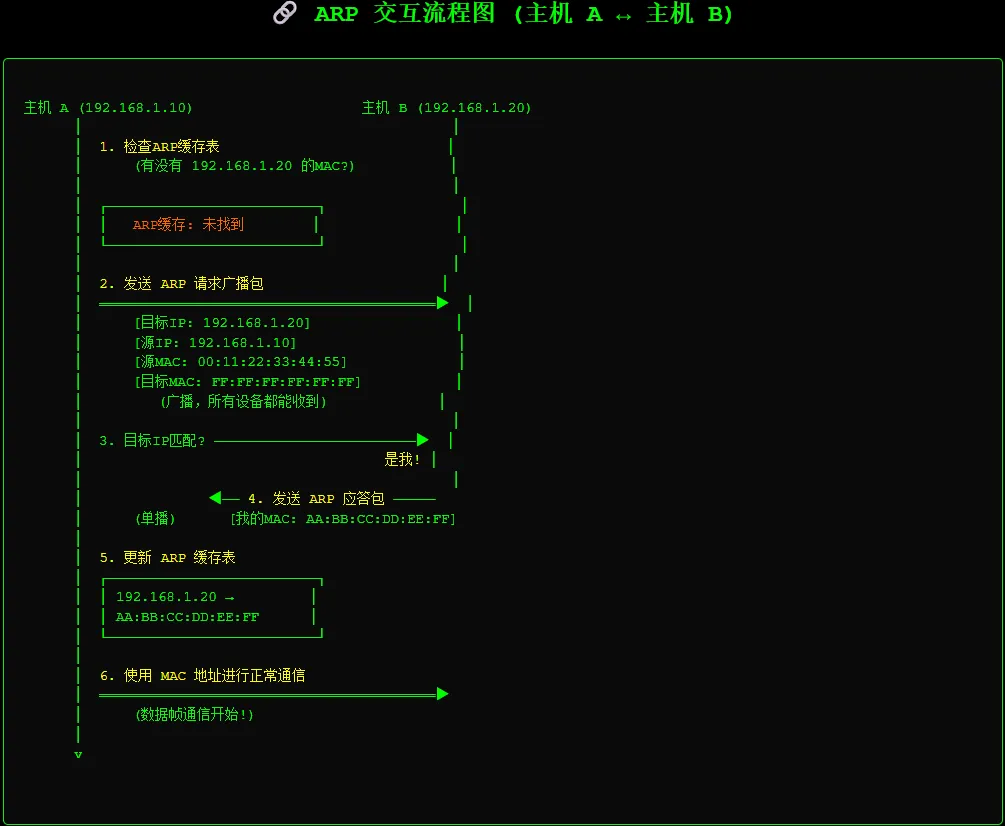
如下图是两台设备之间ARP交换流程图:
详细流程:
常用命令
# 查看 ARP 缓存:arp -a# 查看详细信息(不解析域名):arp -n# 删除指定条目:arp -d 192.168.1.20# 清空所有缓存:ip neigh flush all
调整缓存参数
想自己控制缓存时间?没问题:
# 查看当前参数sysctl net.ipv4.neigh.default.gc_stale_timesysctl net.ipv4.neigh.default.gc_thresh1sysctl net.ipv4.neigh.default.gc_thresh2sysctl net.ipv4.neigh.default.gc_thresh3# 临时修改(重启失效)sysctl -w net.ipv4.neigh.default.gc_stale_time=60
🚀 ARP 的高级玩法
ARP 不只是基础通信,还有很多高级形态!
1️⃣ 免费 ARP(Gratuitous ARP)
设备主动"喊"自己的 IP:"我是 192.168.1.10,MAC 是 xxx!"
用途:
✅ IP 地址冲突检测
✅ 更新网络中其他设备的 ARP 缓存
✅ VRRP、HA 等高可用场景(主备切换时)
# 在 Linux 中触发免费 ARParping -U -I eth0 192.168.1.10
2️⃣ 代理 ARP(Proxy ARP)
路由器"冒充"目标主机来应答 ARP 请求,适用于如下几种场景:
3️⃣ RARP(反向 ARP)
从 MAC 地址获取 IP 地址——不过现在已经被 DHCP 取代了。
🔒 ARP 安全:ARP 欺骗与防护
ARP 欺骗是局域网内最常见的攻击手段之一!攻击者发送伪造的 ARP 应答,欺骗其他设备把流量发给它,然后就能干一下事情:
防护措施
1. 静态 ARP 绑定
arp -s 192.168.1.1 aa:bb:cc:dd:ee:ff
2. 绑定到网卡(更安全)
ip neigh add 192.168.1.1 lladdr aa:bb:cc:dd:ee:ff dev eth0 nud permanent
3. 使用 arptables
arptables -A INPUT --source-mac ! aa:bb:cc:dd:ee:ff -j DROP
4. 交换机端口安全
在交换机上配置端口只允许特定 MAC 地址通过。
🔧 深入 Linux 内核:ARP 源码一瞥
真正的技术达人,一定要看源码!
Linux 内核中 ARP 的关键数据结构(include/net/arp.h):
struct arphdr { __be16 ar_hrd; /* 硬件地址格式 */ __be16 ar_pro; /* 协议地址格式 */ unsigned char ar_hln; /* 硬件地址长度 */ unsigned char ar_pln; /* 协议地址长度 */ __be16 ar_op; /* ARP 操作码 */};
这就是 ARP 数据包的头部结构!是不是感觉离内核更近了一步?
📝 总结
ARP 看似简单,实则是网络通信的基石!
从两台设备的初次握手,到复杂的高可用架构,ARP 都在默默工作。
理解 ARP,你就能:
🔍 快速排查网络故障
⚡ 优化网络性能
🔒 保障网络安全