当前位置:首页>Linux>新型隐蔽型 Quasar Linux 恶意软件瞄准软件开发人员

新型隐蔽型 Quasar Linux 恶意软件瞄准软件开发人员

  • 2026-10-11 08:12:56
新型隐蔽型 Quasar Linux 恶意软件瞄准软件开发人员

导 读

一种此前未被记录的名为 Quasar Linux (QLNX) 的 Linux 植入程序,正利用 rootkit、后门和凭证窃取功能,攻击开发者的系统。

该恶意软件工具包已部署在 npm、PyPI、GitHub、AWS、Docker 和 Kubernetes 等开发和 DevOps 环境中。这可能导致供应链攻击,攻击者可以将恶意软件包发布到代码分发平台上。

趋势科技的研究人员分析了 QLNX 植入程序,发现“它使用 gcc [GNU 编译器集合] 在目标主机上动态编译 rootkit 共享对象和 PAM 后门模块”。

该公司本周发布的一份报告指出,QLNX 的设计旨在实现隐蔽性和长期持久性,因为它在内存中运行,从磁盘中删除原始二进制文件,擦除日志,伪造进程名称,并清除取证环境变量。

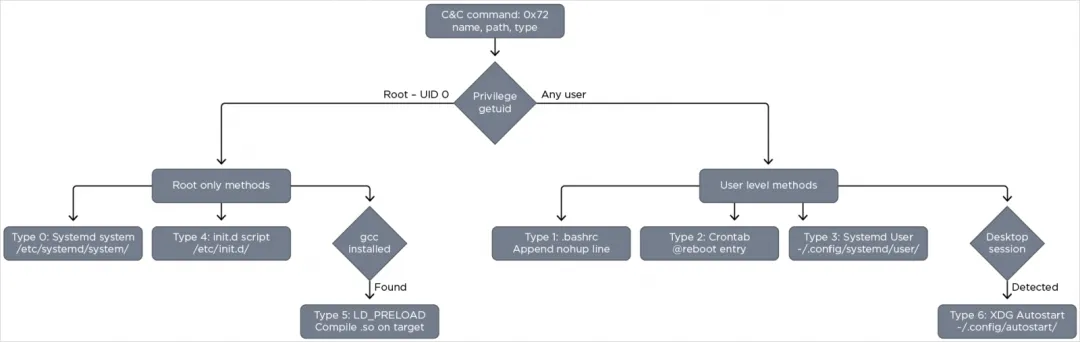
该恶意软件使用七种不同的持久化机制,包括 LD_PRELOAD、systemd、crontab、init.d 脚本、XDG 自动启动和 '.bashrc' 注入,确保它加载到每个动态链接进程中,并在被杀死后重新生成。

QLNX持久化机制概述,来源:趋势科技

QLNX 包含多个专用于特定活动的功能模块,使其成为一款完整的攻击工具。其核心组件可概括如下:

  • RAT 核心— 围绕 58 个命令框架构建的中央控制组件,提供交互式 shell 访问、文件和进程管理、系统控制和网络操作,同时通过自定义 TCP/TLS 或 HTTP/S  通道与 C2 保持持久通信。
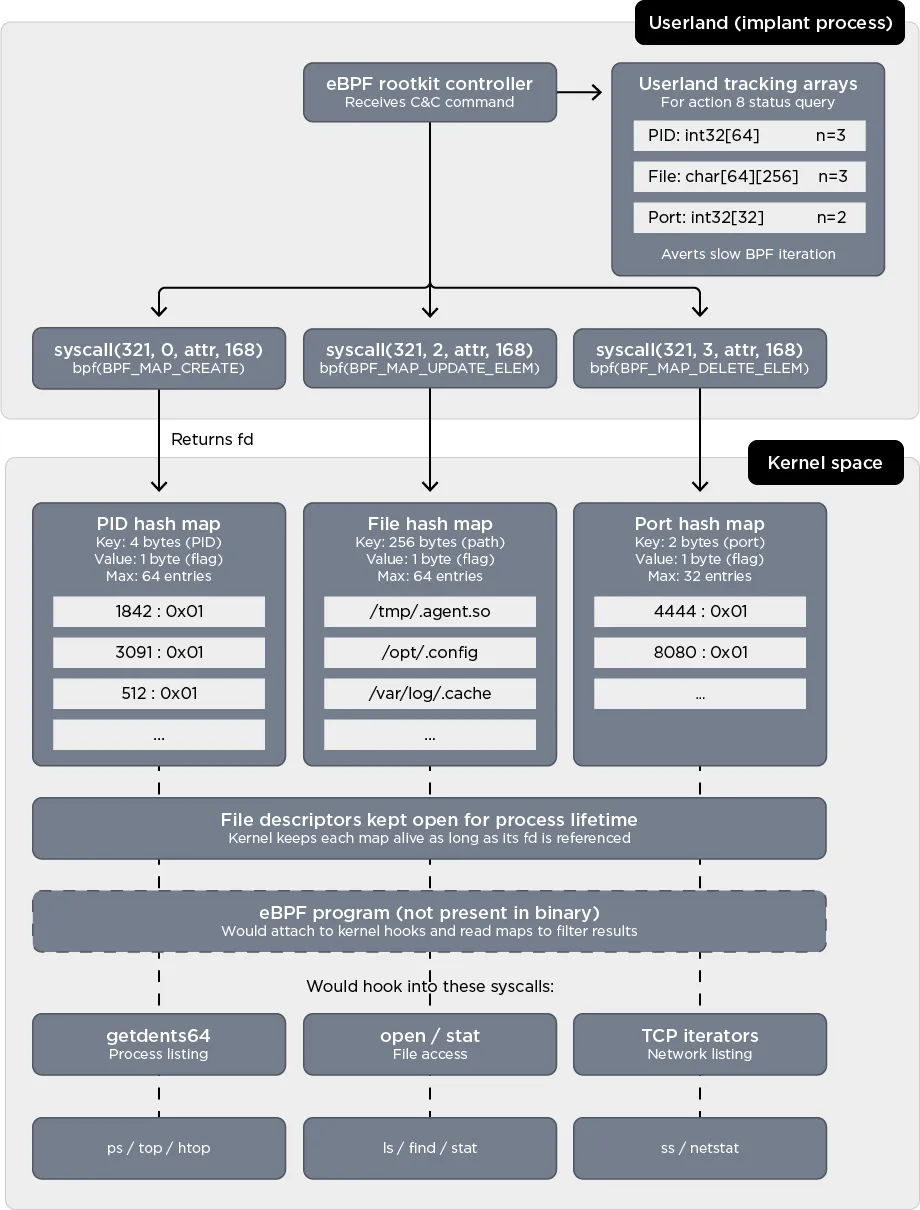
  • Rootkit——一种双层隐蔽机制,结合了用户层 LD_PRELOAD rootkit 和内核级 eBPF 组件。用户层钩取 libc 函数以隐藏文件、进程和恶意软件痕迹,而 eBPF 层则在内核级别隐藏进程 ID (PID)、文件路径和网络端口。两者都是动态部署的,其中用户层 rootkit 在目标系统上编译。
  • 凭证访问层— 将凭证收集(SSH 密钥、浏览器、云和开发人员配置、/etc/shadow、剪贴板)与基于 PAM 的后门相结合,拦截并记录明文身份验证数据。
  • 监控模块——键盘记录、屏幕截图和剪贴板监控。
  • 网络和横向移动——TCP隧道、SOCKS代理、端口扫描、基于SSH的横向移动和点对点网状网络。
  • 执行和注入引擎——进程注入(ptrace、/proc/pid/mem)和有效载荷的内存执行(共享对象、BOF/COFF)。
  • 文件系统监控——通过inotify实时跟踪文件活动。

rootkit架构,来源:趋势科技

获得初始访问权限后,QLNX 建立无文件立足点,部署持久性和隐蔽机制,然后收集开发者和云凭证。

通过攻击开发人员工作站,攻击者可以绕过企业安全控制,并访问支撑软件交付管道的凭据。

这种方法与最近发生的供应链事件类似,在这些事件中,被盗的开发者凭证被用来将植入木马的软件包发布到公共存储库中。

趋势科技尚未提供有关 QLNX 的具体攻击或归因的详细信息,因此这种新型恶意软件的部署量和具体活动水平尚不清楚。

技术报告:

《Quasar Linux (QLNX)——供应链中的隐形立足点:深入剖析一款功能齐全的 Linux 远程访问木马,它具备 Rootkit、PAM 后门和凭证窃取功能》

https://www.trendmicro.com/en_us/research/26/e/quasar-linux-qlnx-a-silent-foothold-in-the-software-supply-chain.html

新闻链接:

https://www.bleepingcomputer.com/news/security/new-stealthy-quasar-linux-malware-targets-software-developers/

今日安全资讯速递

APT事件

Advanced Persistent Threat

1. 全球教育行业正遭受网络间谍、精准钓鱼和供应链攻击的威胁

2026年,全球大学和研究机构正面临日益增长的网络威胁,国家背景的间谍组织、定向钓鱼攻击和供应链攻击使整个教育行业高度警觉。

🔗https://cybersecuritynews.com/education-sector-under-attack-from-state-espionage/

2. 新型隐蔽型 Quasar Linux 恶意软件瞄准软件开发人员

一种此前未被记录的名为 Quasar Linux (QLNX) 的 Linux 植入程序,正利用 rootkit、后门和凭证窃取功能,攻击开发者的系统。

🔗https://www.bleepingcomputer.com/news/security/new-stealthy-quasar-linux-malware-targets-software-developers/

3. 新的 ScarCruft 供应链攻击针对游戏平台,植入 Windows 和 Android 后门

一个与曹县有关联的威胁组织“ScarCruft”被发现针对延边地区朝鲜族人群服务的视频游戏平台发起供应链攻击。攻击者在该平台游戏的Windows和Android版本中植入后门,将一个可信的服务变成了隐蔽的间谍工具。

🔗https://cybersecuritynews.com/new-scarcruft-supply-chain-attack-hits-gaming-platform/

4. UAT-8302利用跨区域共享的APT恶意软件针对政府机构

一个复杂的高级持续性威胁(APT)组织被归因于自2024年底以来针对南美洲政府机构的攻击,以及2025年东南欧政府机构的攻击。

🔗https://thehackernews.com/2026/05/china-linked-uat-8302-targets.html

5. 银狐利用虚假税务通知投放 ValleyRAT 和 ABCDoor 后门

Silver Fox 正在开展一项以税收为主题的钓鱼活动,利用印度和俄罗斯税务机构的虚假通知来部署 ValleyRAT 和一种名为 ABCDoor 的新型 Python 后门,使用定制的 RustSL 加载器以规避检测并实施严格的地理封锁控制。

🔗https://gbhackers.com/silver-fox-uses-fake-tax-notices/

一般威胁事件

General Threat Incidents

1. DAEMON Tools 软件遭遇供应链攻击

在2026年5月初发现的一起复杂的供应链攻击中,流行的磁盘镜像挂载软件DAEMON Tools被入侵,向全球用户分发恶意负载。卡巴斯基研究人员发现,从合法的DAEMON Tools网站分发的官方安装程序自2026年4月8日起被植入木马。

🔗https://cybersecuritynews.com/daemon-tools-software-hacked/

2. pnpm 11 默认启用发布年龄保护以遏制 npm 供应链攻击

pnpm 11 已发布,重点在于降低软件供应链风险,引入以安全为先的默认设置,直接应对现代包生态系统威胁。

🔗https://gbhackers.com/pnpm-11-enables-default-release-age-guard/

3. 美国法院判处勒索软件谈判者卡拉库尔特 8.5 年监禁

Deniss Zolotarjovs因承认与勒索软件相关的洗钱和欺诈罪,在美国被判处8.5年监禁。这位与Karakurt勒索软件团伙有关的拉脱维亚国民,已被判处8.5年监禁,标志着打击全球勒索软件行动的重要进展。

🔗https://securityaffairs.com/191722/cyber-crime/u-s-court-sentences-karakurt-ransomware-negotiator-to-8-5-years.html

4. 教育科技公司 Instructure 数据泄露可能影响 9,000 所学校

Instructure是Canvas学习平台的开发商,正在调查一起导致用户个人数据泄露的网络事件。Instructure是一家美国教育科技公司,最著名的是开发了Canvas,这是全球使用最广泛的在线学习管理系统(LMS)之一。

🔗https://securityaffairs.com/191686/cyber-crime/educational-tech-firm-instructure-data-breach-may-have-impacted-9000-schools.html

5. 四分之一的 MCP 服务器将 AI 代理安全暴露于代码执行风险中

企业部署的AI代理依赖两种扩展机制,这些机制在堆栈的不同层级引入了风险。MCP服务器通过结构化、可记录的调用暴露确定性代码功能。

🔗https://www.helpnetsecurity.com/2026/05/05/ai-agent-security-skills-blind-spots/

6. Vimeo 确认通过第三方供应商泄露,影响 119K 用户

黑客在4月窃取了119,000名Vimeo用户的资料。此次泄露事件与第三方供应商有关,暴露了个人详细信息。Vimeo在ShinyHunters团伙于2026年4月窃取119,000名用户个人信息后确认发生了数据泄露。

🔗https://securityaffairs.com/191715/data-breach/vimeo-confirms-breach-via-third-party-vendor-impacts-119k-users.html

漏洞事件

Vulnerability Incidents

1. MetInfo CMS CVE-2026-29014 被用于远程代码执行攻击

威胁行为者正在利用一个影响名为 MetInfo 的开源内容管理系统(CMS)的关键安全漏洞,漏洞编号为 CVE-2026-29014(CVSS 评分:9.8),是一个代码注入漏洞,可能导致任意代码执行。

🔗https://thehackernews.com/2026/05/metinfo-cms-cve-2026-29014-exploited.html

2. 攻击者正在积极利用 Breeze Cache 插件中的关键漏洞

2026年4月22日,我们公开披露了Breeze Cache中的一个关键任意文件上传漏洞,这是一款拥有约40万活跃安装量的WordPress插件。该漏洞可被未认证的攻击者利用,上传任意文件,包括PHP后门,从而实现远程代码执行。

🔗https://www.wordfence.com/blog/2026/05/attackers-actively-exploiting-critical-vulnerability-in-breeze-cache-plugin/

3. 关键 Weaver 电子生态 RCE 漏洞在攻击中被积极利用

威易E-生态平台中存在一个关键的未认证远程代码执行漏洞,目前正被野外积极利用。CVE-2026-22679的最大CVSS评分为9.8,影响20260312之前发布的威易E-生态10.0版本。

🔗https://cybersecuritynews.com/weaver-e-cology-rce-vulnerability-exploited/

4. Android 中关键远程代码执行漏洞已修复

CVE-2026-0073 影响 Android 的系统组件,且无需任何用户交互即可被利用。

🔗https://www.securityweek.com/critical-remote-code-execution-vulnerability-patched-in-android-2/

5. Apache HTTP 服务器将数百万台服务器暴露于远程代码执行攻击中

Apache软件基金会已发布针对Apache HTTP服务器的关键安全更新,修复了五个漏洞,包括一个危险的双重释放缺陷,该缺陷在2026年5月4日发布的2.4.67版本中可导致远程代码执行(RCE)。

🔗https://cybersecuritynews.com/apache-http-server-rce/

6. 高通芯片组漏洞引发对远程代码执行风险的警报

高通技术公司已发布其2026年5月安全公告,解决其专有和开源软件生态系统中的广泛漏洞。攻击者可能利用这些安全漏洞在无需用户交互的情况下入侵智能手机、汽车系统和工业物联网设备。

🔗https://gbhackers.com/qualcomm-chipset-vulnerabilities/

7. 关键漏洞可能使 300,000 个 Ollama 部署面临信息窃取风险

被称为“Bleeding Llama”的堆越界读取问题可以被远程利用,无需身份验证。该关键漏洞可能使300,000个Ollama部署面临信息窃取的风险。

🔗https://www.securityweek.com/critical-bug-could-expose-300000-ollama-deployments-to-information-theft/

8. WhatsApp 漏洞允许攻击者利用 Instagram 短视频执行恶意网址

Meta披露了WhatsApp中的一个中危安全漏洞,该漏洞可能使攻击者利用Instagram Reels集成来触发受害者设备上的任意URL处理,可能会在未经用户同意的情况下调用操作系统级别的自定义URL方案处理器。该漏洞编号为CVE-2026-23866,源于对富含AI的响应消息验证不完整。

🔗https://cybersecuritynews.com/whatsapp-vulnerability-leverage-instagram-reels/
扫码关注

军哥网络安全读报

讲述普通人能听懂的安全故事

最新文章

随机文章