【网络安全】五个核弹级漏洞三周杀到:Linux 内核三连 + NGINX 十八年 Critical!!!AI 挖洞工具怎么选?
- 2026-10-11 07:48:11
2026 年春夏,Linux 内核接连曝出Copy Fail、Dirty Frag、Fragnesia等本地提权(LPE)漏洞;NGINX 则被曝出埋藏多年的 CVE-2026-42945(NGINX Rift),公开 CVSS v4 可达 Critical(9.2 级)。与此同时,Xint Code、depthfirst、Shannon、PentAGI、CyberStrikeAI等「用 AI 做安全测试 / 挖洞」的工具与平台密集出现。
一、为什么现在值得写一篇「专题」
过去几个月,公开讨论里至少有三条主线在同时发酵:
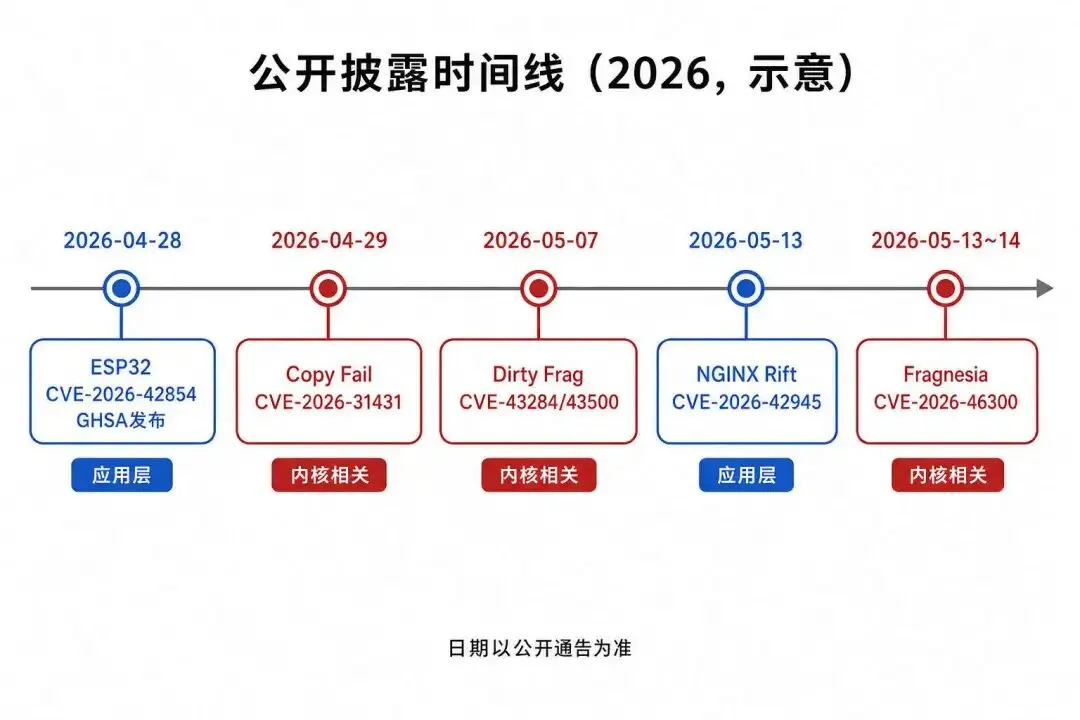
Linux 内核「连环爆」——Copy Fail → Dirty Frag → Fragnesia 形成连续话题(见下图时间线),都指向页缓存、网络子系统、可选内核模块一类长期存在的技术债。 NGINX 十八年 Critical——应用层、配置组合里的「扫雷」同样能被 AI 辅助分析放大。 AI 安全测试工具井喷——从读代码找洞到自主渗透编排,产品名和 GitHub Star 都在涨。
下面先看清六个 CVE/议题各自站在哪条线(内核三环 + NGINX + ESP32),再谈工具怎么选。
二、六个议题:谁发现的、严重度在哪
小结: 「AI 挖洞」有实打实的案例(Copy Fail、Dirty Frag 报道叙事、NGINX Rift),但 Fragnesia、ESP32 等更应归入同期高危披露——写材料时 发现方式与影响分析请分开写。
三、Linux 内核:几周内的「连环高危」
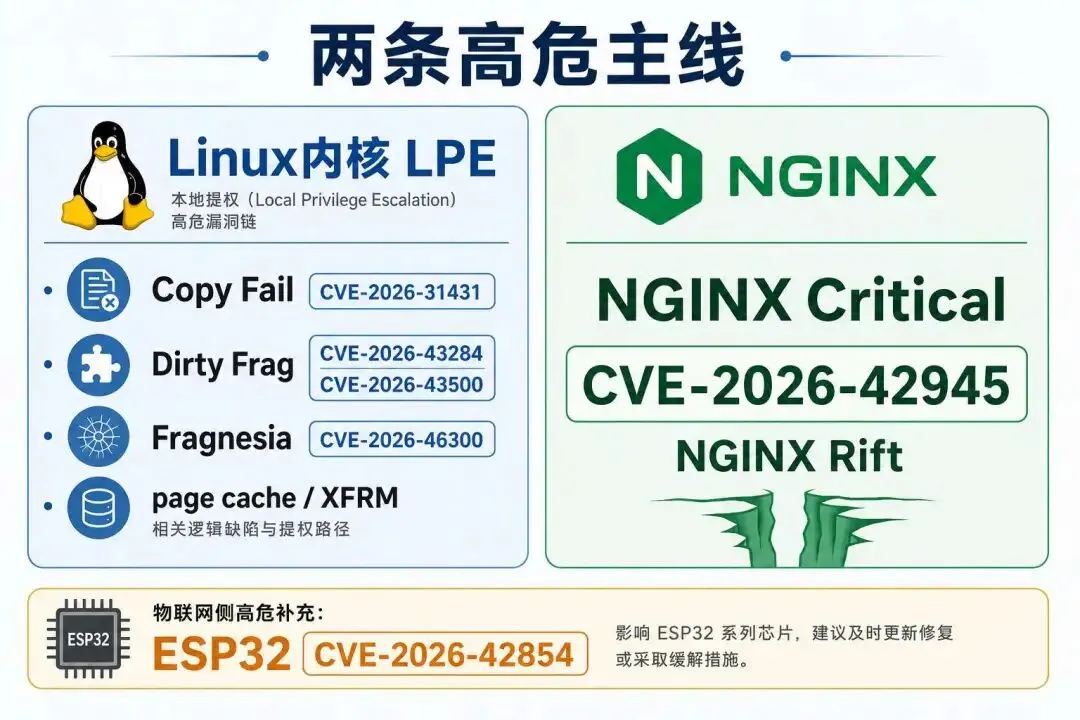
从工程视角,内核线常被记成 Copy Fail → Dirty Frag → Fragnesia 三连——同一类页缓存 / 网络子系统技术债被连续照亮,而不是某个模型一夜挖穿 mainline。
Dirty Frag:为何要单独写
Dirty Frag(2026 年 5 月前后公开讨论)是又一例内核本地提权(LPE)热点:名字像 Dirty Pipe、Copy Fail 一脉,但漏洞与 CVE 编号各自独立,跟进时别混案。
| CVE-2026-43284、CVE-2026-43500 | |
应急与跟进:补丁到位前,公开讨论曾建议对未用模块不加载 esp4/esp6/rxrpc(视配置而定,不能替代内核更新)。
PoC 与细节见 oss-security 线程、V4bel/dirtyfrag。
跟洞时顺带记:内核版本与补丁日、是否已加载相关模块、PoC 默认环境(多为 x86_64 服务器)。AI 辅助挖洞省的是读码人时;CVE 仍要人工与动态验证落地。
四、NGINX 十八年 Critical:配置洞也能「炸上头条」
CVE-2026-42945(NGINX Rift):
漏洞与 ngx_http_rewrite_module、未命名 PCRE 捕获组与特定rewrite/if/set组合等相关(细节以 depthfirst 研究页 为准);公开材料称问题引入时间极早,在大量默认/模板化配置场景下影响面极广; depthfirst 将其作为 AI 自主代码安全的标志性样本,与内核 LPE 形成「系统层 + 应用层」双线热点。
处置要点(不涉及利用):
对照 SBOM / 镜像清单确认 NGINX 或衍生版本; 升级至官方通告的修复版本(公开信息包括 1.31.0、1.30.1 等,以 NVD 与厂商公告为准); 审计配置模板,避免「未命名捕获 + rewrite + ?」等触发模式长期留在生产。
五、arduino-esp32:同期的高危「旁支」
CVE-2026-42854 不属于内核/NGINX 主线,但 CVSS 9.8(Critical) 讨论度高:
根因: multipart的boundary头过长,却在栈上 VLA 分配,未遵守 RFC 2046 建议长度;影响:arduino-esp32 ≤ 3.3.7;≥ 3.3.8 修复(GHSA-8cmm-3887-r32j); 启示:AI 挖洞火不火,经典内存错误仍会在物联网框架里反复出现——供应链要盯框架版本,不能只盯内核。
六、AI 安全测试与挖洞工具:怎么分层看
常见工具如下:
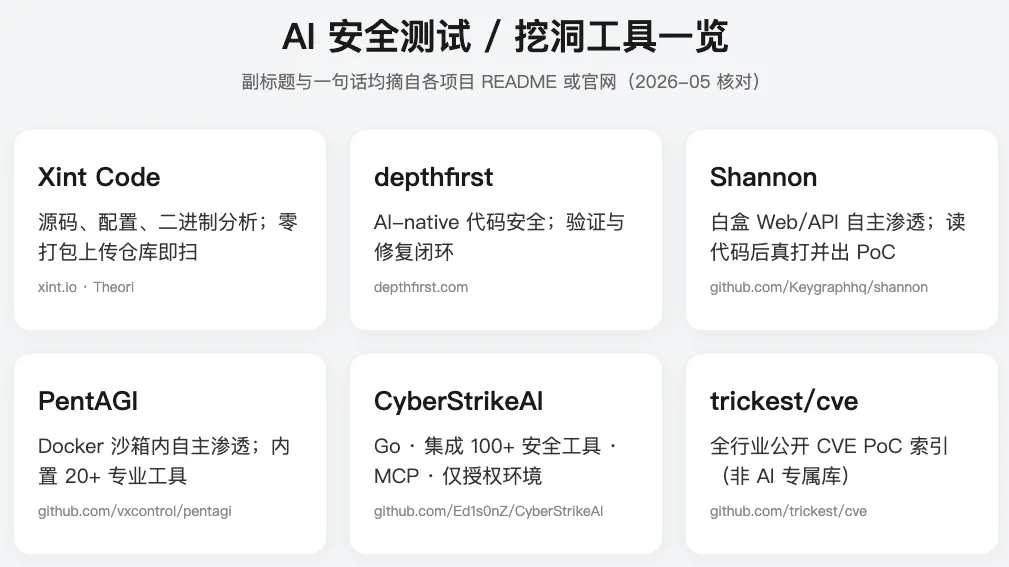
常见工具的应用场景
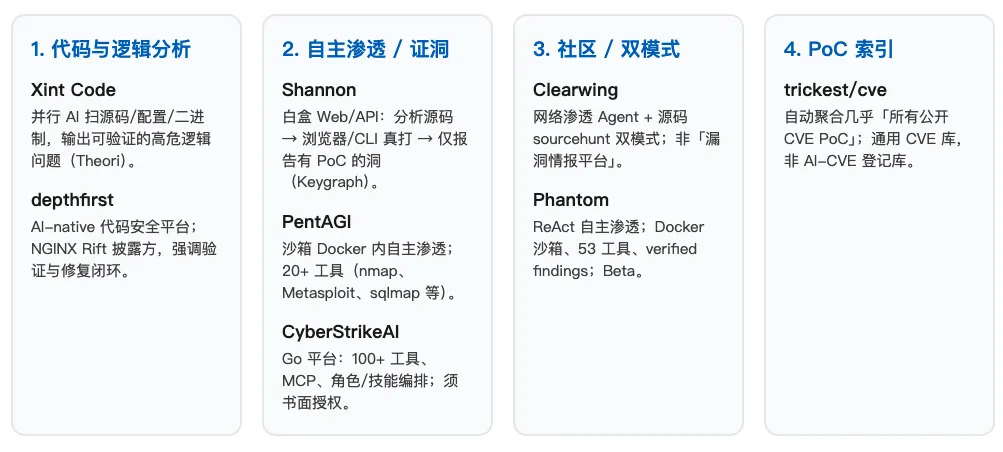
1. 代码与逻辑分析(偏「找 0day / 高危逻辑」)
| AI-native 代码安全 |
2. 自主渗透 / AI 渗透测试(偏「证洞、打链」)
| 多 Agent + 经典工具链 | ||
| Go 写的 AI 原生安全测试平台:集成 100+ 安全工具、MCP、Web 控制台等 |
CyberStrikeAI 需要单独提醒的一点:开源、功能全,意味着能力也容易被滥用。公开安全报道曾提到其出现在未授权扫描/入侵相关讨论中。防守方可将其视为「脚本小子 + LLM 编排」级威胁输入。
3. 社区与其它 AI 测试向(自行甄别成熟度)
4. PoC 聚合(挖洞之后)
选型一句话:
要跟内核/NGINX 披露对齐 → 先看 Xint Code / depthfirst 类产品 + NVD/专题站;
要做授权渗透回归 → Shannon / PentAGI / CyberStrikeAI 各擅胜场;
要复现公开 PoC → trickest/cve 仍是最省时间的索引之一。
七、冷静看 hype:改变了什么、没改变什么
改变了什么
披露密度:Copy Fail、Dirty Frag、Fragnesia 与 NGINX Critical 同季叠加,情报与补丁队列压力陡增。 发现手段:陈年配置、冷门子系统更容易被 AI 辅助分析推到台前。 工具民主化:CyberStrikeAI 一类平台把多工具编排打包给更多人,攻防门槛结构在变。
没有改变什么
修复权威仍在内核社区、发行版、F5/NGINX、芯片与框架厂商。 PoC ≠ 你的环境能复现:架构、配置、加固策略都会改写结论。 未授权测试仍是红线,再强的 AI 测试平台也不例外。
八、作者说明:研究与后续
「效能跃迁实验室」平时更多从智能汽车、智能终端(安卓、车机 IVI、T-Box / 模组等)做漏洞跟进与授权验证;本篇刻意先写通用主线(Linux + NGINX + AI 工具),避免把每个 CVE 都绑死在某一类设备上。
若你也在做终端/车载 Linux 或模组,可把本文当作「2026 春夏威胁地图」:内核线对照 BSP 补丁与模块清单;NGINX 线对照镜像 SBOM 与配置审计;工具线在隔离实验环境试 AI 测试平台,输出可审计报告,而不是直接对标生产。
更细的单 CVE 移植备忘(如 Copy Fail)见历史文章:
【网络安全】Copy Fail(CVE-2026-31431):Python PoC转C/GO,并验证安卓等智能终端环境
九、链接汇总
漏洞与通告
Copy Fail:https://copy.fail/ · PoC:https://github.com/theori-io/copy-fail-CVE-2026-31431 Theori / Xint Code:https://theori.io/blog/announcing-xint-code Dirty Frag:oss-security https://www.openwall.com/lists/oss-security/2026/05/07/8 · 社区 PoC:https://github.com/V4bel/dirtyfrag NVD(示例):CVE-2026-43284 https://nvd.nist.gov/vuln/detail/CVE-2026-43284 · CVE-2026-43500 https://nvd.nist.gov/vuln/detail/CVE-2026-43500 Fragnesia PoC:https://github.com/v12-security/pocs NGINX Rift:https://depthfirst.com/nginx-rift · NVD:https://nvd.nist.gov/vuln/detail/CVE-2026-42945 arduino-esp32:https://github.com/espressif/arduino-esp32/security/advisories/GHSA-8cmm-3887-r32j
AI 安全测试 / 挖洞相关
Shannon:https://github.com/Keygraphhq/shannon PentAGI:https://github.com/vxcontrol/pentagi CyberStrikeAI:https://github.com/Ed1s0nZ/CyberStrikeAI depthfirst:https://depthfirst.com/ trickest/cve:https://github.com/trickest/cve
披露时间、CVSS 与修复版本以各官方来源最新更新为准。
往期硬核推荐:
