本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!
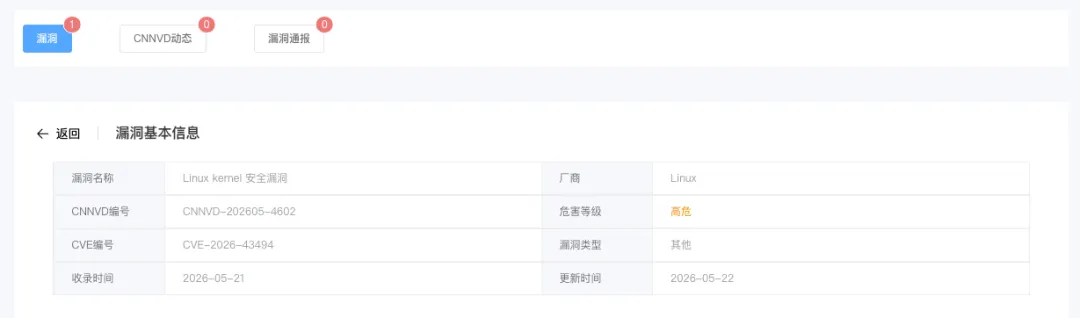
Linux kernel是美国Linux基金会的开源操作系统Linux所使用的内核。
Linux kernel存在安全漏洞,该漏洞源于rds_message_zcopy_from_user函数中零拷贝页面固定失败时未重置op_nents,可能导致释放后重用。
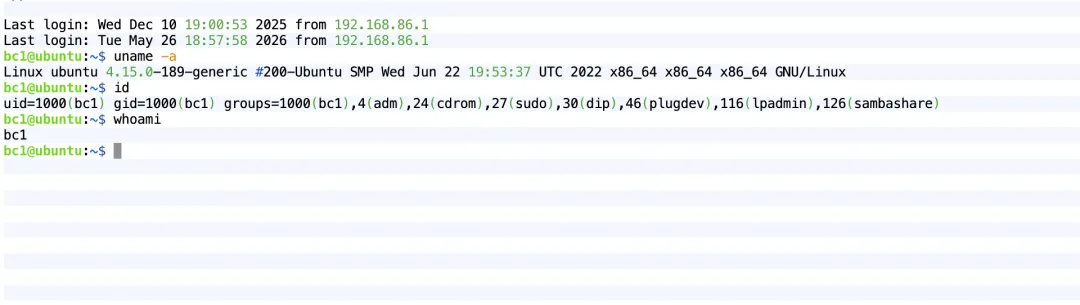
Linux Kernel 4.17 至 7.1-rc31.内核启用 CONFIG_RDS、CONFIG_RDS_TCP、CONFIG_IO_URING;
2.io_uring 未禁用 (io_uring_disabled=0);
3.系统存在可读 SUID-root 二进制文件。
2.漏洞复现
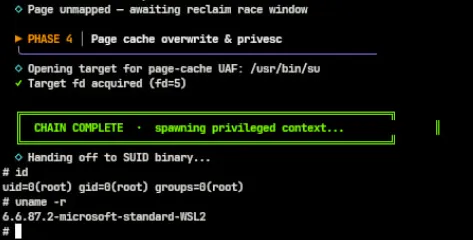
上传漏洞利用exp文件,进行编译
gcc -o cve-2026-43494 sley.c
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
临时缓解方案
1、创建配置文件:运行 echo 'install rds /bin/false' | sudo tee -a /etc/modprobe.d/cve-pintheft.conf
2、添加TCP模块规则:运行 echo 'install rds_tcp /bin/false' | sudo tee -a /etc/modprobe.d/cve-pintheft.conf
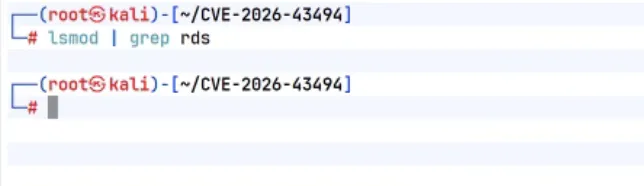
3、卸载现有模块:运行 sudo rmmod rds_tcp rds完成上述操作后,需要重启系统。重启后即可使用 lsmod | grep rds 验证,若无输出则表示禁用成功。
建议尽快升级修复漏洞,再次声明本文仅供学习使用,非法他用责任自负!
https://www.kernel.org/ https://github.com/jayhutajulu1/CVE-2026-43494-PinTheft-PoC
弥天简介
学海浩茫,予以风动,必降弥天之润!弥天安全实验室成立于2019年2月19日,主要研究安全防守溯源、威胁狩猎、漏洞复现、工具分享等不同领域。目前主要力量为民间白帽子,也是民间组织。主要以技术共享、交流等不断赋能自己,赋能安全圈,为网络安全发展贡献自己的微薄之力。
口号 网安引领时代,弥天点亮未来