随着ai的快速发展,最近Linux 提权漏洞明显变多了。尤其是最近几个月Copy Fail、Dirty Frag等等,凶的狠。
所以我整理了近期新发现的一些提权漏洞
一、近期 Linux 提权漏洞速览
| | | | |
| CVE-2026-46333 / ssh-keysign-pwn | | | 普通用户可以读取 root阅读权限的文件/etc/passwd等 |
| CVE-2026-43494 / PinTheft | Linux kernel RDS/io_uring | | 通过内核引用计数问题,把只读文件在内存里的内容改掉 |
| | | | 还是页缓存污染思路,但入口在 IPsec、XFRM、RxRPC 等网络路径 |
| CVE-2026-31431 / Copy Fail | | | 通过 AF_ALG 相关路径污染页缓存,影响 SUID 程序 |
| | | | SUID mount 在特定 fstab 配置下可能以 root 打开攻击者替换的路径 |
| | | | snap 私有临时目录被清理后,普通用户可能抢先重建恶意目录 |
| | | | |
| | Linux kernel POSIX CPU timers | | 内核定时器竞态,已进入 CISA KEV,说明现实利用风险高 |
| CVE-2025-32463 / CVE-2025-32462 | | | |
| CVE-2025-6018 / CVE-2025-6019 | | | 先拿到更高本地会话身份,再借 udisks 提到 root |
| CVE-2025-5054 / CVE-2025-4598 | Apport / systemd-coredump | | core dump 里可能泄露密码哈希、密钥等敏感内容 |
| CVE-2024-6387 / regreSSHion | | | |
| | | | netfilter 经典高危内核提权,PoC 公开后被大量关注 |
| | | | |
二、漏洞详情
1. CVE-2026-46333 / ssh-keysign-pwn
一句话理解:普通用户可能利用内核 ptrace 相关竞态,在特权程序退出时拿到不该拿到的 root 文件句柄。
这个漏洞比较典型:单看描述会觉得抽象,但落到攻击结果就很直接。攻击者已经有一个低权限账号时,可能通过 chage、ssh-keysign、pkexec、accounts-daemon 这类特权辅助程序,读取 /etc/shadow、SSH host key,甚至在部分利用路径里执行 root 权限命令。
影响版本:
1Qualys 披露称问题自 Linux v4.10-rc1 起存在。
1研究中验证了多个默认安装场景,例如 Debian、Ubuntu、Fedora 等。
1具体是否受影响,要看发行版是否已经回溯内核补丁。
提权条件:
1攻击者需要已经能在目标机器上以普通用户身份执行代码。
1系统存在可被利用的 SUID 或特权辅助程序。
1漏洞触发依赖竞态窗口,不是单纯“版本命中就必然稳定成功”。
公开资料/PoC:
1Qualys 技术细节:https://cdn2.qualys.com/advisory/2026/05/20/cve-2026-46333-ptrace.txt
1公开 PoC 仓库:https://github.com/0xdeadbeefnetwork/ssh-keysign-pwn
防守重点:
1立即更新内核并重启到新内核。
1短期可以评估提高 kernel.yama.ptrace_scope,但这只能缓解,不能替代补丁。
1如果机器曾经开放给不可信普通用户,建议轮换 SSH host key,并排查 /etc/shadow 等敏感文件访问痕迹。
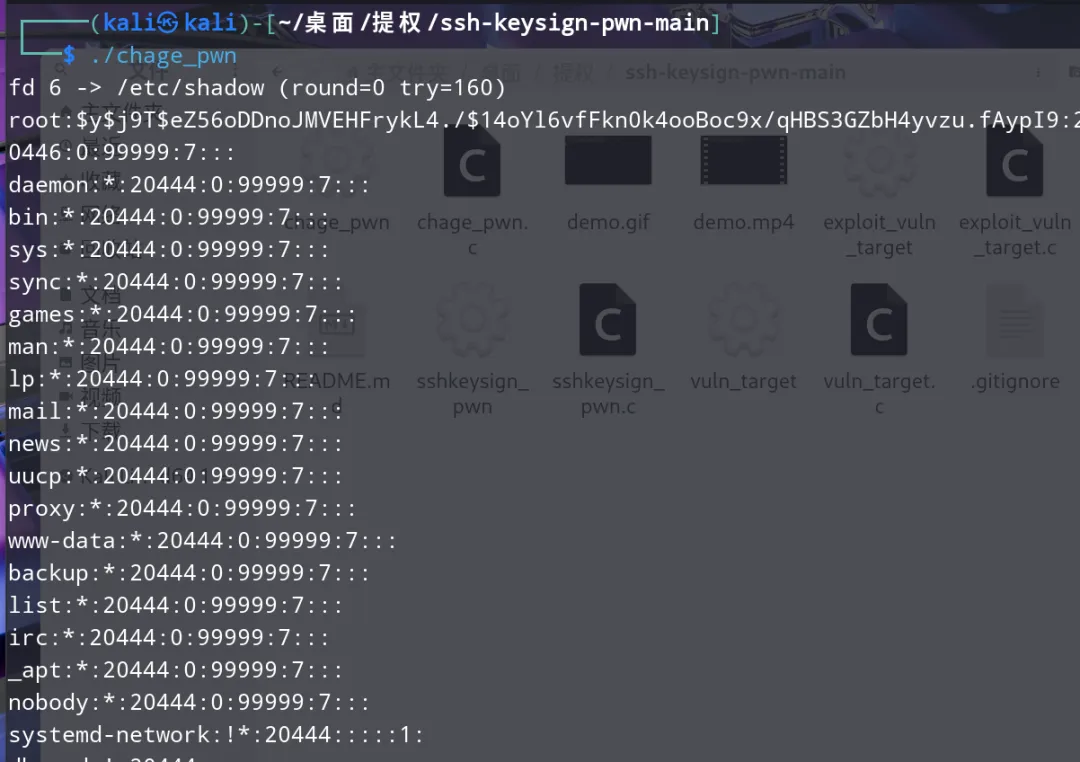
漏洞演示
git clone https://github.com/0xdeadbeefnetwork/ssh-keysign-pwn然后make编译一下得到四个执行程序 主要是这两个
Python chage_pwn读取/etc/shadow文件。sshkeysign_pwn读取SSH主机私钥(/etc/ssh/ssh_host*_key) |
另外两个仅用于教育测试等
2. CVE-2026-43494 / PinTheft
一句话理解:内核 RDS 和 io_uring 相关路径出了引用计数问题,攻击者可能把只读文件在内存里的内容“改成另一份”。
这里要理解一个概念:Linux 会把文件内容缓存到内存里,也就是 page cache。正常情况下,普通用户不应该能改只读文件的缓存内容。但这类漏洞如果成功,就可能让攻击者影响 SUID 程序读取到的内容,最后变成 root 权限。
影响版本:
1Ubuntu 公告提到 20.04 LTS 及之后内核镜像需要关注。
1Ubuntu 18.04 HWE 5.4 也需要关注。
1是否能利用,取决于 RDS、RDS TCP、io_uring 等内核功能是否存在并可达。
提权条件:
1攻击者需要本地低权限代码执行。
1系统需要启用或可加载 RDS/RDS TCP。
1io_uring 可用。
1通常还需要一个适合作为目标的 SUID-root 程序。
公开资料/PoC:
1Ubuntu 缓解说明:https://ubuntu.com/blog/pintheft-linux-kernel-vulnerability-mitigation
1V12 Security PoC:https://github.com/v12-security/pocs/tree/main/pintheft
防守重点:
1更新内核。
1不使用 RDS 的环境确认相关模块未加载、不会自动加载。
1多用户服务器、CI runner、容器宿主机优先排查。
3. Dirty Frag:CVE-2026-43284 / CVE-2026-43500
一句话理解:这是另一类页缓存污染漏洞,入口在 Linux 内核网络子系统。
Dirty Frag 涉及 IPsec ESP/XFRM、RxRPC 等路径。攻击者如果已经有本地低权限执行能力,可能通过这些内核路径影响只读文件的内存缓存内容,再借助 SUID 程序完成提权。
影响版本:
1Red Hat 公告列出 RHEL 10、RHEL 9、RHEL 8 受影响。
1其他发行版需要查看各自内核公告。
1关键不只是发行版名称,还包括运行内核版本、模块是否存在、相关功能是否开放。
提权条件:
1攻击者需要本地低权限代码执行。
1相关网络模块或协议路径可达。
1容器场景中,如果容器能触达宿主机共享内核攻击面,风险会更高。
公开资料/PoC:
1Red Hat 公告:https://access.redhat.com/security/vulnerabilities/RHSB-2026-003
1Dirty Frag PoC:https://github.com/V4bel/dirtyfrag
防守重点:
1更新内核。
1不使用 IPsec、AFS、RxRPC 的环境可以按厂商建议禁用相关模块。
1容器节点、共享主机、多租户环境优先处理。
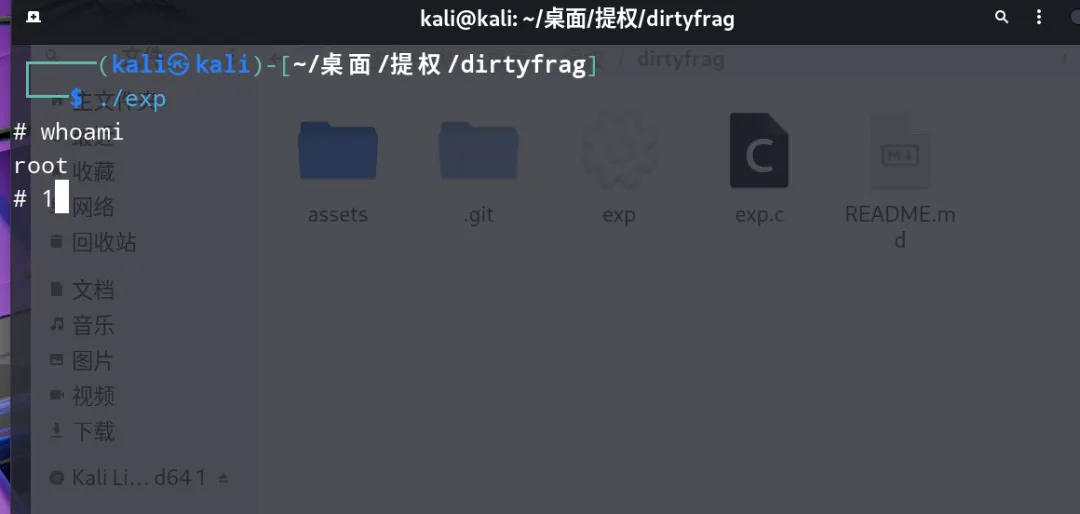
漏洞演示
Python git clone https://github.com/V4bel/dirtyfrag.git |
4. CVE-2026-46300 / Fragnesia
一句话理解:Fragnesia 和 Dirty Frag 很像,也是通过内核网络路径造成页缓存污染。
它主要涉及 XFRM ESP-in-TCP 相关路径。公开资料中,这类漏洞常被演示为影响 /usr/bin/su 等 SUID 程序,最后拿到 root 权限。
影响版本:
1Red Hat 将其纳入 Dirty Frag 系列问题。
1RHEL 10、RHEL 9、RHEL 8 需要关注。
1其他发行版以各自安全公告为准。
提权条件:
1攻击者需要本地低权限代码执行。
1系统存在可达的 XFRM/ESP-in-TCP 攻击面。
1存在可被页缓存污染影响的特权执行路径。
公开资料/PoC:
1V12 Security PoC:https://github.com/v12-security/pocs/tree/main/fragnesia
1Qualys ThreatPROTECT 汇总:https://threatprotect.qualys.com/2026/05/15/linux-kernel-local-privilege-escalation-vulnerability-exploited-in-attacks-fragnesia-cve-2026-46300/
防守重点:
1更新内核。
1不使用相关 IPsec/ESP 功能的主机,按厂商建议减少模块暴露。
1对容器宿主机和有低权限用户登录的服务器优先修。
5. CVE-2026-31431 / Copy Fail
一句话理解:攻击者通过 Linux Crypto API 相关缺陷,可能修改只读文件的内存缓存,进而影响 SUID 程序执行。
Copy Fail 的核心也是 page cache。它不是直接去改磁盘文件,而是让程序运行时看到“被污染过的内容”。这类漏洞危险之处在于,文件本身看起来没被改,但程序执行路径已经被影响了。
影响版本:
1Canonical 公告称 Ubuntu 26.04 之前多个版本受影响。
1Linux 4.17 之后相关 algif_aead 路径需要关注。
1RHEL、Ubuntu、SUSE、Amazon Linux 等都发布过相关信息或修复。
提权条件:
1攻击者需要本地低权限代码执行。
1系统可访问 AF_ALG / algif_aead 相关能力。
1通常需要一个可读的 SUID-root 目标程序。
公开资料/PoC:
1Canonical 修复说明:https://canonical.com/blog/copy-fail-vulnerability-fixes-available
1Theori PoC/说明:https://github.com/theori-io/copy-fail-CVE-2026-31431
防守重点:
1更新内核并重启。
1短期可以按厂商建议限制或禁用相关模块。
1容器宿主机需要优先处理,因为容器共享宿主机内核。
6. CVE-2026-27456 / util-linux mount
一句话理解:mount 是 SUID 程序,它在特定配置下可能被普通用户“骗着”以 root 权限打开不该打开的路径。
这个漏洞不是那种“一打就 root”的典型内核提权,更像是一个越权读取或提权链辅助漏洞。危险点在于:很多管理员会在 /etc/fstab 里配置允许普通用户挂载某些 loop 设备,一旦路径校验和实际打开之间存在时间差,攻击者就可能替换目标路径。
影响版本:
1util-linux 2.41.4 之前版本。
1只有满足特定 /etc/fstab 配置时风险才更明显。
提权条件:
1/usr/bin/mount 带 SUID 权限。
1/etc/fstab 中存在 user,loop 这类允许普通用户参与挂载的配置。
1挂载源路径位于攻击者可写目录。
公开资料/PoC:
1GitHub 官方 advisory:https://github.com/util-linux/util-linux/security/advisories/GHSA-qq4x-vfq4-9h9g
1NVD:https://nvd.nist.gov/vuln/detail/CVE-2026-27456
防守重点:
1升级 util-linux。
1审计 /etc/fstab 中允许普通用户挂载的配置。
1避免让 root 流程依赖普通用户可写目录中的路径。
7. CVE-2026-3888 / snapd + systemd-tmpfiles
一句话理解:snapd 的私有临时目录被系统清理后,普通用户可能抢先重建,导致后续 root 流程使用了攻击者控制的目录。
这个漏洞比较好理解:系统本来以为某个目录属于 snapd 自己,结果目录被清理后,普通用户先一步创建了同名目录。后续特权流程如果没有重新确认目录身份,就可能被带偏。
影响版本:
1Ubuntu 16.04 LTS、18.04 LTS、20.04 LTS、22.04 LTS、24.04 LTS 都有对应修复版本。
1使用 snapd 的桌面和服务器都应关注。
提权条件:
1攻击者需要本地低权限用户。
1系统安装并使用 snapd。
1systemd-tmpfiles 会清理相关私有临时目录。
1攻击需要抓住目录被清理后的窗口。
公开资料/PoC:
1Qualys 说明:https://blog.qualys.com/vulnerabilities-threat-research/2026/03/17/cve-2026-3888-important-snap-flaw-enables-local-privilege-escalation-to-root
1Ubuntu CVE:https://ubuntu.com/security/CVE-2026-3888
1Qualys 未公开完整可直接利用代码。
防守重点:
1升级 snapd。
1服务器如果完全不需要 snap,可以考虑移除或禁用。
1关注普通用户可写临时目录中的异常权限和可疑目录。
8. CrackArmor:AppArmor 多漏洞
一句话理解:AppArmor 本来是安全防护组件,但它自身的一组漏洞可能被用来削弱安全边界。
CrackArmor 不是单个漏洞,而是一组漏洞。影响可能包括本地提权、绕过容器隔离、内核信息泄露、拒绝服务等。它提醒我们:安全模块不是“绝对安全”的,安全模块也需要补丁。
影响版本:
1Qualys 称相关问题自 Linux v4.11 起存在。
1Ubuntu、Debian、SUSE 等使用 AppArmor 的系统需要关注。
1Ubuntu 汇总的 CVE 包括 CVE-2026-23268、CVE-2026-23269、CVE-2026-23403 至 CVE-2026-23411。
提权条件:
1攻击者需要本地低权限用户。
1系统启用 AppArmor。
1具体漏洞链可能还需要 sudo、Postfix、su 等用户态组件配合。
公开资料/PoC:
1Qualys 技术细节:https://www.qualys.com/2026/03/10/crack-armor.txt
1Ubuntu 汇总:https://ubuntu.com/security/vulnerabilities/crackarmor
1Qualys 表示 PoC 已提供给厂商协助修复,公开资料以技术细节为主。
防守重点:
1更新内核和 AppArmor userspace 组件。
1监控 AppArmor profile 的异常加载、替换、删除。
1容器环境不要只依赖单一安全模块,seccomp、capabilities、只读挂载也要配合。
9. CVE-2025-38352 / Linux kernel POSIX CPU timers
一句话理解:内核定时器处理里有竞态条件,普通本地用户可能利用它提权。
这个漏洞已经进入 CISA KEV。KEV 的含义是“已知被利用漏洞目录”,对防守方来说,进入 KEV 的 Linux 内核漏洞应该优先处理,而不是等到常规补丁周期。
影响版本:
1NVD 列出多个内核分支受影响,从较老的 2.6.36 到多个 6.x 分支都有涉及。
1发行版经常会回溯补丁,所以不能只看内核大版本,要看厂商修复状态。
提权条件:
1攻击者需要本地代码执行。
1需要命中受影响内核和可利用的竞态条件。
1进入 KEV 后,应按高风险漏洞对待。
公开资料/PoC:
1NVD:https://nvd.nist.gov/vuln/detail/CVE-2025-38352
1Chronomaly PoC:https://github.com/farazsth98/chronomaly
防守重点:
1更新运行中的内核,而不只是安装补丁包。
1重启或热补丁确认生效。
1多用户服务器、容器宿主机、共享计算环境优先排查。
10. CVE-2025-32463 / CVE-2025-32462 / sudo
一句话理解:sudo 出问题很危险,因为它本来就是普通用户通往 root 权限的正规通道。
CVE-2025-32463 影响 sudo 的 --chroot 选项。问题在于 sudo 可能在用户可控的 chroot 环境中读取配置并加载相关逻辑,最后导致本地用户拿到 root。CVE-2025-32462 则和 sudoers host 匹配策略有关。
影响版本:
1sudo 1.9.17p1 之前版本需要关注。
1CVE-2025-32463 重点影响 sudo 1.9.14 到 1.9.17p1 之前。
1不同发行版是否受影响,以厂商 backport 修复状态为准。
提权条件:
1攻击者需要本地低权限用户。
1目标 sudo 版本受影响且未修复。
1公开资料中,CVE-2025-32463 被描述为在默认配置下也可能触发,因此不能只看 sudoers 是否复杂。
公开资料/PoC:
1sudo 官方公告:https://www.sudo.ws/security/advisories/chroot_bug/
1Ubuntu CVE:https://ubuntu.com/security/CVE-2025-32463
1公开 PoC 示例:https://github.com/morgenm/sudo-chroot-CVE-2025-32463
1公开 PoC 示例:https://github.com/pr0v3rbs/CVE-2025-32463_chwoot
防守重点:
1升级 sudo。
1审计 /etc/sudoers 和 /etc/sudoers.d/。
1减少 NOPASSWD、通配符参数、危险环境变量保留、复杂 chroot 策略。
11. CVE-2025-6018 / CVE-2025-6019 / PAM + libblockdev/udisks
一句话理解:这是一个“接力式”提权:先把用户会话身份抬高一点,再利用 udisks 走到 root。
CVE-2025-6018 主要是 openSUSE/SLE 的 PAM 配置问题,可能让远程 SSH 用户获得更高的本地会话语境。CVE-2025-6019 是 libblockdev/udisks 相关问题,可以让具备特定会话语境的用户进一步提到 root。
影响版本:
1CVE-2025-6018 重点影响 openSUSE Leap 15、SUSE Linux Enterprise 15。
1CVE-2025-6019 因 udisks/libblockdev 常见于多个发行版,Debian、Ubuntu、Fedora、openSUSE 等都需要看各自修复公告。
提权条件:
1攻击者需要本地账号或低权限 SSH 落点。
16018 可帮助攻击者获得 allow_active 语境。
16019 可把 allow_active 用户进一步变为 root。
公开资料/PoC:
1Qualys 技术细节:https://cdn2.qualys.com/2025/06/17/suse15-pam-udisks-lpe.txt
1公开链式 PoC 示例:https://github.com/0rionCollector/Exploit-Chain-CVE-2025-6018-6019
防守重点:
1同时修复 PAM、libblockdev、udisks。
1服务器不需要 udisks 时,考虑最小化安装或禁用相关服务。
1收紧 polkit 中和磁盘设备修改相关的动作。
12. CVE-2025-5054 / CVE-2025-4598 / Apport 与 systemd-coredump
一句话理解:程序崩溃时生成的 core dump,可能把不该给普通用户看的敏感内容泄露出来。
这类漏洞不一定直接给 root,但很适合当作提权链的一环。例如攻击者通过崩溃某个特权程序拿到内存里的密码哈希、密钥、token,再继续横向移动或提权。
影响版本:
1CVE-2025-5054 影响 Ubuntu Apport,Qualys 提到 Ubuntu 16.04 以来多个版本需要关注。
1CVE-2025-4598 影响 systemd-coredump,Fedora、RHEL 等环境需要关注。
1Debian 等默认不安装相关 core dump handler 的环境风险相对低。
提权条件:
1攻击者需要本地低权限用户。
1系统启用了受影响的 crash dump 处理器。
1存在可诱导崩溃的 SUID 或特权程序。
公开资料/PoC:
1Qualys 技术细节:https://www.qualys.com/2025/05/29/apport-coredump/apport-coredump.txt
1公开资料以技术 advisory 为主,Qualys 未直接发布完整利用代码。
防守重点:
1更新 Apport 和 systemd。
1限制 SUID/特权程序 core dump。
1定期检查 crash dump 目录权限和异常崩溃记录。
13. CVE-2024-6387 / regreSSHion
一句话理解:这是 OpenSSH 的远程 root 漏洞,不是本地提权,但它太重要,必须放进这类清单。
OpenSSH 是很多 Linux 服务器最常暴露在公网的服务之一。regreSSHion 的危险点在于:攻击者不需要先登录,就可能通过 sshd 的竞态漏洞获得 root 级代码执行。
影响版本:
1OpenSSH 8.5p1 到 9.7p1 受影响。
1OpenSSH 9.8p1 修复。
1OpenSSH 4.4p1 之前版本如果没有旧补丁,也可能受影响。
提权条件:
1目标暴露 sshd。
1运行 glibc-based Linux。
1OpenSSH 版本未修复。
1利用属于复杂竞态,成功率和架构、ASLR、连接次数等因素有关。
公开资料/PoC:
1Qualys 技术公告:https://www.qualys.com/2024/07/01/cve-2024-6387/regresshion.txt
1网上有很多第三方 PoC,但也存在恶意假 PoC。公众号引用时建议优先引用 Qualys 原文。
防守重点:
1升级 OpenSSH。
1限制 SSH 暴露面,例如来源 IP、堡垒机、访问控制。
1监控大量未认证连接、sshd 异常崩溃和重启。
14. CVE-2024-1086 / Linux kernel nf_tables
一句话理解:这是 netfilter/nf_tables 里的 use-after-free,公开 PoC 出现后长期被当作高优先级内核提权处理。
nf_tables 是 Linux 防火墙相关组件。漏洞一旦能被本地低权限用户触发,就可能从普通用户变成 root。它还进入了 CISA KEV,说明现实攻击风险不低。
影响版本:
1NVD 列出多个内核分支受影响,包括 5.15、6.1、6.6、6.7 等多个区间。
1发行版可能会把修复回溯到旧版本内核,所以仍然要看厂商公告和当前运行内核。
提权条件:
1攻击者需要本地低权限代码执行。
1系统启用并可触达 nf_tables。
1很多公开利用链依赖 user namespace、net namespace 等能力。
公开资料/PoC:
1NVD:https://nvd.nist.gov/vuln/detail/CVE-2024-1086
1技术分析:https://pwning.tech/nftables/
1公开 PoC:https://github.com/Notselwyn/CVE-2024-1086
防守重点:
1更新内核。
1限制非特权 user namespace。
1容器宿主机要重点排查,因为容器和宿主机共享内核。
15. CVE-2024-21626 / runc 容器逃逸
一句话理解:容器本来应该被关在容器里,但 runc 的文件描述符泄露可能让容器进程碰到宿主机文件系统。
这类漏洞对云原生环境非常重要。因为很多业务默认认为“容器里出问题,不等于宿主机出问题”。runc 漏洞提醒我们:容器不是虚拟机,容器逃逸一旦成立,影响可能直接扩大到宿主机和同节点其他业务。
影响版本:
1runc >= v1.0.0-rc93 且 <= 1.1.11 受影响。
1runc 1.1.12 修复。
1Docker、Kubernetes 等如果底层使用受影响 runc,也需要跟随修复。
提权条件:
1攻击者能控制恶意镜像,或已经在容器内有执行能力。
1某些场景需要管理员或系统对容器执行操作。
1宿主机运行受影响 runc。
公开资料/PoC:
1runc 官方公告:https://github.com/opencontainers/runc/security/advisories/GHSA-xr7r-f8xq-vfvv
1公开复现示例:https://github.com/KubernetesBachelor/CVE-2024-21626
防守重点:
1升级 runc 到 1.1.12 或更高。
1只运行可信镜像。
1对容器启用 seccomp、AppArmor/SELinux、只读根文件系统、最小 capabilities。
1不要把容器内 root 当成真正安全边界。
欢迎各位师傅加入Zer0day安全交流群 大家一起交流呀