前天深夜,运维兄弟小陈的手机突然狂响——监控大屏一片血红,核心服务器CPU飙到100%,外网流量异常暴涨。
他头皮一麻,手忙脚乱连上服务器,面对满屏滚动的进程和陌生的外联IP,瞬间懵了:“从哪儿查起?是先杀进程,还是先保数据?日志到底看哪个?”
就在他血压飙升的时候,隔壁组的老王扔过来一个文档:“按这个来,别慌。”
——那份文档,就是大佬分享的这份《Linux应急响应手册》。
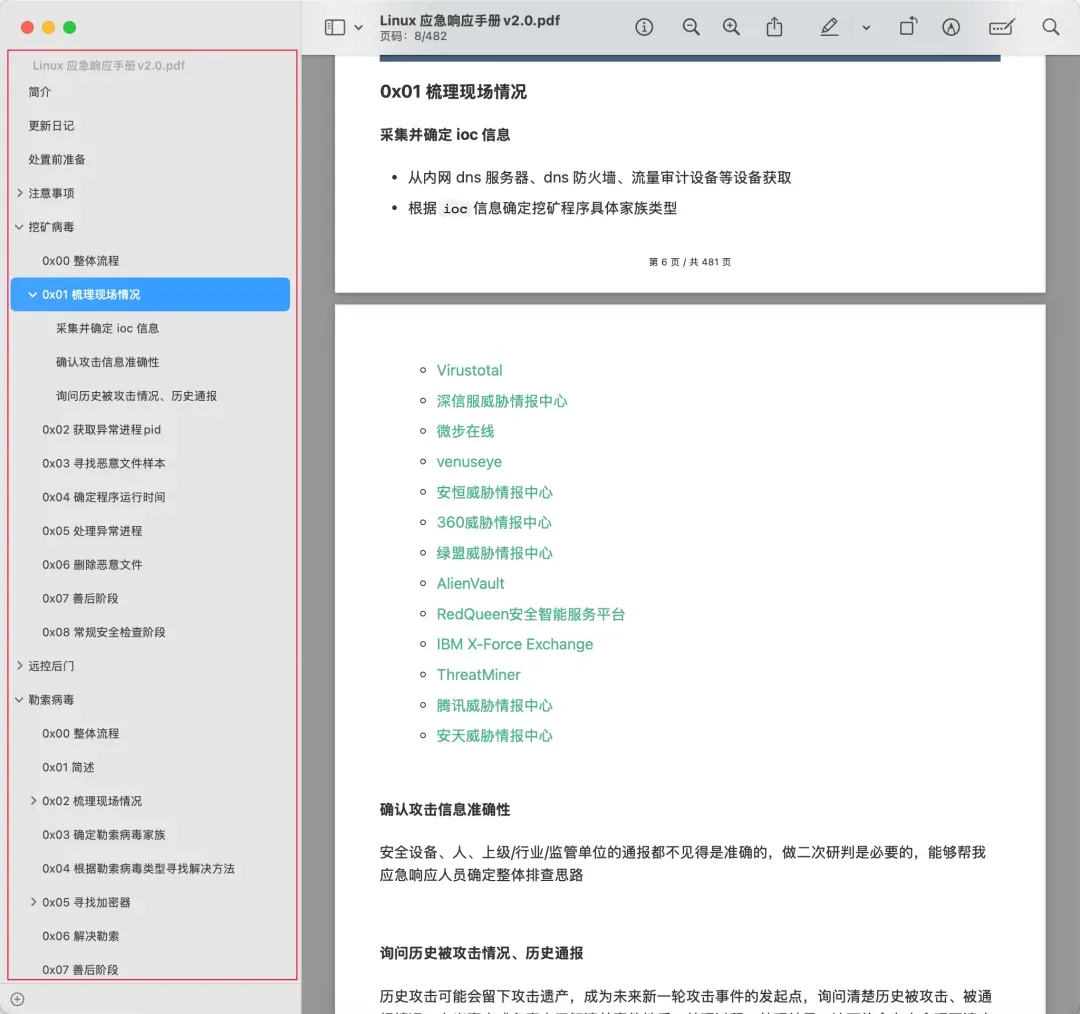
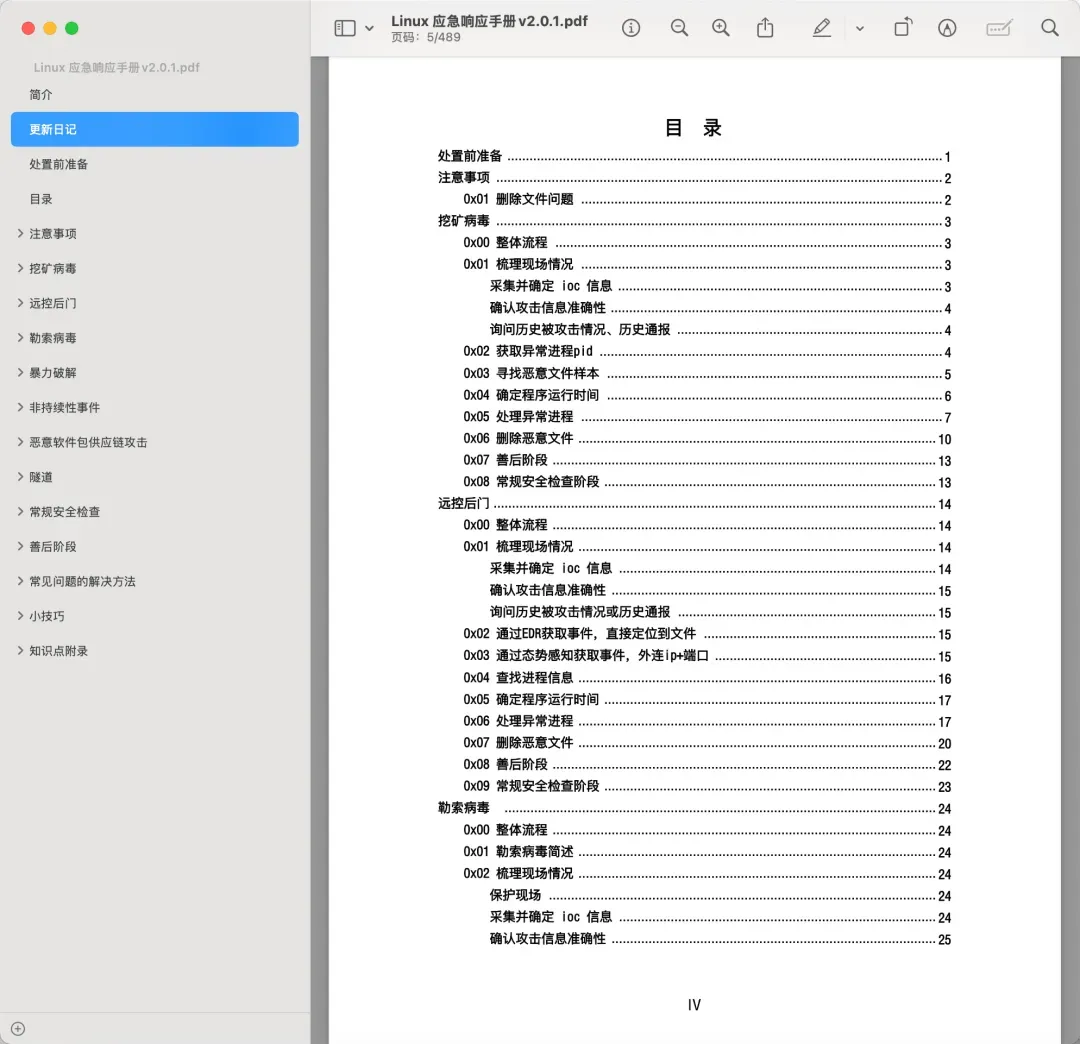
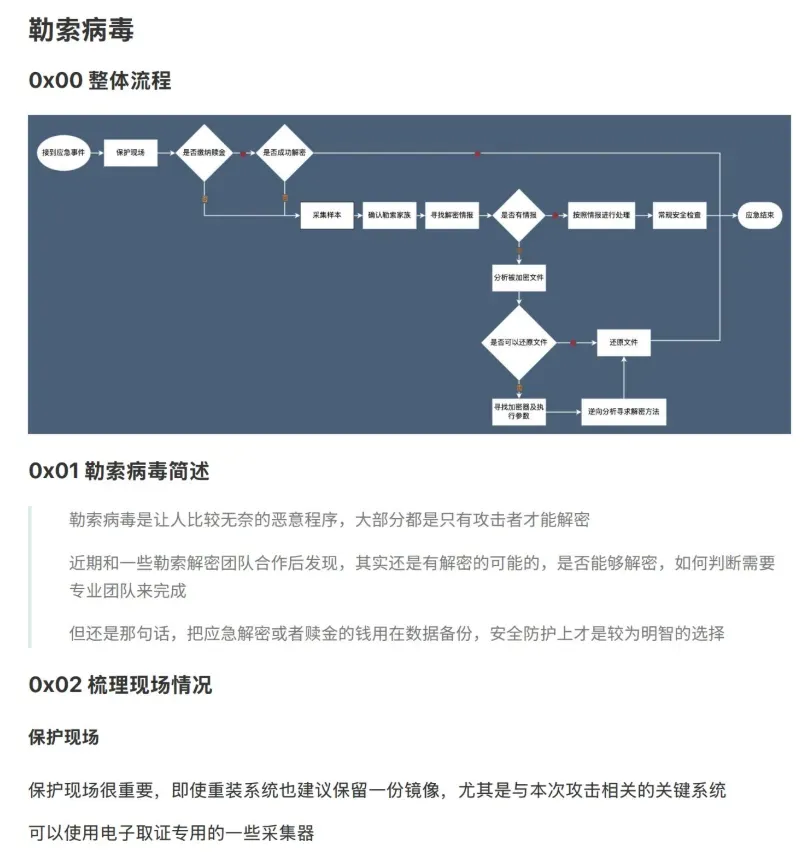
这手册到底牛在哪儿?它不像教科书,更像一份“救火流程图”。当你面对突发安全事件时,它直接告诉你:
第一步盯哪儿(比如先top看进程,再netstat查外联)
证据怎么留(日志、文件、内存该怎么备份,动哪一步不会打草惊蛇)
脏手怎么洗干净(找到病根后,怎么清后门、补漏洞,不让黑客杀回马枪)
说白了,它解决的就是三个“别”字:
别懵:步骤清晰,像有个老师傅在边上指着屏说“点这个,输那条”
别漏:检查清单一条龙,从系统到应用,该查的都不落下
别乱:先止血还是先取证?手册里早排好了优先级,照做就行
平时用起来,更是“后悔没早存”系列:
新人上手:不用再苦哈哈求着老员工“哥,上次那个漏洞怎么查的?”
团队协作:大家都按同一套流程来,沟通像对暗号一样快
自己复盘:每个案例记两笔,半年下来就成了自己的“应急百宝箱”
所以啊,这份手册不是用来供着的——是关键时刻能拍桌上、对着屏幕就能干活的“压箱底秘籍”。毕竟真出了事,哪还有时间现搜攻略?靠谱的招,早就该揣在兜里了。(文末一键领取,无偿)
 10个月宝宝每天需要喝多少奶粉?