一个存在了 15 年的 Linux 内核漏洞,今天终于被曝光了。
所有 Linux 发行版,从 2011 年至今,全部中招。
这不是某个冷门发行版的小问题,是内核级别的致命缺陷!
Google 直接掏出 92,337 美元,把这个漏洞买了下来。
什么是 GhostLock?一个隐藏 15 年的幽灵
安全研究团队 VEGA 给它起了个很酷的名字:GhostLock(幽灵锁)。
官方编号 CVE-2026-43499,但这串数字远远不能表达它的破坏力。
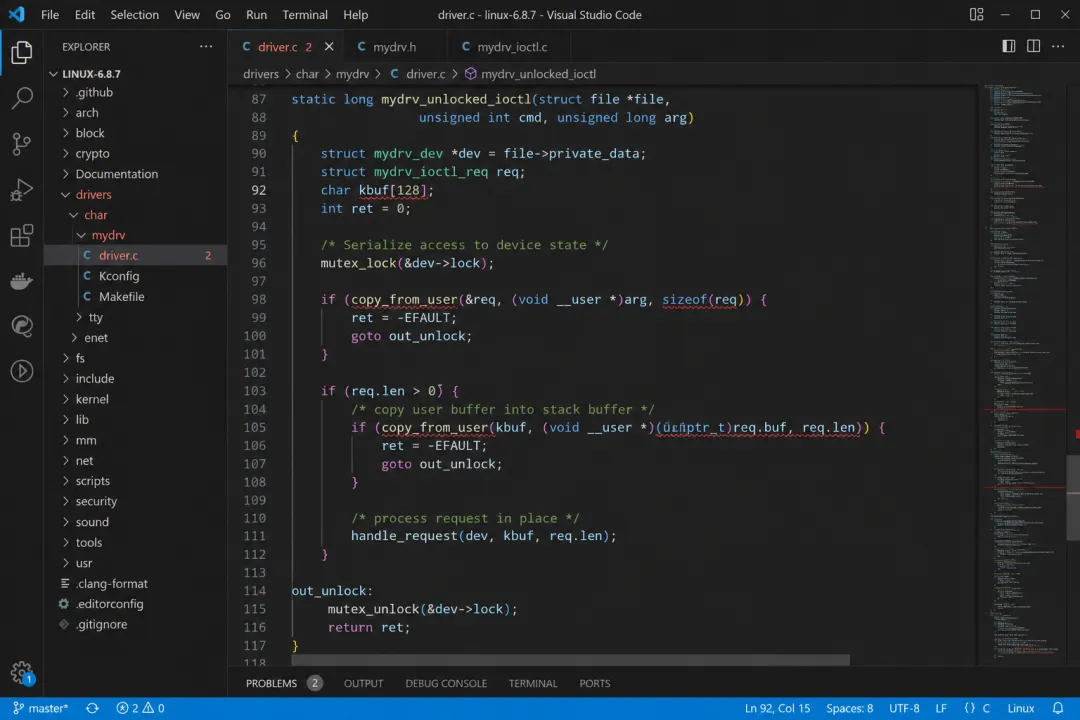
这是一个 stack-UAF 漏洞。
啥意思?
UAF = Use-After-Free,释放后使用。
简单说就是:程序把一块内存释放了,但后面又去用它,结果读到了不该读的东西,或者被攻击者塞进去恶意代码。
更恐怖的是:这是栈上的 UAF 。
栈是程序运行的核心数据结构,控制了函数调用、局部变量、返回地址......
控制了栈,就控制了整个程序的生死。
这漏洞有多狠?
VEGA 团队的技术报告给出了几个关键数据:
触发条件:无门槛
不需要特殊的内核配置,不需要 root 权限,普通用户就能触发。
利用成功率:97%
这不是理论上的漏洞,是实战级别的 exploit!
97%的成功率意味着:攻击者几乎每次都能成功。
攻击效果:权限提升+容器逃逸
一个普通用户,通过这个漏洞,可以直接拿到 root 权限。
更可怕的是:容器逃逸。
你以为 Docker 容器是安全隔离的?
GhostLock 直接穿透容器,从容器内逃到宿主机,拿到完整的系统控制权。
这对云服务商来说是噩梦级别的威胁。
一个恶意租户,可以通过这个漏洞,从自己的容器里逃出来,攻击同一台物理机上的其他租户,甚至控制整个宿主机。
为什么藏了 15 年才被发现?
2011 年,Linux 内核某次提交引入了这个 bug 。
15 年过去了,无数安全研究员、白帽黑客、甚至自动化漏洞扫描工具,都没发现它。
为什么?
因为这个漏洞太隐蔽了。
它藏在内核的锁机制实现里,而锁机制是操作系统最复杂、最容易出错的部分之一。
代码审计看不出来,因为逻辑上看起来没问题。
模糊测试(fuzzing)也很难触发,因为需要特定的执行路径。
VEGA 团队用的是什么方法?
他们在技术报告里提到了符号执行(symbolic execution)和约束求解(constraint solving)。
简单说就是:用工具穷举所有可能的执行路径,找到那个能触发漏洞的特殊条件组合。
这是暴力破解 + 数学证明的结合。
计算机跑了无数种可能性,最终找到了那个藏了 15 年的幽灵。
Google 为什么愿意掏 9 万多美元?
Google 有个项目叫kernelCTF,专门悬赏 Linux 内核漏洞。
这次给 VEGA 团队的奖金是:$92,337。
为什么这么高?
因为这个漏洞满足了所有"高价值"的条件:
1. 影响范围大
所有 Linux 发行版,包括 Ubuntu 、 Debian 、 CentOS 、 Red Hat 、 SUSE......
服务器、云计算、容器、嵌入式设备,全部受影响。
2. 利用门槛低
不需要 root 权限,普通用户就能触发。
这意味着攻击面巨大。
3. 攻击效果强
权限提升+容器逃逸,直接拿到系统控制权。
4. 修复成本高
内核级别的漏洞,需要所有发行版都发布补丁,所有用户都升级内核。
这个过程可能需要几个月,甚至更久。
在这期间,全世界的 Linux 系统都是脆弱的。
这对普通用户意味着什么?
如果你在用 Linux 服务器,赶紧升级内核。
各大发行版已经在紧急发布补丁了。
如果你在用云服务(AWS 、 Azure 、 Google Cloud 、阿里云......),等云服务商的通知。
他们会强制升级宿主机内核,可能会有短暂的服务中断。
如果你在用 Docker 、 Kubernetes 等容器技术,这个漏洞对你的威胁最大。
因为 GhostLock 可以实现容器逃逸,攻击者可以从一个容器突破到宿主机,进而攻击其他容器。
多租户环境尤其危险。
更大的问题:还有多少个"GhostLock"在等着?
这不是 Linux 第一次被曝出存在多年的严重漏洞,也不会是最后一次。
2014 年的 Heartbleed(心脏出血),存在了 2 年。
2016 年的 Dirty COW(脏牛),存在了 9 年。
现在的 GhostLock,存在了 15 年。
每次都是"所有版本受影响",每次都是"影响数亿设备",每次都是"赶紧打补丁"。
问题是:我们能在下一个 15 年漏洞被发现之前,主动找到它吗?
还是只能等着安全研究员碰运气,或者等着黑客先发现、先利用,然后我们再被动防御?
最后说一句
VEGA 团队这次的技术报告写得非常详细,包括漏洞原理、利用方法、 exploit 代码......
虽然这是"负责任的披露"(漏洞先报告给厂商,等补丁发布后才公开),但技术细节一旦公开,就意味着黑客也能复现这个 exploit 。
所以如果你还没升级内核,现在就是最危险的窗口期。
不是明天,不是下周,是现在。
马上去升级。
最后一个问题留给你:
如果一个漏洞能藏 15 年,那我们现在用的系统里,还有多少个这样的"幽灵"?
