在 Linux 网络编程中,bind 是将一个 socket 与特定的 IP 地址和端口号关联起来的核心操作。无论是编写 TCP/UDP 服务器,还是进行底层网络通信,都离不开对 bind 的正确理解与错误处理。本文将从原理、实例、常见错误到排错思路,系统梳理端口绑定的方方面面。
1. bind 基础
#include<sys/socket.h>
intbind(int sockfd, const struct sockaddr *addr, socklen_t addrlen);
sockfd:通过 socket() 创建的套接字描述符。addr:指向 sockaddr 结构的指针,包含 IP 地址和端口(如 sockaddr_in for IPv4)。
调用成功返回 0,失败返回 -1 并设置 errno。
一个典型的 TCP 服务器绑定流程:
int fd = socket(AF_INET, SOCK_STREAM, 0);
structsockaddr_inaddr;
addr.sin_family = AF_INET;
addr.sin_port = htons(8080);
addr.sin_addr.s_addr = inet_addr("0.0.0.0"); // 或 INADDR_ANY
bind(fd, (struct sockaddr*)&addr, sizeof(addr));
2. 常见错误与排错顺序
当 bind 失败时,不要慌张,按照 错误码 → IP → 端口 → 权限 → 选项 的顺序逐步排查。
2.1 EADDRINUSE (Address already in use)
含义:要绑定的地址和端口已被占用。
典型场景:
- 上一个服务器进程退出后,端口处于
TIME_WAIT 状态(约 60 秒),立即重启会失败。
排查方法:
# 查看谁在占用该端口
sudo ss -tlnp | grep :8080
# 或
sudo lsof -i :8080
如果确认是旧进程未退出,可 kill 掉。如果是 TIME_WAIT,最快的方法是在代码中设置 SO_REUSEADDR:
int opt = 1;
setsockopt(fd, SOL_SOCKET, SO_REUSEADDR, &opt, sizeof(opt));
该选项允许绑定一个处于 TIME_WAIT 状态的地址(端口),让服务器快速重启。
注意:SO_REUSEADDR 并不能让两个不同的进程同时绑定同一端口并正常监听(除非配合 SO_REUSEPORT,见后文)。
2.2 EADDRNOTAVAIL (Cannot assign requested address)
含义:指定的 IP 地址不是本机的有效网络接口地址。
典型场景:
- 写死了某个非本机 IP,例如
192.168.1.100,但本机只有 10.0.0.5。 - 试图绑定一个公网 IP,但该 IP 属于路由器而非本机。
排查方法:
# 查看本机所有 IP 地址(包括回环)
ip addr show
# 或
ifconfig -a
确认你要绑定的 IP 确实出现在列表中,并且接口状态为 UP。
如果希望监听所有网络接口,可以绑定 0.0.0.0(IPv4)或 ::(IPv6)。此时外部可通过本机任一 IP 访问,是最通用的做法。
2.3 EACCES (Permission denied)
含义:没有权限绑定该端口。
典型场景:
- 绑定了 1–1023 之间的特权端口,但程序由普通用户运行。
- SELinux 策略禁止程序绑定特定端口(较少见,但可能发生)。
解决方法:
- 为可执行文件添加
CAP_NET_BIND_SERVICE 能力:sudo setcap'cap_net_bind_service=+ep' /path/to/your_program
- 改用高于 1024 的端口(如 8080、3000)。
若怀疑 SELinux,临时用 setenforce 0 测试(记得改回),或查看审计日志 ausearch -m avc。
2.4 其他错误
- EINVAL:socket 已经绑定过,或
addrlen 错误,或 sin_family 不匹配。
3. 端口占用深入排查
当 EADDRINUSE 出现时,除了 ss 和 lsof,还可以用 fuser 直接找出占用进程:
# 查看占用 8080/tcp 端口的 PID
fuser 8080/tcp
# 杀之
fuser -k 8080/tcp
如果输出为空,可能是内核占用的临时端口(如 net.ipv4.ip_local_port_range 包含了该端口),此时需调整范围或换端口。
TIME_WAIT 原理:主动关闭连接的一方会进入 TIME_WAIT 状态,持续时间由 net.ipv4.tcp_fin_timeout 控制(通常 60 秒)。在这段时间内,四元组(源IP、源端口、目的IP、目的端口)无法重用。SO_REUSEADDR 允许忽略这个限制,仅对地址生效。
4. 非本地 IP 地址问题示例
假设一台机器的 IP 为 192.168.1.10,尝试绑定 10.0.0.1:8080:
structsockaddr_inaddr;
addr.sin_family = AF_INET;
addr.sin_port = htons(8080);
inet_pton(AF_INET, "10.0.0.1", &addr.sin_addr);
if (bind(fd, (struct sockaddr*)&addr, sizeof(addr)) < 0) {
    perror("bind failed");
// 输出: bind failed: Cannot assign requested address
}
解决方式:要么改用 0.0.0.0,要么先通过 ip addr add 10.0.0.1/24 dev eth0 添加该 IP(可能需要适当的路由)。
5. SO_REUSEADDR 与 SO_REUSEPORT
- 允许绑定一个处于
TIME_WAIT 状态的地址。 - 允许同一个端口上绑定多个 socket,但它们的 IP 地址必须不同(例如
192.168.1.1:80 和 192.168.1.2:80)。 - 不能让两个完全相同的地址同时处于监听状态(
0.0.0.0:80 和 192.168.1.1:80 也不行,因为前者包含后者)。
SO_REUSEPORT (Linux 3.9+):
- 允许多个 socket 绑定到 完全相同 的地址和端口。
- 内核会将传入连接或数据包均衡分发到这些 socket,用于多进程/线程负载均衡。
示例(多进程监听同一端口):
int opt = 1;
setsockopt(fd, SOL_SOCKET, SO_REUSEPORT, &opt, sizeof(opt));
// 之后 fork 多个子进程,每个都调用 bind,都能成功
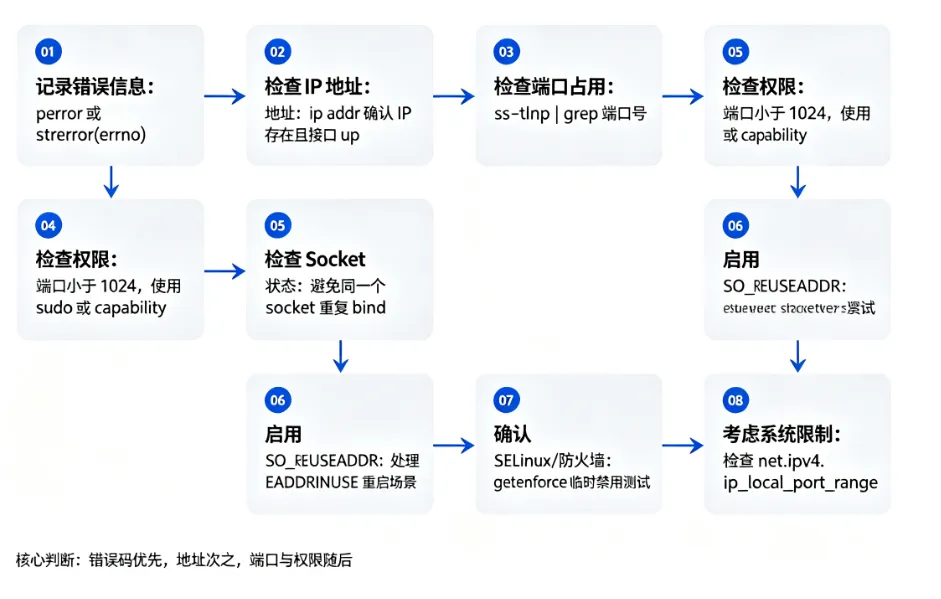
6. 完整排错步骤总结
当 bind 报错时,按以下顺序操作:
- 记录错误信息:
perror 或 strerror(errno) 获得明确错误码。 - 检查 IP 地址:用
ip addr 确认要绑定的 IP 存在且接口 up。 - 检查端口占用:
ss -tlnp | grep 端口号,若有则决定 kill 或换端口。 - 检查权限:若端口 < 1024,用
sudo 或设置 capability。 - 检查 socket 状态:确保同一个 socket 没有重复 bind。
- 启用 SO_REUSEADDR:如果是
EADDRINUSE 且为重启场景,增加该选项。 - 确认 SELinux/防火墙:
getenforce,临时禁用测试;防火墙不阻止 bind,但影响连接,后续可检查 iptables。 - 考虑系统限制:查看
net.ipv4.ip_local_port_range 是否包含目标端口。
7. 实例:C 语言健壮的 TCP 服务器绑定
#include<stdio.h>
#include<stdlib.h>
#include<string.h>
#include<unistd.h>
#include<errno.h>
#include<sys/socket.h>
#include<netinet/in.h>
#include<arpa/inet.h>

intmain(){
int listen_fd = socket(AF_INET, SOCK_STREAM, 0);
if (listen_fd < 0) {
        perror("socket");
exit(1);
    }

// 设置 SO_REUSEADDR,防止 TIME_WAIT 问题
int reuse = 1;
if (setsockopt(listen_fd, SOL_SOCKET, SO_REUSEADDR, &reuse, sizeof(reuse)) < 0) {
        perror("setsockopt");
        close(listen_fd);
exit(1);
    }

structsockaddr_inaddr;
memset(&addr, 0, sizeof(addr));
    addr.sin_family = AF_INET;
    addr.sin_port = htons(8080);
// 尝试绑定特定 IP,若不存在则回退到 0.0.0.0
if (inet_pton(AF_INET, "192.168.1.100", &addr.sin_addr) != 1) {
fprintf(stderr, "Invalid IP, fallback to INADDR_ANY\n");
        addr.sin_addr.s_addr = INADDR_ANY;
    }

if (bind(listen_fd, (struct sockaddr*)&addr, sizeof(addr)) < 0) {
        perror("bind");
if (errno == EADDRNOTAVAIL) {
fprintf(stderr, "IP address not available, trying INADDR_ANY...\n");
            addr.sin_addr.s_addr = INADDR_ANY;
if (bind(listen_fd, (struct sockaddr*)&addr, sizeof(addr)) < 0) {
                perror("bind with INADDR_ANY");
                close(listen_fd);
exit(1);
            }
        } else {
            close(listen_fd);
exit(1);
        }
    }

if (listen(listen_fd, 10) < 0) {
        perror("listen");
        close(listen_fd);
exit(1);
    }

printf("Server listening on port 8080...\n");
    pause();
    close(listen_fd);
return0;
}
Python 简例(错误处理):
import socket, sys

sock = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
sock.setsockopt(socket.SOL_SOCKET, socket.SO_REUSEADDR, 1)

try:
    sock.bind(('10.0.0.99', 80))
except PermissionError:
    print("Permission denied: try port >1024 or use sudo")
    sys.exit(1)
except OSError as e:
if e.errno == 99:  # EADDRNOTAVAIL
        print("IP not available, falling back to 0.0.0.0")
        sock.bind(('0.0.0.0', 8080))
else:
raise
8. 总结
bind 失败的根因几乎总在 地址、端口、权限 三大维度上。熟练掌握 ss、ip addr、lsof 等工具,并理解 SO_REUSEADDR、CAP_NET_BIND_SERVICE 等机制,就能快速定位并解决绝大多数绑定问题。遇到问题不要猜,用命令行验证当前系统状态,再对照错误码,排错会事半功倍。
 10个月宝宝每天需要喝多少奶粉?