1、漏洞预警
免责声明
本文内容仅用于学习交流自查使用,请勿利用本文提到的相关技术从事非法测试。由于传播、利用本文所提供的信息、脚本而造成的任何直接或者间接的后果及损失,均由使用者本人负责,所产生的一切不良后果与文章作者无关。
漏洞概述
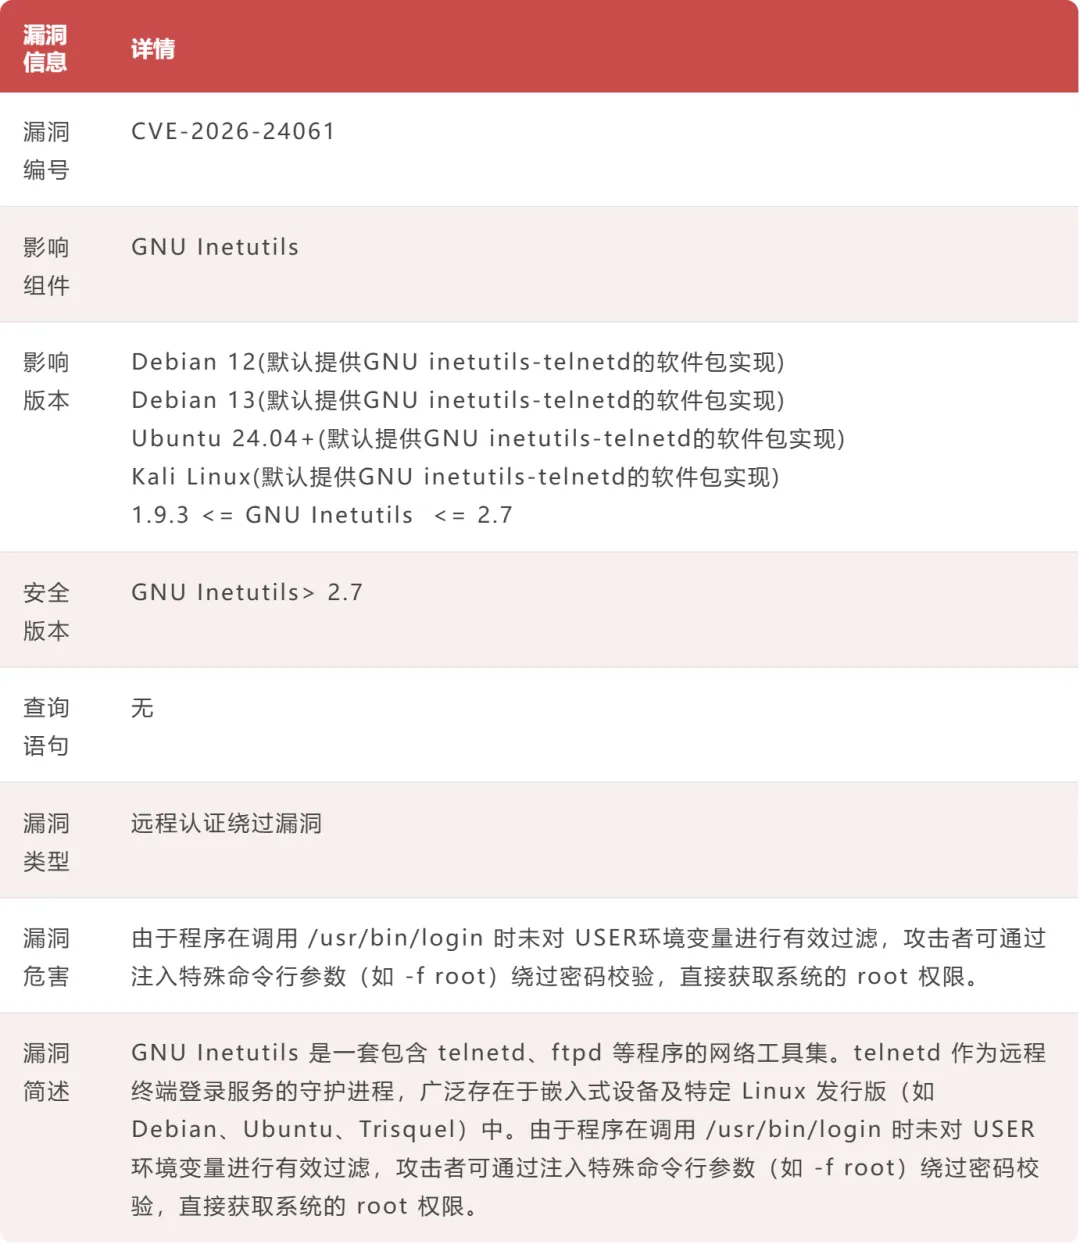
近日,GNU 官方披露了 GNU Inetutils 中 telnetd 服务的远程认证绕过漏洞(CVE-2026-24061)。由于程序在调用 /usr/bin/login 时未对 USER 环境变量进行有效过滤,攻击者可通过注入特殊命令行参数(如 -f root)绕过密码校验,直接获取系统的 root 权限,漏洞利用代码。鉴于该漏洞影响范围较大,建议尽快做好自查及防护。
USER='-f root' telnet -a 受影响服务器ip #漏洞利用代码
以下主流发行版在执行 apt install telnetd 时默认安装受影响版本,部分 Linux 及嵌入式设备可能同样集成相关 telnetd 实现存在类似影响:
apt show telnetd | grep -E "Source" #查看telnetd的源码包
通过包管理器将GNU Inetutils升级为2.7以上版本,建议关闭 telnet 服务并切换至 SSH。
Debian/Ubuntu 系统:
sudo apt updatesudo apt upgrade inetutils-telnetd
sudo dnf update inetutils 或sudo yum update inetutils
sudo pacman -Syu inetutils
 10个月宝宝每天需要喝多少奶粉?