摘要(要点版)
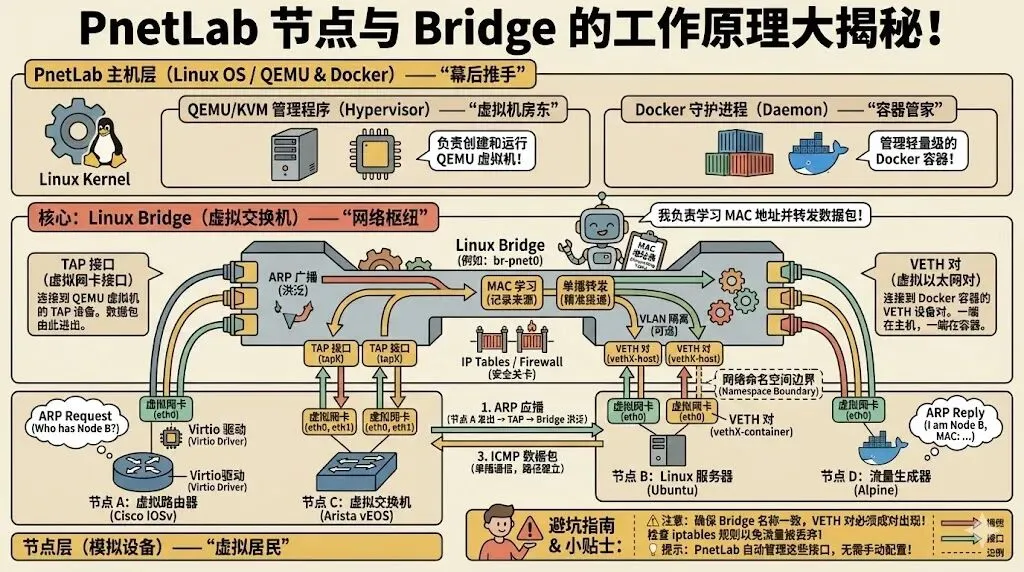
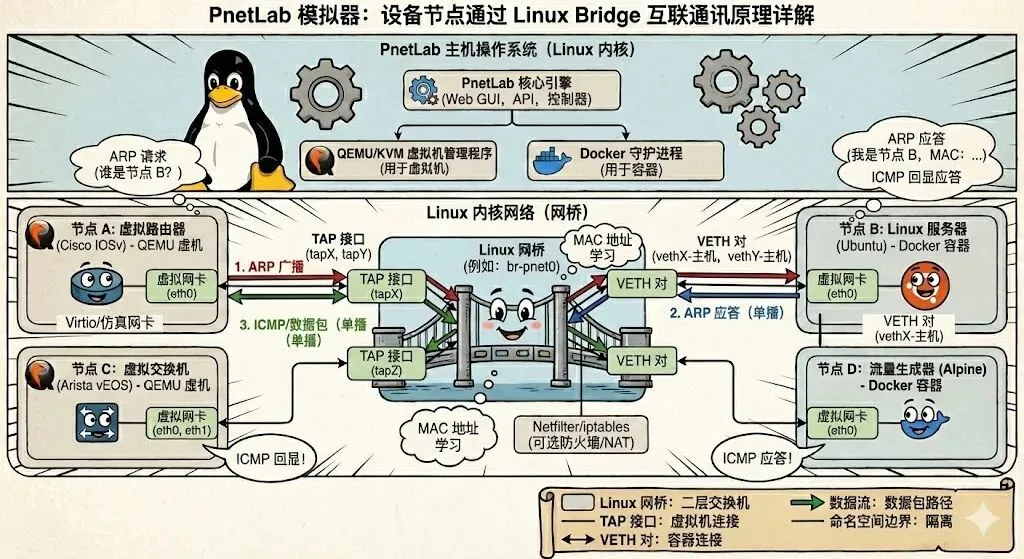
- PnetLab 的核心在于把大量网络节点(路由器、交换机、PC 终端等)放在同一个二层网络域中,通过 Linux bridge 等机制实现节点之间的直接数据帧转发。
- Linux bridge 就像一个可编程的二层交换机:学MAC、转发帧、在端口之间提供数据通路,而不涉及 IP 层的路由逻辑。
- PnetLab 通过把每个节点的网络接口挂到一个或多个桥上、再通过 veth/tap 等虚拟设备把命名空间中的 NIC 连到桥上,从而实现任意拓扑的仿真。
- 设计要点包括:隔离的网络命名空间、高效的二层转发、动态拓扑的节点接入/移出、以及对性能的权衡。
一、为什么要“桥接”?从比喻说起 把网络理解成现实世界的场景,Linux bridge 就像一个学校操场上的室内墙边架起的一块“共用场地”。场地上的每个球员(节点)都穿着自己的球衣(网卡),但他们在同一个场地内可以彼此传球、看到对方。这个场地不需要每个球员都拥有一条私有跑道,核心在于这片场地的边界要统一、传球规则要一致、以及遇到新加入的球员时场地能无缝接入。 Linux bridge 就是把多条网线“聚合成一块二层通信的公共场地”,让节点在同一个广播域里直接覆盖到对方。
二、PnetLab 的底层设计要点
- 节点隔离但可连接:每个实验节点(可能是容器、轻量虚拟机、或全虚拟机)运行在自己的网络命名空间中,拥有独立的 IP 层和路由表。节点的物理 NIC 通常通过虚拟设备(如 veth 对、tap)暴露给宿主机。
- 同一个二层域的桥接:宿主机上至少有一个 Linux bridge(通常叫 br0),所有需要在同一二层域中的节点接口都挂到这个桥上。桥的职责是二层转发:学习源 MAC、根据目标 MAC 转发帧,必要时对未知目的地址进行泛洪。
- 数据平面优先于控制平面:帧在桥上沿物理意义的“二层通路”传输,MAC 表学习和转发是桥的核心,路由信息和 IP 处理留给各自节点的网络栈。
- 动态拓扑支持:拓扑在实验过程中可能频繁修改。PnetLab 需要在不重启的情况下增删桥端口、在节点之间重新建立连接,这就要求桥接和命名空间的创建/删除具备快速、幂等的能力。
- 与虚拟化/容器技术的协同:桥接的实现需要与容器网络命名空间、虚拟机网卡和主机网络设备协同工作。常见组合包括桥接一个节点的 virtio/网卡到 br0,或把容器的 veth 一端放入命名空间,另一端连到 br0。
三、Linux bridge 的工作原理(核心要点)
- Bridge 设备:如 br0,是一个虚拟的二层交换机。
- 端口(ports):接入桥的每一个网络接口,可以是物理接口、虚拟接口(veth、tap、dummy 等)。
- MAC 学习表(FDB,Forwarding Database):桥在看到数据帧时记录源 MAC 的入口端口,形成“MAC->端口”的映射。
- 当帧到达某个端口,桥读取源 MAC 地址并在 FDB 中更新该源 MAC 的入口端口。
- 如果 FDB 已知目标 MAC 的端口,桥把帧直接转发到对应端口,避免广播。
- 如果未知,桥将帧广播给所有除来源端口以外的端口(泛洪),以便目标节点回应并使桥学习到正确的路径。
- 传统上会启用 STP(Spanning Tree Protocol)或 RSTP 等机制来避免二层网络中的环路,尤其在动态拓扑变化时很重要。
- Linux bridge 在数据平面上对 IP 层一无所知,数据帧在二层层级上被转发。这么做的好处是:拓扑改动、节点迁移只涉及低成本的二层操作,IP 路由和策略由各自的节点处理。
四、PnetLab 如何把 Linux bridge 发挥到极致
- 节点接入桥接的通道设计:每个虚拟节点的网卡对通过一个 veth 对连接到桥上。简单地说,一个节点内有“veth-Inside”与“veth-Bridge”两端,后者挂到 br0,前者则在节点命名空间内作为其 eth0。
- 拓扑灵活性:桥与命名空间的组合使得你可以在同一宿主机上把任意数量的节点以各种拓扑连接在一起,例如星型、环型、树形、混合拓扑等,而不需要每个节点都单独排布一个虚拟交换网。
- 局域性与可扩展性:通过 Bridge VLAN 特性(如果需要)可以把同一个 br0 上再分出多个虚拟广播域,以实现多租户或不同实验场景的隔离,同时保持高效的二层转发。
- 与外部网络的边界处理:默认情况下,桥内是一个局部的二层域。如果需要访问外部网络,通常会有路由节点(例如放在拓扑中的一台“路由器”节点)来实现 NATTING、路由或 NAT/DHCP 的边界策略;也可以通过额外的网关 bridge 让某些端口走外部网络。
五、常见场景下的实现要点(实战视角)
- 查看桥及端口:ip link show br0(列出桥设备及端口);
- 查看桥的成员端口:bridge link show(若你的系统支持此命令,或使用 brctl show);
- 查看 MAC 学习表:bridge fdb show(了解哪些 MAC 学到了哪个端口)。
- 添加/移除节点时,动态把对端口附到/从桥中移除,确保命名空间与接口的清理一致;
- 避免在同一桥上产生未预期的环路,若拓扑会造成环路,考虑启用 STP/RSTP。
- Linux bridge 的实现对 CPU 友好,适合中小规模实验环境;极大规模的实验场景可能需要更专业的交换机替代方案,或对桥的参数做性能调优;
- 避免过度泛洪,尽量在知道目标 MAC 的情况下让桥转发到具体端口,提升效率。
- 桥本身是二层域,默认不带上层防火墙策略。若需要隔离或控制,需在各个节点内设定防火墙策略,或在宿主机上加装额外的访问控制。
六、对比其他仿真工具时的优点(从原则到体验)
- 简单性和可控性:Linux bridge 作为操作系统自带的、无第三方依赖的组件,使用稳定、文档丰富,易于排错。
- 资源友好:与全虚拟机或复杂的网络模拟器相比,桥接加容器/命名空间的组合通常更轻量,能在同一台机器上承载更多节点。
- 可编程性:桥的行为可以通过脚本化的网络配置(iproute2、brctl、ip link 及命名空间工具)进行自动化,便于重复实验和拓扑复用。
七、给初学者的一点小贴士
- 先从理解二层开始:看看一个简单的 br0,两个容器各自连到 br0,看看它们之间能否直接通信(有没有 IP、子网掩码是否一致)。
- 用命令行逐步排错:用 ip addr、ip link、bridge fdb show、brctl show 等命令来追踪端口、MAC 与转发关系。
- 把拓扑画成草图:在设计实验前,先把拓扑转化成端口关系图,确认每个连线对应的桥端口或命名空间内的网卡。
结语 PnetLab 的魅力在于用一颗“简单却强大”的二层桥接引擎,把无限拓扑的网络实验变得高效、可控、可重复。Linux bridge 作为底层骨架,提供了快速、稳定的帧转发能力和灵活的拓扑接入能力,让学习者和专业人士都能在同一个平台上实现从概念到实践的跃迁。