👉
导读
生产环境服务正常运行一段时间后,突然有客户反馈网站打开失败,经过层层排查,最终定位到一个大家都见过的错误:Too many open files。
然而,修改 ulimit 并没有解决问题。最终发现,这是一个隐藏在容器内的文件描述符(FD)泄漏问题。本文将带你从这个真实案例出发,完整梳理 Linux 文件描述符(FD)限制的全链路,彻底搞懂多层限制是如何共同作用的。
一、 案例引入:突如其来的连接拒绝
现象描述
某天下午,运维平台收到多条告警,某生产服务响应超时。紧急进入容器查看日志,发现了报错如下:
http: Accept error: accept tcp 10.xx.xx.xx:xxxxx: accept4: too many open files; retrying in 1shttp: Accept error: accept tcp 10.xx.xx.xx:xxxxx: accept4: too many open files; retrying in 320ms
关键点分析:
- 1.
too many open files:这是一个极具标志性的 Linux 错误,表示当前进程已达到文件描述符上限。 - 2.
accept4 失败:这意味着内核拒绝接收新的 TCP 连接申请。 - 3. 服务行为:服务不断 retry,导致大量 CPU 资源消耗在无效重试上,新连接彻底无法建立。
第一直觉:FD 不够用了,加 ulimit!
运维人员迅速执行了 ulimit -n 65535,尝试延缓。然而,日志报错依旧,并没有立即恢复服务。
这说明问题并没有那么简单:不是 FD 不够,极有可能是 FD 泄漏。
二、 定位问题:容器内的思路
运维人员决定深入容器内部,看看这个进程到底打开了什么。
在容器内执行:
ls -l /proc/进程PID/fd
输出的 FD 列表令人震惊。部分输出如下:
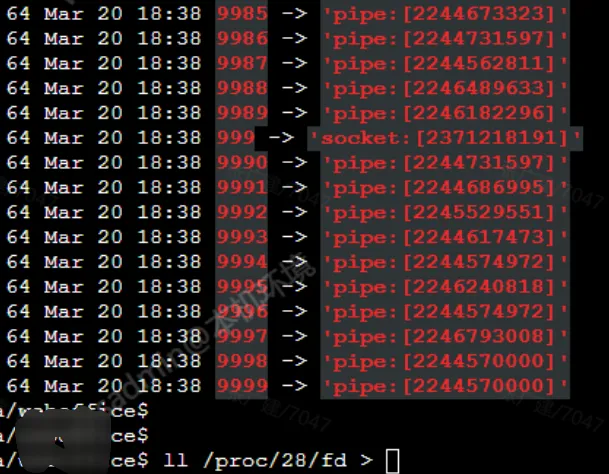
- 1. 编号异常:FD 编号已经排到了 9999+,这明显不正常。
- 2. 类型集中:绝大部分都是
pipe(管道)类型,只有少量网络 socket。
结论明确:这是一个典型的 pipe 文件描述符泄漏。
什么是 pipe 泄漏?
这类问题通常来自子进程调用未释放。
- • 程序调用 shell / 转码 / 渲染等外部命令。
如果主进程没有正确 close 或 wait 子进程,pipe 就会持续堆积,FD 无限增长,直到触发 Too many open files。
三、 深度梳理:Linux FD 限制的全链路结构
为了根本解决这类问题,必须跳出单个服务,站在宿主机的视角,审视 Linux 是如何管理文件描述符(FD)限制的。
宿主机的“句柄数限制”不是一个单一参数决定的,而是多层限制共同作用。
👉 实际生效值 = 多层限制中的最小值
为了帮助大家理清这一复杂的继承关系,我特别制作了一张“FD 限制链路全景图”:
我们按从底层(内核级) → 到顶层(进程级)进行完整梳理👇
第一层:内核全局限制(fs.file-max)
这是整个 Linux 内核的终极底线,限制了所有进程能打开的文件总数。
查看:
cat /proc/sys/fs/file-max# 或sysctl fs.file-max
修改方式:
# 临时修改sysctl -w fs.file-max=1000000# 永久修改echo"fs.file-max = 1000000" >> /etc/sysctl.confsysctl -p
当前使用情况查看:
cat /proc/sys/fs/file-nr# 输出示例:已分配FD 未使用FD 最大FD
第二层:Systemd 限制(服务级)
如果你的服务(包括 Docker 自身)是作为 Systemd 服务启动的,这一层至关重要。
👉 很多人踩坑点:你设置了全局 ulimit=65535,但 systemd 启动的 Docker 只有默认的 1024 → 实际还是 1024。
查看 Docker 服务限制:
systemctl show docker | grep LimitNOFILE
配置方法:
# 修改此文件vim /etc/systemd/system/docker.service# 在 [Service] 部分增加:LimitNOFILE=65535# 生效配置systemctl daemon-reexecsystemctl restart docker
第三层:用户/进程限制(ulimit)
这是我们最熟悉的,限制了单个 shell session 或特定用户能打开的文件数。
查看软/硬限制:
ulimit -Sn # soft(软限制,进程可自行调大,但不超硬限制)ulimit -Hn # hard(硬限制,系统强制上限)
永久修改(用户级):
vim /etc/security/limits.conf# 添加(*代表所有用户):* soft nofile 65535* hard nofile 65535
⚠️ 注意:对 systemd 启动的服务不一定生效。
第四层:进程级(最终生效)
这是最终分配给该特定进程的限制值。
查看:
cat /proc/进程PID/limits | grep "open files"# 示例:Max open files 65535 65535
🚨 容器场景的关键关系
在 Docker 容器中,链路更加复杂:
👉 实际限制值 = min(宿主机fs.file-max,Systemd(docker.service), ulimit, 启动参数 --ulimit)
任意一层设置过小,最终都会导致容器内报错。
⚠️ 最常见的3个坑:
- • ❌ 只改 ulimit:但在 systemd 中设置了更小值 → ❌没用
- • ❌ 只改 fs.file-max:这个只是“总量”,不限制单进程
四、 生产调优与应急方案
结合你当前问题的关键建议,我们制定以下生产方案:
🚀 推荐生产配置模板
✅ 宿主机(fs.file-max)
fs.file-max = 1000000
✅ Systemd(LimitNOFILE)
LimitNOFILE=100000
✅ Docker 启动参数(--ulimit)
# 在 docker-compose.yml 中:ulimits:nofile:soft:65535hard:65535
💡 针对当前 FD 泄漏问题的建议
正如我们在案例中看到的,调大限制 ≠ 解决问题。
✔ 正确处理顺序:
- 2. 再定位泄漏:通过监控 FD 类型占比定位问题(已经在做)。
- 3. 最后修代码:检查子进程调用逻辑,确保所有资源在使用完毕后都被正确关闭。
总结
容器内 Too many open files 错误不一定是限制不够。通过对本案例的排查,我们明白了两点:
- 1. 深入 Linux 核心限制全链路 是解决此类复杂问题的根基。
- 2. 根因分析 才是持久之道。对于 FD 泄漏,单纯调大限制只是把问题发生时间推后了而已。
这次问题可以一句话总结:
容器内进程存在 pipe 文件描述符泄漏,最终触发 too many open files,出现服务拒绝连接
 10个月宝宝每天需要喝多少奶粉?