当前位置:首页>Linux>【已复现】Linux Kernel NFSv4.0存在远程代码执行漏洞

【已复现】Linux Kernel NFSv4.0存在远程代码执行漏洞

  • 2026-09-27 07:26:21
【已复现】Linux Kernel NFSv4.0存在远程代码执行漏洞

漏洞概述

漏洞名称

Linux Kernel NFSv4.0存在远程代码执行漏洞

安恒CERT评级

1级

CVSS3.1评分

9.8(安恒自评)

CVE编号

未分配

CNVD编号

未分配

CNNVD编号

未分配

安恒CERT编号

WM-202603-000006

POC情况

已发现

EXP情况

未发现

在野利用

未发现

研究情况

已复现

危害描述

该漏洞是 NFSv4.0 在处理 LOCK 冲突响应时存在的一处堆越界写问题。由于 replay cache 使用固定大小的内联缓冲区保存响应数据,未能充分覆盖携带超长 lock owner 的拒绝响应场景,攻击者可通过精心构造冲突锁请求触发越界写,进而破坏相邻堆内存。该漏洞可被远程、未认证利用,可能导致服务崩溃或拒绝服务,严重情况下甚至可能被进一步利用以实现远程代码执行。

该产品主要使用客户行业分布广泛,漏洞危害性极高,建议客户尽快做好自查及防护。

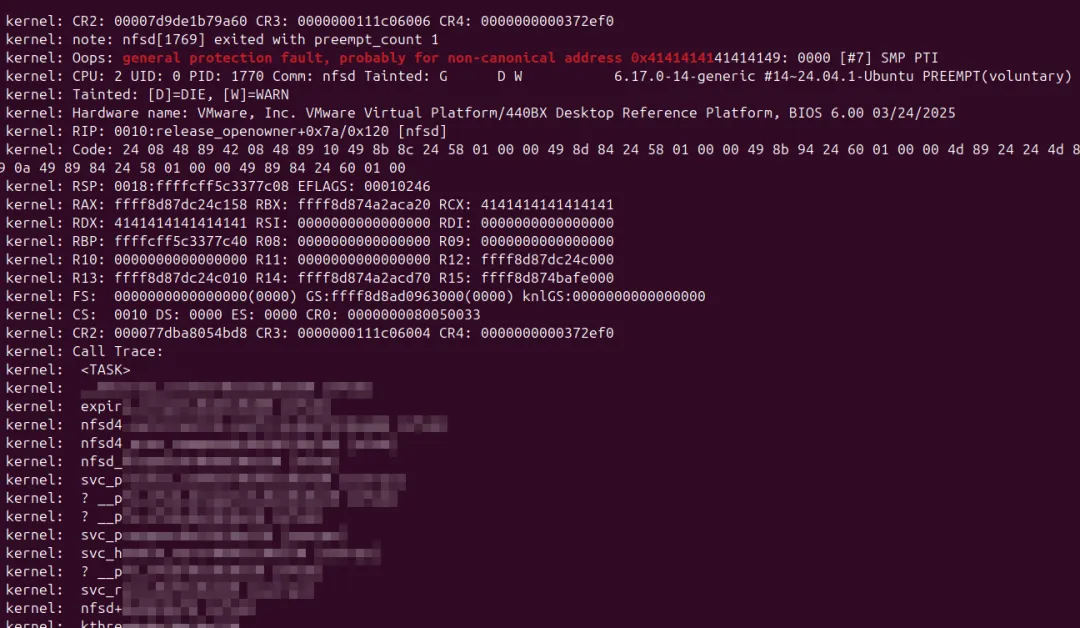
安恒研究院卫兵实验室已复现此漏洞。

复现截图

漏洞信息

NFSv4.0 是 Linux 内核支持的一种状态化(Stateful)网络文件系统协议,它将文件锁定和挂载等功能集成到单一协议中,不再需要早期版本中复杂的辅助服务。它引入了强安全性(支持 Kerberos)和复合操作(Compounding)机制,能有效减少客户端与服务器之间的往返延迟,从而显著提升在广域网环境下的访问效率。

漏洞描述

漏洞危害等级:严重

漏洞类型:远程代码执行

影响范围

影响版本:

2.6.12-rc2  ≤ Linux Kernel ≤ 7.0-rc6

CVSS向量

访问途径(AV):网络

攻击复杂度(AC):低

所需权限(PR):无

用户交互(UI):无

影响范围 (S):不变

机密性影响 (C):高

完整性影响 (l):高

可用性影响 (A):高

修复方案

官方修复方案:

1. 升级内核

   等待 Linux 内核官方合入该漏洞修复补丁后,将系统内核升级至包含修复的正式版本。

   截至 2026-03-30,官方主线与各稳定版、LTS 版均未发布修复,需持续关注内核官方更新。

2. 手动应用补丁

   对需立即防护的业务服务器,可手动应用 Jeff Layton 提供的官方修复补丁:

   [PATCH] nfsd: fix heap overflow in NFSv4.0 LOCK replay cache

   补丁通过检查响应长度,对超长响应跳过 replay 缓存,从根源避免堆溢出。

临时缓解方案:

1.禁用 NFSv4.0,仅启用 NFSv4.1/NFSv4.2,该漏洞仅影响 NFSv4.0,NFSv4.1 及以上版本因使用 Session 机制不受影响。

   修改 NFS 配置:

   # /etc/nfs.conf

   [nfsd]

   vers4.0=no

   vers4.1=yes

   vers4.2=yes

   重启 nfs-server 生效。

2. 限制 NFS 服务网络访问

   使用防火墙限制 2049 端口,仅允许可信客户端 IP 访问,禁止公网开放 NFS 服务。

3. 最小权限运行

   启用 root_squash 等权限限制,降低漏洞被利用后的潜在危害。

4. 启用内核安全机制

   确保开启 KASLR、KPTI、SMEP/SMAP 等内核防护,增加漏洞利用难度。
参考资料

https://www.spinics.net/lists/kernel/msg6062116.html

技术支持

如有漏洞相关需求支持请联系400-6059-110获取相关能力支撑。

最新文章

随机文章
