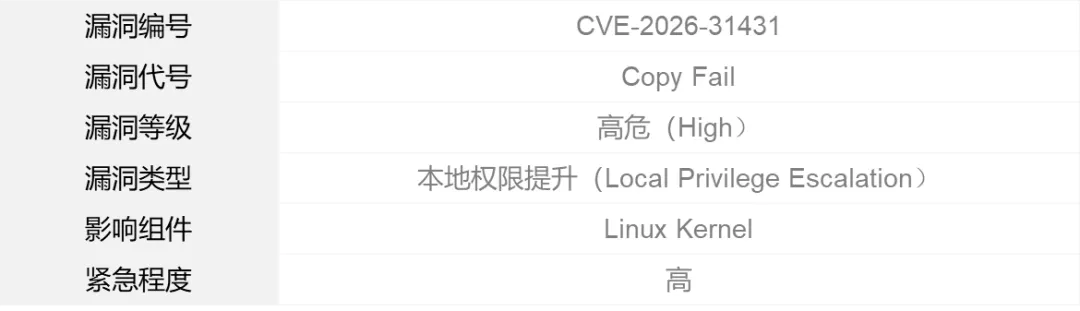
近日,广东中兴新支点技术有限公司(以下简称"中兴新支点")监测到Linux Kernel中存在一个高危本地权限提升漏洞,漏洞编号为 CVE-2026-31431,代号"Copy Fail"。该漏洞影响部分新支点操作系统产品,我们高度重视此安全问题,现向广大用户发布安全告知。
一、漏洞基本信息
该漏洞存在于Linux内核中,攻击者可以利用AF_ALG加密接口与splice()系统调用的协同作用,向任意可读文件的页缓存中写入受控的4字节数据。通过篡改setuid二进制文件,本地低权限攻击者可实现权限提升,最终获得系统的root权限。
这意味着在受影响的系统上,任何拥有基本用户权限的本地用户都可能利用此漏洞获取系统完全控制权,对系统安全性构成严重威胁。
三、受影响产品范围
经确认,以下新支点操作系统产品版本受此漏洞影响:
新支点服务器操作系统 V6(全系列)
新支点服务器操作系统 V7(全系列)
新支点通用操作系统 V4(全系列)
请各版本用户立即核查自己的系统版本,确认是否存在安全风险。
四、影响评估
潜在危害
1、权限提升风险:本地低权限用户可获取root权限
2、系统完整性破坏:攻击者可修改关键系统文件
3、数据泄露风险:获得root权限后可访问所有用户数据
4、服务中断风险:恶意操作可能导致系统不稳定或服务中断
风险等级
由于该漏洞需要本地访问权限,且利用条件相对特定,综合风险评估为高危级别。但在多用户环境或权限分离不严格的场景中,风险等级可能进一步提升。
在官方补丁发布前,建议用户采取以下临时防护措施:
方案:通过内核启动参数屏蔽
此方法适用于所有受影响产品版本,操作步骤如下:
1、编辑GRUB配置文件
sudo vi /etc/default/grub
在`GRUB_CMDLINE_LINUX` 参数行末添加 `initcall_blacklist=algif_aead_init`,例如:
GRUB_CMDLINE_LINUX="... initcall_blacklist=algif_aead_init"
2、重新生成GRUB引导配置
sudo grub2-mkconfig -o /boot/grub2/grub.cfg
sudo grub2-mkconfig -o /boot/efi/EFI/cgsl/grub.cfg
3、重启系统
4、验证参数生效
重启后执行:
确认输出中包含 `initcall_blacklist=algif_aead_init` 参数。
新支点操作系统技术团队已启动紧急响应机制:
1、补丁开发:已针对该漏洞开始开发官方安全补丁;
2、测试验证:补丁正在内部测试验证阶段,确保修复效果和系统稳定性;
3、发布计划:补丁将随下一个系统更新包发布,具体时间将另行通知;
请各用户单位持续关注我司官方信息推送和通知渠道,及时获取补丁更新。
七、自查与确认方法
用户可通过以下命令确认系统是否受此漏洞影响:
grep "CONFIG_CRYPTO_USER_API_AEAD" /boot/config-$(uname -r)
八、安全建议
1、立即行动:受影响系统的用户应在24小时内完成临时防护措施部署;
2、权限最小化:遵循最小权限原则,限制普通用户的系统访问权限;
3、审计监控:加强系统日志审计,关注异常本地用户行为;
4、定期更新:保持系统和安全组件的及时更新;
5、应急准备:制定应急预案,确保在遭受攻击时能快速响应;
如您在实施防护措施或漏洞确认过程中遇到任何问题,请及时联系新支点技术支持团队:
我们将为您提供专业的技术指导和应急响应支持。
中兴新支点始终将用户安全放在首位。此次漏洞发现后,我们立即启动应急响应流程,全力推进补丁开发与测试工作。感谢广大用户的理解与配合,我们将持续为您提供安全、可靠的操作系统产品和服务。
让我们共同守护系统安全,构建可信的数字环境!