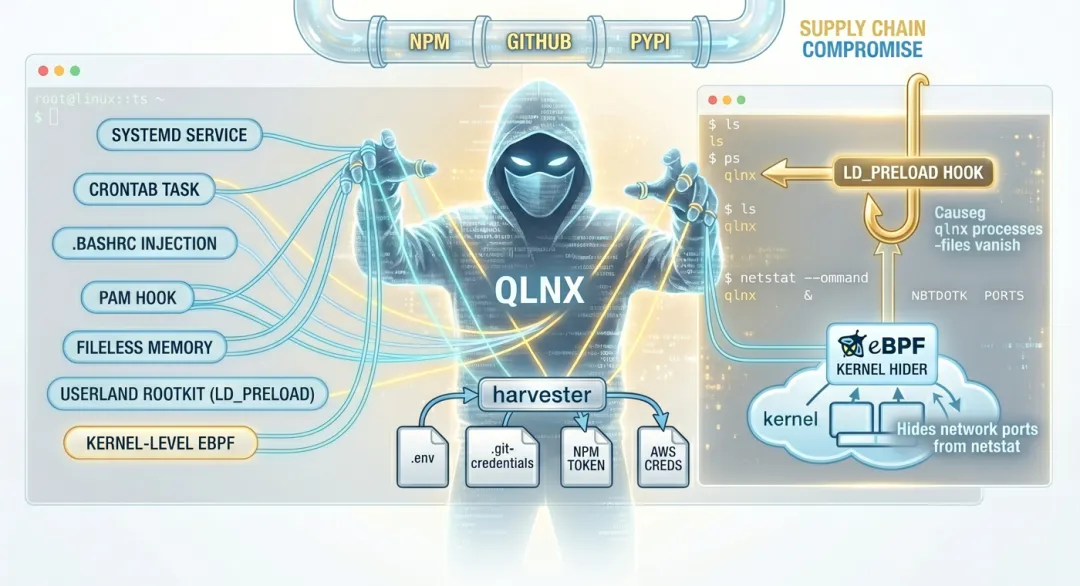
大家好,咱们平时写代码、跑 CI/CD,最宝贝的是什么?不是那一两行 Bug,而是藏在项目角落里的那些 Token 和 Secret。最近,Trend Micro 的安全大拿们揪出了一个叫 Quasar Linux RAT(简称 QLNX) 的狠角色。
说实话,看完它的技术路径,我背后是一阵发凉。这玩意儿简直是为我们开发者“量身定制”的噩梦。今天我就带大家拆解一下,看看这个“隐形杀手”到底是怎么在 Linux 服务器里反复横跳的。
🚀 精准打击,它比你更懂你的 .env
现在的黑客不傻,他们知道直接攻破生产环境太难,所以干脆把目标瞄准了我们这些“权限最高、防备最弱”的开发者和 DevOps。
QLNX 的头号任务就是窃取凭证。它内置了一个极其精准的“收割机”,会自动扫描并上传以下这些高价值文件:
- 各种 Token:
.npmrc (NPM 令牌)、.pypirc (PyPI 凭证)、GitHub CLI 令牌。 - 云原生配置:
.aws/credentials、.kube/config、.docker/config.json。 - 基础设施: Terraform 凭证、HashiCorp Vault 令牌。
- 项目机密:
技术点: 一旦这些东西丢了,黑客就能伪造你的身份,往 NPM 或 PyPI 投毒,甚至直接接管公司的云基础设施。这妥妥的是从供应链源头杀人诛心啊!
🕵️♂️ 极致隐身,内存里的“变色龙”
QLNX 为了不被我们这些经常刷 top 的老油条发现,在隐身术上下了死功夫。
- 无文件执行(Fileless): 它直接在内存里跑,磁盘上不留痕迹,传统的扫描工具直接抓瞎。
- 进程伪装: 它会把自己伪装成
kworker 或 ksoftirqd 这种 Linux 内核线程。你乍一看还以为是内核在忙着处理中断,其实是它在偷偷传数据。 - 日志抹除: 干完坏事,它顺手就把系统日志(System Logs)删得干干净净,让你查无可查。
🛡️ 七条命的“小强”,权限维持玩出花
最让我直呼“好家伙”的是它的持久化机制。普通木马搞个 crontab 就算到头了,QLNX 直接整了 7 种冗余方案(包含以下典型手段):
- systemd 服务:
- crontab:
- .bashrc 注入:
这种“狡兔七窟”的设计,除非你把系统重装,否则很难清理干净。
🧠 硬核 Rootkit,内核级的“瞒天过海”
如果说前面的手段是基本操作,那它的 Rootkit 架构 绝对算得上是降维打击。它用了两套方案互相配合:
- 用户态(Userland): 通过
LD_PRELOAD 机制钩住动态链接器。当你执行 ls 或 ps 时,返回的结果其实是被它过滤掉后的“假象”。 - 内核态(Kernel):
划重点: QLNX 利用 eBPF 监控内核子系统。它可以直接拦截内核调用,从而在 netstat 里隐藏自己的连接端口,在文件系统里隐藏自己的文件。这种层级的对抗,一般的安全软件根本够不着。
🔑 PAM 后门,明文密码随你拿
QLNX 还针对 Linux 的 PAM 搞了内联钩子。
原理很简单: 它直接插在身份验证流程里。当用户通过 SSH 登录或者进行其他认证时,它能直接截获明文凭证。而且它还能自动加载到每一个动态链接进程里,不管你用什么服务,只要涉及认证,你的账号密码、Token 都会被它一键打包发给 C2 服务器。
💬 碎碎念
看完 QLNX 的整个工作流:到达 -> 内存执行 -> 6-7 种持久化自保 -> 用户态+内核态双重隐身 -> 精准收割。
这套组合拳打下来,真的没几个开发者能顶得住。它不是那种暴力破坏的木马,而是一个优雅的“窃贼”,在你的系统里长期潜伏,把你奋斗几年的成果(代码权限、云资源)慢慢搬空。
给各位老铁的防坑指南:
- 别把 Token 留在明文文件里: 尽量用环境变量或专业的 Secret Manager。
- 监控 eBPF:
- 严格权限管理: 你的
.env 和 .git-credentials 是不是权限开得太大了?
在这个供应链攻击横行的时代,多留个心眼准没错。
你怎么看这种专门针对程序员的木马?欢迎在评论区留言,咱们一起避坑!
#Linux安全#网络安全#DevOps#eBPF#供应链攻击#程序员日常