【已复现】Linux Kernel Fragnesia 本地权限提升漏洞(CVE-2026-46300)
- 2026-10-11 08:04:09
| 漏洞概述 | |||
| 漏洞名称 | |||
| 安恒CERT评级 | CVSS3.1评分 | ||
| CVE编号 | CNVD编号 | ||
| CNNVD编号 | 安恒CERT编号 | ||
| POC情况 | EXP情况 | ||
| 在野利用 | 研究情况 | ||
| 危害描述 |
该产品主要使用客户行业分布广泛,漏洞危害性极高,建议客户尽快做好自查及防护。
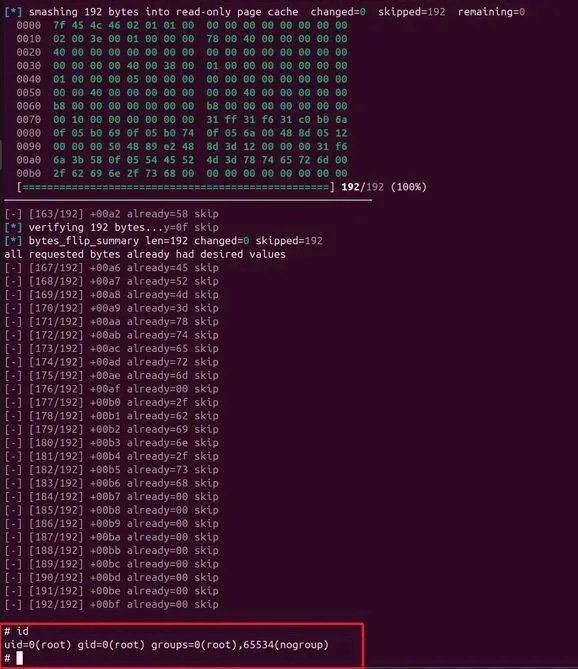
安恒研究院卫兵实验室已通过恒脑AI代码审计智能体复现此漏洞。
漏洞信息
Linux内核是开源类UNIX操作系统内核,负责管理硬件资源、进程调度和网络通信等核心功能。
漏洞描述
漏洞危害等级:高危
漏洞类型:权限许可和访问控制问题
影响范围
影响版本:cef401de7be8 到本次修复之间的所有相关内核版本(影响量级:百万级)
CVSS向量
访问途径(AV):本地
攻击复杂度(AC):低
所需权限(PR):低
用户交互(UI):不需要用户交互
影响范围(S):不改变
机密性影响(C):高
完整性影响(I):高
可用性影响(A):高
修复方案
官方修复方案
更新系统至2026年5月13日或之后发布的内核版本,确保包含相关修复补丁。修复补丁在skbtrycoalesce()合并skb的paged frag时,如果来源skb设置了SKBFLSHAREDFRAG标志,合并后目标skb也保留该标志,防止ESP处理时错误地对共享页缓存执行原地解密。
信息来源:https://lists.openwall.net/netdev/2026/05/13/79
临时缓解方案
临时缓解方案(基于漏洞暴露面的保守措施):
1. 禁用相关内核模块:rmmod esp4 esp6 rxrpc
2. 阻止模块自动加载:printf 'install esp4 /bin/false install esp6 /bin/false install rxrpc /bin/false ' > /etc/modprobe.d/fragnesia.conf
3. Ubuntu默认的AppArmor配置会限制非特权user namespace,可对公开利用形成缓解
4. 若怀疑被利用,可重启系统或清除页面缓存:echo 1 > /proc/sys/vm/dropcaches
信息来源:https://www.wiz.io/blog/fragnesia-linux-kernel-local-privilege-escalation-via-esp-in-tcp
参考资料
技术支持
如有漏洞相关需求支持请联系400-6059-110获取相关能力支撑。
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- 黑客最爱的配置,为什么你的 PHP 网站总是被挂马?
- 《还在用HDMI线投屏?Python一键局域网无线投屏,太方便了!》
- PHP 面试必问核心知识点,基础 / 框架 / MySQL 一次性讲透
- Python期中考试
- 如何在 AlmaLinux、Rocky Linux、Ubuntu 和 Debian 上修补 CVE-2026-31431(Copy Fail)——完整服务器指南
- 嵌入式 Linux 工程师 AI 实战:让 Claude 直连你的板子
- 【已复现】漏洞通告 | Linux 内核 Fragnesia 权限提升漏洞(CVE-2026-46300)
- 三款适合从 Linux Mint 过渡的中级发行版:Kubuntu、Fedora 和 Garuda
- 一图总结了Python的9大最强第三方库!!
- 从入门到上头!就靠这30个Python趣味代码