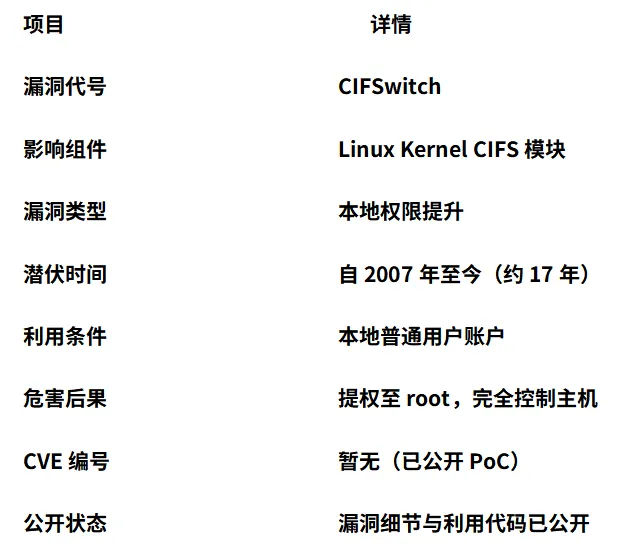
近日,安全研究人员披露了一个存在于Linux Kernel核心组件CIFS中的高危本地权限提升漏洞,代号“CIFSwitch”。该漏洞自2007年起便潜伏于Linux内核之中,至今已有17年历史,影响范围覆盖绝大多数主流Linux发行版。
漏洞背景:CIFS与cifs.spnego
CIFS(通用互联网文件系统)是Linux内核中负责对接SMB/CIFS协议的核心模块,广泛用于连接Windows共享目录、NAS存储等企业网络存储资源。为实现安全的Kerberos认证,Linux内核通过cifs.spnego密钥机制完成身份验证流程。
正是这一运行了十几年的成熟机制中,被挖掘出了一个可被本地低权限用户利用的致命缺陷。
核心风险:本地普通用户→ root
该漏洞允许任何拥有本地普通账户权限的攻击者,在无需任何额外条件的情况下,直接获取系统的root权限。
结合已公开的PoC(概念验证代码),攻击者仅需在目标Linux主机上执行特定利用程序,即可完成提权操作。对于已入侵内网、获得低权限Shell的攻击者而言,该漏洞堪称“一键提权”。
为何值得高度警惕
1.潜伏期极长:自2007年起便存在于Linux主线内核中,存量系统几乎全部受影响。
2.利用门槛极低:仅需本地普通用户权限,无复杂触发条件。
3.危害等级极高:直接获得root完全控制权。
4.PoC已公开:技术细节和利用代码已在互联网公开,攻击者随时可武器化。
5.暂无CVE编号:部分安全运维团队可能尚未将其纳入重点关注名单,存在监控盲区。
受影响范围
任何使用Linux内核、并启用CIFS文件系统支持的发行版均可能受到影响,包括但不限于:
应急处置建议
鉴于漏洞细节及PoC已公开,建议各单位网络安全负责人立即启动以下排查与处置工作:
1. 影响面排查
2. 临时加固措施(在补丁发布前)
3. 补丁跟进
4. 应急响应准备
漏洞披露现状
截至目前,该漏洞尚未分配CVE编号,这可能导致部分自动化漏洞扫描、SOC/SIEM告警规则尚未覆盖。安全运维团队切勿因“无CVE编号”而忽视该漏洞的实际风险。
结语
CIFSwitch漏洞是近年来Linux内核本地提权领域值得高度关注的典型案例——一个隐藏在成熟组件中长达17年的安全隐患,配合已公开的PoC,构成了对服务器基础设施的现实威胁。
对于网络安全负责人而言,核心动作可总结为三件事:
排摸影响→ 限制本地用户 → 等待并安装补丁
建议将此预警同步至本单位系统运维、安全运营、应急响应团队,避免因信息差造成防御空窗期。
我们将持续关注各大Linux发行版的安全公告及补丁动态,请保持关注。