Tsurugi Linux 是一款专为 数字取证(Digital Forensics)、事件响应(IR)、恶意软件分析 与 OSINT(开源情报) 打造的专业级 Linux 发行版。它由来自意大利的安全研究团队开发,基于 Ubuntu LTS,集成大量取证工具、分析框架与调查环境,是安全从业者、执法机构、红队成员与威胁情报分析师的强力武器。
与 Kali、Parrot 等偏向渗透测试的系统不同,Tsurugi 的定位更加聚焦:
它不是“攻击系统”,而是“调查系统”。 它的核心目标是:帮助调查人员在不污染证据的前提下,高效完成取证、分析与情报收集工作。
📌 基础系统:Ubuntu LTS
📌 定位:数字取证 / 事件响应 / 恶意软件分析 / OSINT
📌 版本类型:Forensics、Lab、Acquire、OSINT
📌 特点:证据安全、工具丰富、界面专业、模块化设计
🏞️ 界面预览
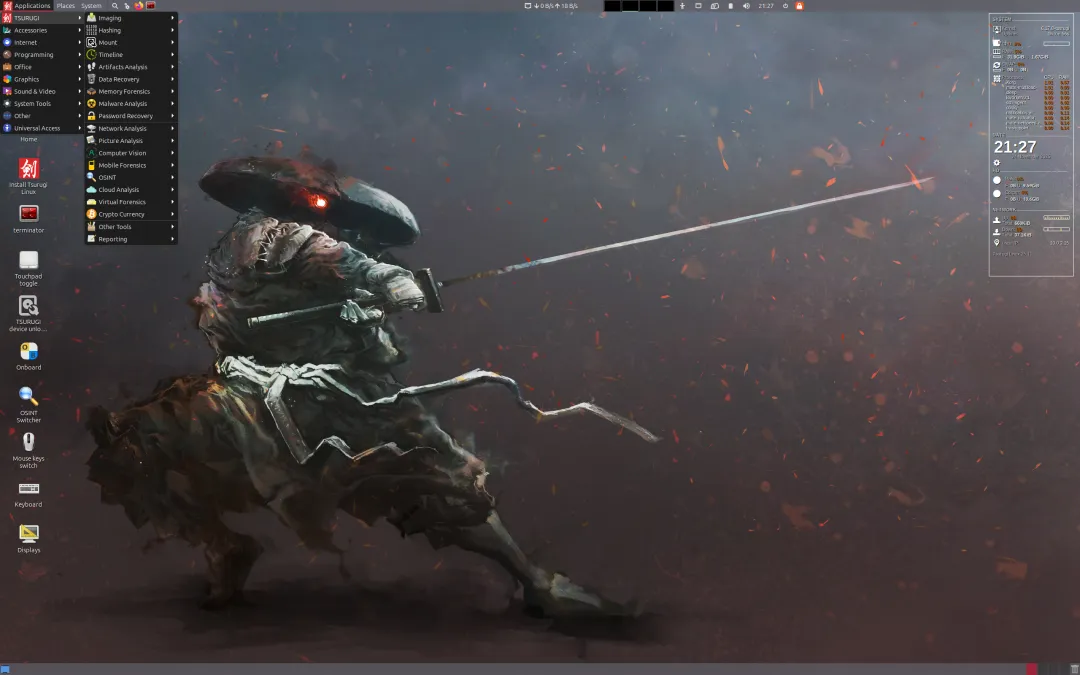
📜 起源与设计理念
Tsurugi 的开发团队由来自意大利的数字取证专家组成,他们曾长期使用 Kali、CAINE 等系统,但发现这些系统要么偏向渗透测试,要么工具老旧、更新缓慢。于是他们决定打造一个更专业、更现代、更贴合实际取证流程的系统。
Tsurugi 的设计理念包括:
- • 模块化:不同版本适配不同场景(取证、采集、OSINT、实验室)
- • 专业性优先:只收录真正用于调查的工具,不追求数量堆砌
因此,Tsurugi Linux 更像是一套“数字调查平台”,而不是普通的安全发行版。
🎯 核心特色亮点
🗡️ 1. 完整的数字取证工具链
Tsurugi 内置覆盖整个取证流程的工具,包括:
- • 磁盘取证:Autopsy、Sleuth Kit、Guymager
- • 移动设备取证:libmobiledevice、AFLogical
- • 网络取证:Wireshark、NetworkMiner
- • 文件系统分析:ext、NTFS、APFS、HFS+ 支持
- • 恶意软件分析:YARA、Radare2、Ghidra
它不是“工具合集”,而是“完整调查流程的工具链”。
🧪 2. 恶意软件分析环境(Lab 版)
Tsurugi Lab 是专为恶意软件分析师打造的版本,包含:
适合分析:
🌐 3. 强大的 OSINT 工具集
Tsurugi OSINT 版本专注于开源情报收集,内置:
适合威胁情报分析师、调查记者、执法机构使用。
💾 4. Acquire 版:安全采集环境
Tsurugi Acquire 是专为证据采集设计的轻量版本,特点包括:
- • 支持 dd、dcfldd、ewfacquire
非常适合现场取证与快速镜像采集。
🛡️ 5. 证据安全机制
Tsurugi 的核心优势之一是其严格的证据保护策略:
确保调查过程可审计、可复现、可提交法庭。
💻 系统配置要求
| |
|---|
| 最低配置 | |
| 推荐配置 | 8GB RAM、四核 CPU、SSD、独立显卡(用于分析工具) |
| 适用场景 | |
🧩 技术特性
| |
|---|
| |
| |
| Forensics / IR / Malware / OSINT |
| |
| Forensics、Lab、Acquire、OSINT |
| |
👥 适用人群与场景
⚠️ 风险与注意事项
- • Acquire 版需谨慎操作,避免误写入证据盘
📌 总结
Tsurugi Linux 是数字取证与威胁分析领域最专业、最完整的 Linux 平台之一。 它以严谨的证据保护机制、丰富的取证工具链、强大的 OSINT 能力与专业的恶意软件分析环境,为调查人员提供了一个真正可用于实战的系统。
一句话概括:Tsurugi Linux = 专业取证平台 + 威胁分析实验室 + OSINT 工具箱 + 安全采集环境。

