做测试、运维搭建环境时,文件权限不足、普通用户无执行权限、多用户资源隔离是高频报错,根源就是没搞懂Linux 用户组与权限体系。
今天一次性讲透「用户和组管理」「文件读写执行权限含义」「chmod/chown/chgrp修改权限命令」,覆盖面试+ 线上实操全部场景!
一、用户和组全套操作命令
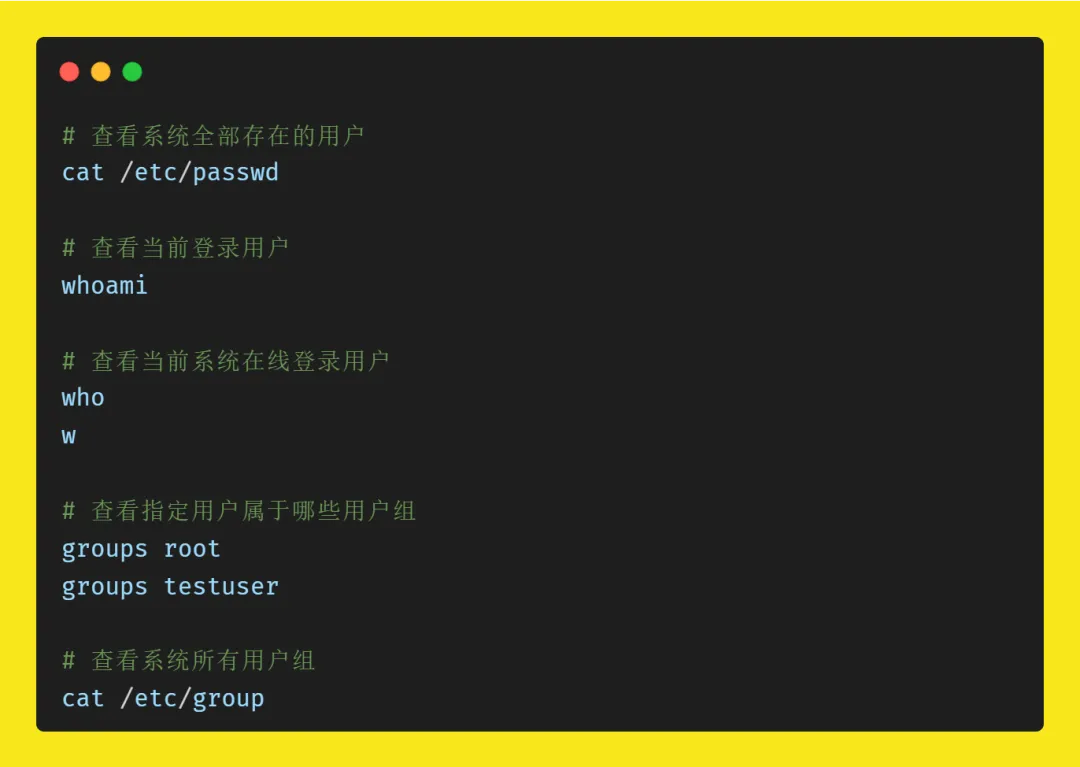
Linux 是多用户操作系统,所有文件、进程都归属指定用户 + 用户组,核心操作包含:查看、创建、切换、删除用户,用户组管理。
1. 查看用户相关信息
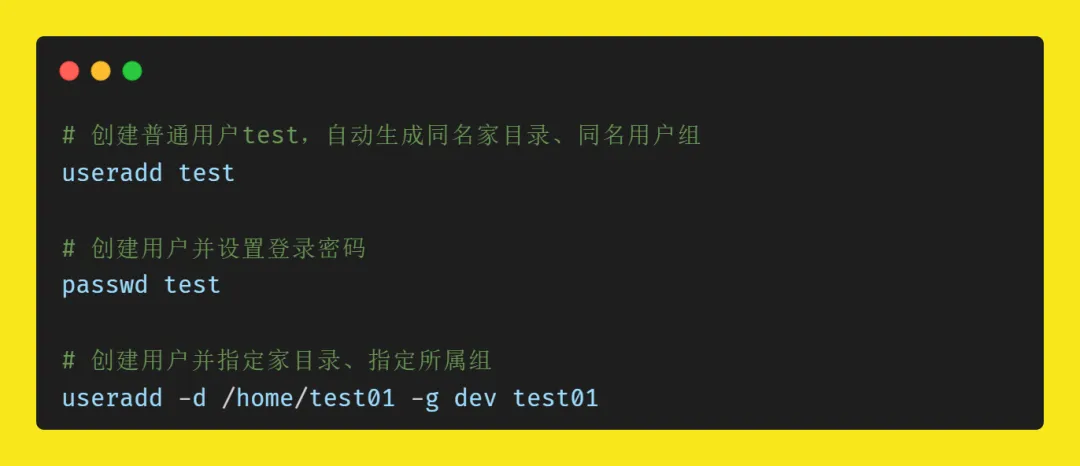
2. 创建新用户 useradd
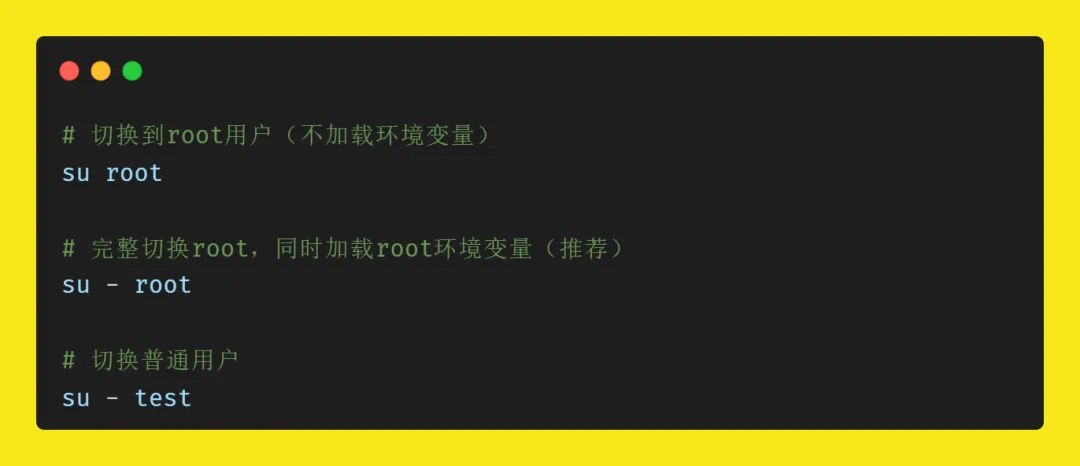
3. 切换用户 su
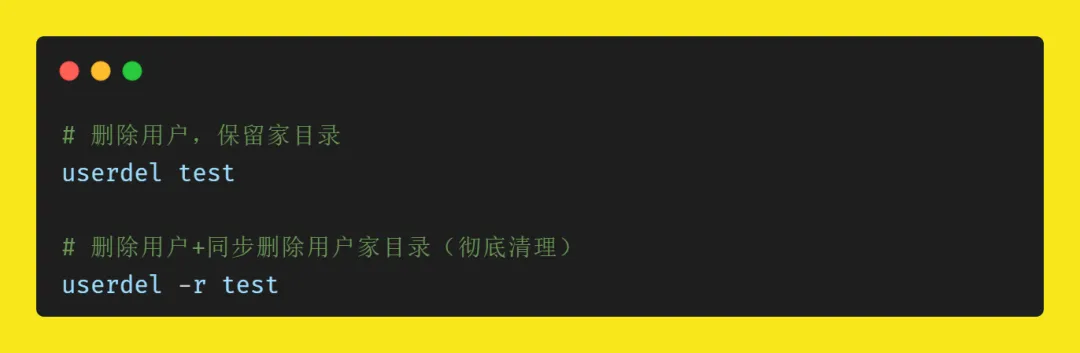
4. 删除用户 userdel
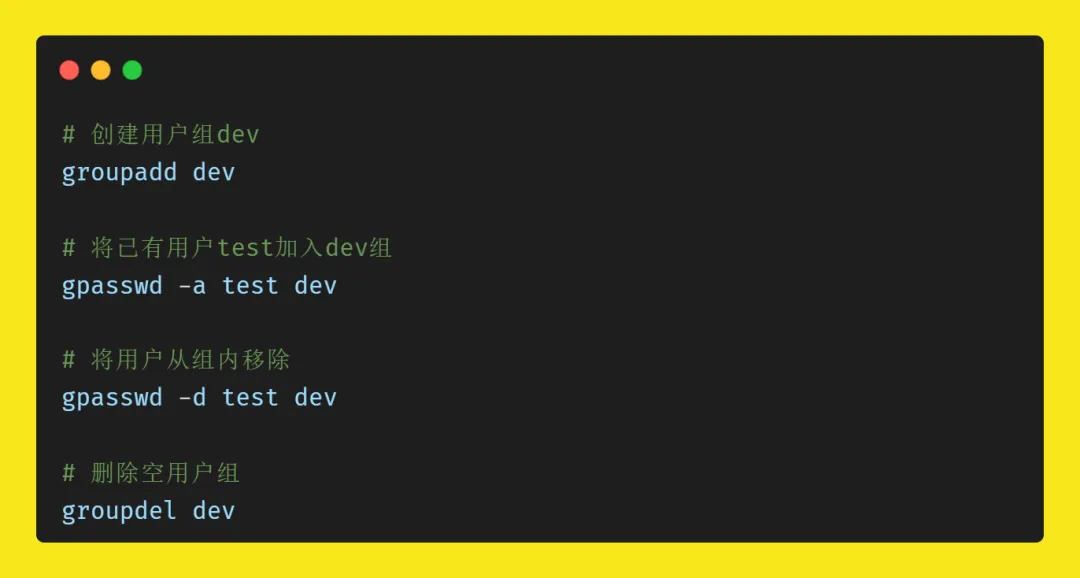
5. 用户组管理 groupadd /groupdel/gpasswd
工作场景说明
企业多测试人员共用服务器时,会创建统一测试组test_group,所有测试账号加入该组,统一分配日志、脚本文件访问权限。
二、文件基础权限:可读 r、可写 w、可执行 x
执行ll查看文件时,第一列 10 位字符就是权限标识,分为三段:文件所有者权限、所属组权限、其他用户权限。
1. 三种权限含义
权限标识 | 字母 | 数字值 | 文件作用 | 文件夹作用 |
可读 | r | 4 | 可读取文件内容 | 可查看文件夹内文件列表 |
可写 | w | 2 | 可修改、删除文件内容 | 可在文件夹新增 / 删除文件 |
可执行 | x | 1 | 可运行脚本 / 程序 | 可 cd 进入该文件夹 |
2. 权限三段拆分示例
以rwxr-xr--举例:
1.前 3 位rwx:文件所有者:可读、可写、可执行
2.中间 3 位r-x:文件所属组:可读、不可写、可执行
3.最后 3 位r--:其他所有用户:仅可读
高频权限组合数字速记
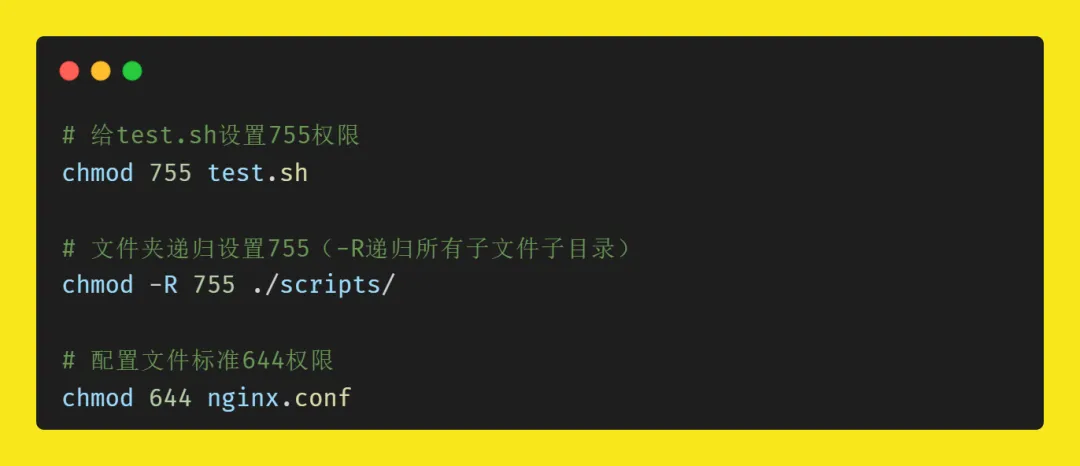
•755:所有者全部权限,组和其他可读执行(文件夹、程序通用)
•644:所有者读写,其他仅读(日志、配置文件标准权限)
•777:全部用户完全放开权限(测试临时使用,线上严禁)
三、修改文件权限三大核心命令:chmod、chown、chgrp
1. chmod:修改文件读写执行权限(最常用)
两种修改方式:数字权限法、字母权限法
① 数字权限赋值(企业主流)
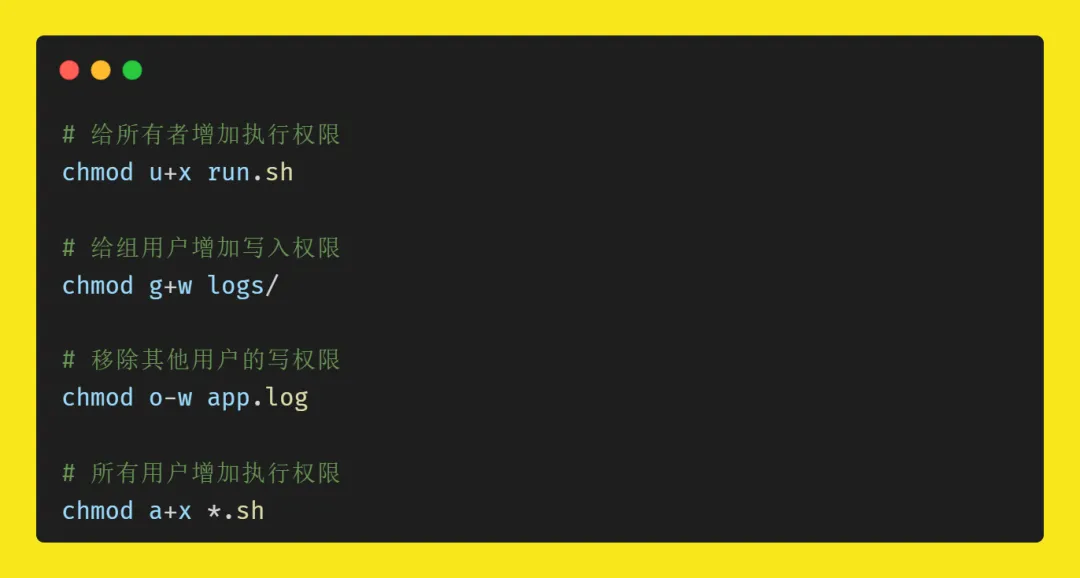
② 字母增减权限(临时微调)
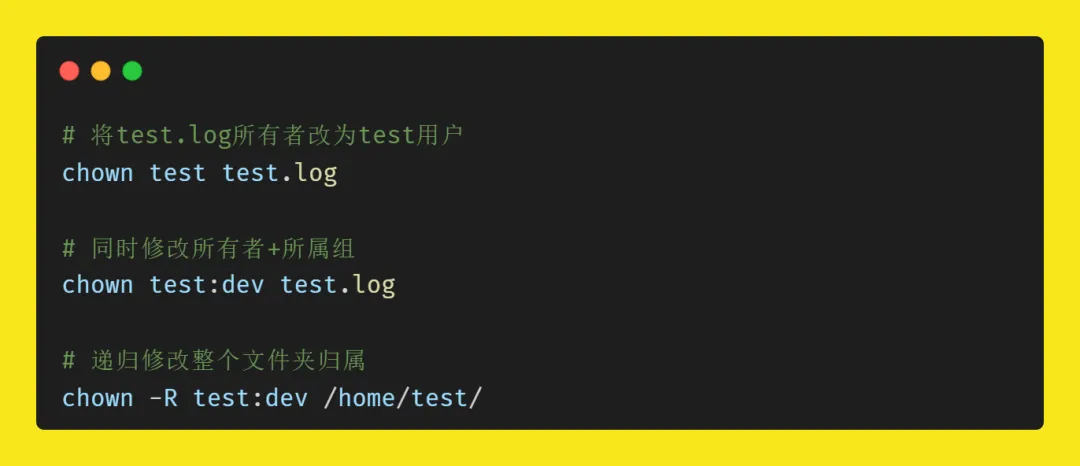
2. chown:修改文件所有者
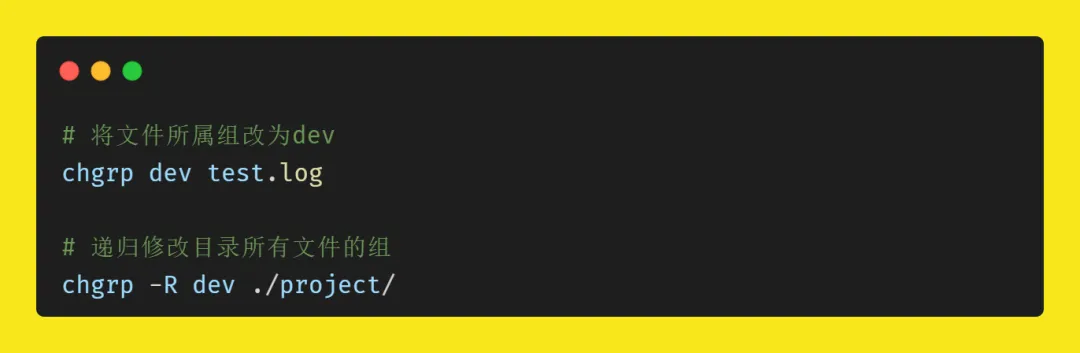
3. chgrp:仅修改文件所属用户组
命令区分总结
•chmod:改读写执行权限 (rwx)
•chown:改文件归属用户
•chgrp:改文件归属用户组
四、测试工作高频报错解决方案
1.执行脚本提示 Permission denied解决方案:chmod +x run.sh增加执行权限
2.无法写入日志文件,报错无写入权限解决方案:chmod g+w logs/给用户组开放写入权限
3.普通用户打开配置文件只读,无法修改解决方案:chown test test.conf修改文件归属为当前用户
4.多人共用项目文件夹,互相看不到文件解决方案:统一加入同一用户组,文件夹设置775权限
五、新手避坑指南
1.禁止线上生产环境执行chmod -R 777,会带来严重安全漏洞,仅本地测试临时使用;
2.修改目录权限务必加-R递归参数,否则仅修改外层文件夹,内部文件权限不变;
3.su不加-切换用户,会出现环境变量缺失、文件权限识别异常;
4.删除用户前,确认无业务文件归属该用户,建议先用userdel -r彻底清理;
5.文件夹必须拥有x执行权限才能 cd 进入,仅有 r 可读权限无法打开目录。
六、全文总结
1.用户和组命令:useradd 创建、userdel 删除、su 切换用户,groupadd/gpasswd 管理用户组,实现多用户资源隔离;
2.文件权限基础:r 读 (4)、w 写 (2)、x 执行 (1),权限分「所有者、所属组、其他用户」三段;
3.三大修改命令:
○chmod:调整 rwx 读写执行权限
○chown:修改文件归属用户
○chgrp:修改文件归属用户组
用户与权限是 Linux 安全与环境部署的核心知识点,面试高频提问,同时解决 90%“权限不足” 类线上报错,熟练掌握能大幅减少环境部署耗时!
干货福利
需要我整理一份《Linux 用户组 + 权限命令速查表》吗?评论区回复【权限】,免费打包领取,部署环境直接复制命令!
“动动小手,点点关注呗~”🫰
 10个月宝宝每天需要喝多少奶粉?