当前位置:首页>Linux>【漏洞通告】Linux Kernel Dirty Clone 权限提升漏洞(CVE-2026-43503)

【漏洞通告】Linux Kernel Dirty Clone 权限提升漏洞(CVE-2026-43503)

  • 2026-10-11 15:37:06
【漏洞通告】Linux Kernel Dirty Clone 权限提升漏洞(CVE-2026-43503)

漏洞名称:

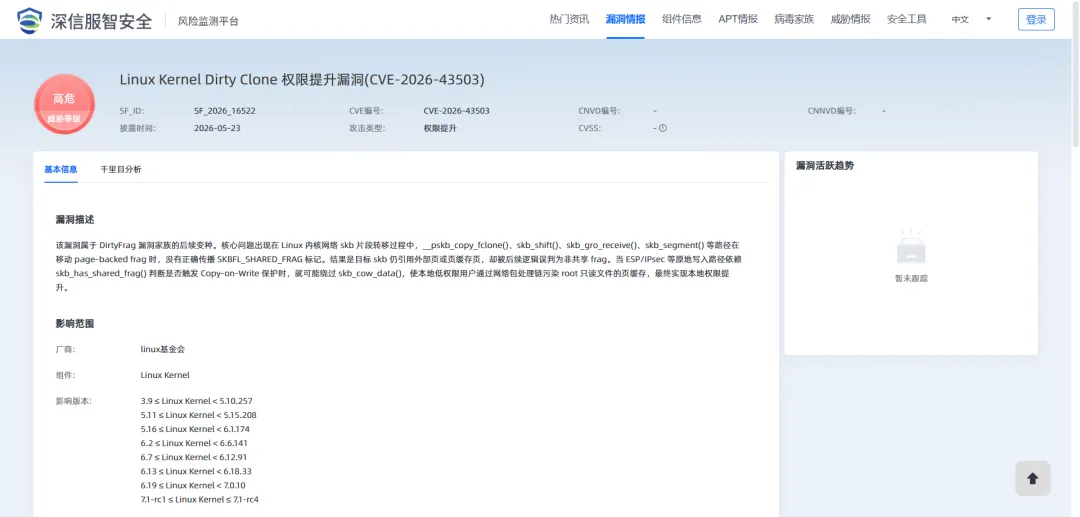
Linux Kernel Dirty Clone 权限提升漏洞(CVE-2026-43503)

组件名称:

Linux Kernel

影响范围:

3.9 ≤ Linux Kernel < 5.10.2575.11 ≤ Linux Kernel < 5.15.2085.16 ≤ Linux Kernel < 6.1.1746.2 ≤ Linux Kernel < 6.6.1416.7 ≤ Linux Kernel < 6.12.916.13 ≤ Linux Kernel < 6.18.336.19 ≤ Linux Kernel < 7.0.107.1-rc1 ≤ Linux Kernel ≤ 7.1-rc4

漏洞类型:

权限提升

利用条件:

1、用户认证:需要用户认证

2、前置条件:需要持有或能够获取CAP_NET_ADMIN权限

3、触发方式:本地

综合评价:

<综合评定利用难度>:中等,需要本地低权限执行条件。

<综合评定威胁等级>:高危,可提升至root权限。

官方解决方案:

已发布
漏洞分析

组件介绍

Linux内核(Linux Kernel)是一个开源的操作系统内核,它是Linux操作系统的核心组件,负责管理计算机的硬件资源,并提供了许多系统服务,如进程管理、内存管理、文件系统管理和设备驱动程序等。

漏洞简介

2026年6月29日,深瞳漏洞实验室监测到一则Linux Kernel组件存在权限提升漏洞的信息,漏洞编号:CVE-2026-43503,漏洞威胁等级:高危。

该漏洞属于 DirtyFrag 漏洞家族的后续变种。核心问题出现在 Linux 内核网络 skb 片段转移过程中,__pskb_copy_fclone()、skb_shift()、skb_gro_receive()、skb_segment() 等路径在移动 page-backed frag 时,没有正确传播 SKBFL_SHARED_FRAG 标记。结果是目标 skb 仍引用外部页或页缓存页,却被后续逻辑误判为非共享 frag。当 ESP/IPsec 等原地写入路径依赖 skb_has_shared_frag() 判断是否触发 Copy-on-Write 保护时,就可能绕过 skb_cow_data(),使本地低权限用户通过网络包处理链污染 root 只读文件的页缓存,最终实现本地权限提升。

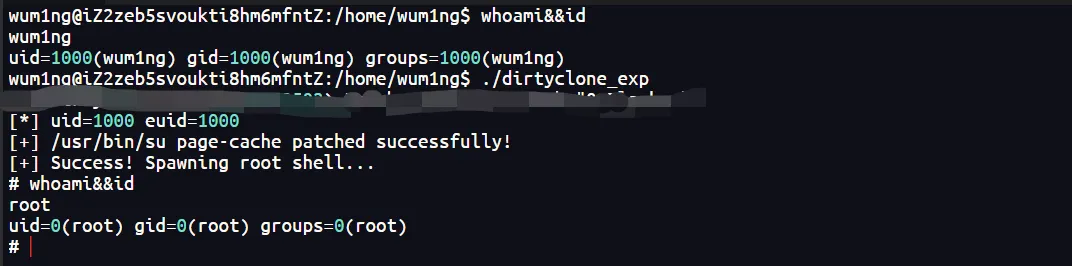
深瞳漏洞实验室已成功复现Linux Kernel Dirty Clone 权限提升漏洞(CVE-2026-43503)

影响范围

目前受影响的Linux Kernel版本:

3.9 ≤ Linux Kernel < 5.10.2575.11 ≤ Linux Kernel < 5.15.2085.16 ≤ Linux Kernel < 6.1.1746.2 ≤ Linux Kernel < 6.6.1416.7 ≤ Linux Kernel < 6.12.916.13 ≤ Linux Kernel < 6.18.336.19 ≤ Linux Kernel < 7.0.107.1-rc1 ≤ Linux Kernel ≤ 7.1-rc4

解决方案

官方修复建议

目前官方已有可更新版本,建议尽快将 Linux 内核升级至包含修复补丁的版本,上游主修复版本为 v7.1-rc5(commit 48f6a5356a33)。官方补丁下载地址:https://git.kernel.org/stable/c/48f6a5356a33dd78e7144ae1faef95ffc990aae0

临时修复建议

1. 临时关闭非特权 

user namespace

sysctl -w kernel.unprivileged_userns_clone=0

2. 持久化关闭

echo 'kernel.unprivileged_userns_clone = 0' > /etc/sysctl.d/99-disable-userns.conf

sysctl --system

3. 禁用相关内核模块

modprobe -r esp4 esp6 rxrpc

参考链接

https://nvd.nist.gov/vuln/detail/CVE-2026-43503

时间轴

2026/06/29

深瞳漏洞实验室监测到Linux Kernel Dirty Clone 权限提升漏洞信息。

2026/06/29

深瞳漏洞实验室发布漏洞通告。

点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。

最新文章

随机文章