摘要:Shell是运行在终端中的文本互动程序,Bash是最常用的一种shell。是当前大多数Linux发行版的默认Shell。Shell相当于是一个翻译,把我们在计算机上的操作或我们的命令,翻译为计算机可识别的二进制命令,传递给内核,以便调用计算机硬件执行相关的操作。同时,计算机执行完命令后,再通过Shell翻译成自然语言,呈现在我们面前。最开始在Unix系统中流行的是sh,而bash作为sh的改进版本,提供了更加丰富的功能。一般来说,都推荐使用bash作为默认的Shell。
详细内容请查阅下文。
一、Shell概述:Linux的命令解释器
Shell是运行在终端中的文本交互程序,它充当着用户与Linux内核之间的“翻译官”。用户输入的命令,由Shell翻译成计算机可识别的二进制指令传递给内核执行;内核执行完毕后,Shell再将结果翻译成自然语言呈现给用户。目前,Bash(Bourne-Again Shell)是绝大多数Linux发行版的默认Shell,相对于早期的sh(Bourne Shell),有了很大的改进和增强,功能更为强大。
1.查看默认Shell
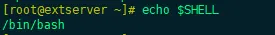
可以通过 echo $SHELL 命令来确认当前系统默认的Shell。
2.Shell提示符解读
一个典型的Shell提示符如 [root@extserver ~]
包含了丰富的信息:
二、Shell命令分类
Shell命令主要分为两大类:
1.内嵌命令 (Built-in)
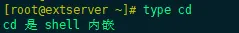
这些命令是Shell程序自身的一部分,直接由Shell解释执行,无需调用外部程序,因此执行效率很高。例如 cd, pwd, echo 等。可以使用 type 命令来查看一个命令的类型,如 type cd 会显示 cd is a shell builtin。
2.外部命令 (Executable File)
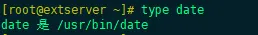
这些是独立于Shell的可执行文件,通常存放在 /bin, /usr/bin, /sbin 等目录下。当执行这类命令时,Shell会创建一个子进程来运行它。例如 ls, date, vim 等。使用 type date 会显示其路径,如 date is /usr/bin/date。
三、Bash编程基础与高效快捷键
在开始编写脚本前,了解一些基础规范和快捷键能极大提升效率。
1.编程规范
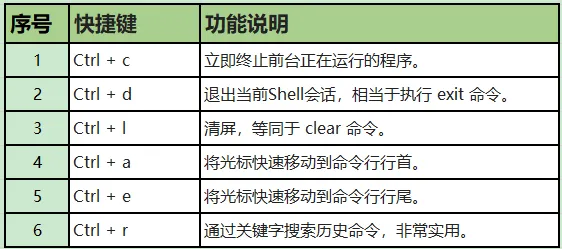
2.常用快捷键
四、Bash脚本编程核心实践
本节将通过一系列由浅入深的实例,系统讲解Bash脚本的核心语法。
1. 脚本参数传递
脚本在执行时可以接收外部传入的参数,这些参数被称为位置参数。
实例:hello.sh
#!/bin/bash脚本功能:演示参数传递echo "脚本名称: $0"echo "第一个参数: $1"echo "第二个参数: $2"echo "参数总数: $#"echo "所有参数: $@"
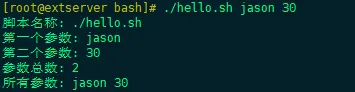
执行 ./hello.sh jason 30,将输出脚本名、两个参数及参数总数。
演示结果:
2. 条件判断:if语句
if 语句用于根据命令的退出状态码进行逻辑判断。在Linux中,命令执行成功(状态码为0)则为“真”,失败(非0)则为“假”。
实例:checkuser.sh
这是一个检查用户是否存在的实用脚本。
#!/bin/bash脚本功能:检查指定用户名是否存在if id "$1" &>/dev/null; thenecho"用户 '$1' 存在。"elseecho"用户 '$1' 不存在。"fi
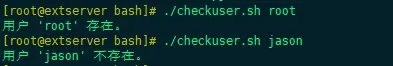
执行 ./checkuser.sh root,脚本会调用 id 命令检查 root 用户,并根据其返回状态码输出相应信息。&>/dev/null 用于将命令的标准输出和错误输出都重定向到“黑洞”,使屏幕保持整洁。
演示结果:
3. 多分支选择:case语句
case 语句适用于对一个变量进行多种模式的匹配,比多个 if-elif 结构更清晰。
实例:checksystem.sh
#!/bin/bash脚本功能:识别当前操作系统类型SYSTEM=$(uname -s)获取系统内核名称case $SYSTEM inLinux)echo"当前系统是 Linux。"#在此处添加Linux特有的操作;;Darwin)echo"当前系统是 macOS。"#在此处添加macOS特有的操作;;*)echo"未知系统: $SYSTEM";;esac
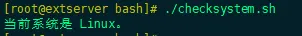
执行指令./checksystem.sh查看系统类型,此脚本使用 uname -s 获取系统类型,并通过 case 语句进行匹配,可轻松扩展以支持更多操作系统。
演示结果:
4. 循环结构:while与for
(1)while循环:当条件为真时,重复执行一段代码。
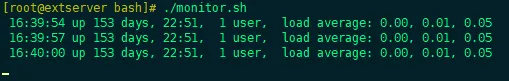
实例:monitor.sh
这是一个简易的系统负载监控脚本。
#!/bin/bash脚本功能:每隔3秒打印一次系统负载while truedouptimesleep3done
该脚本会无限循环执行 uptime 命令,然后暂停3秒,非常适合用于实时观察服务器状态。
演示结果:
(2)for循环:用于遍历一个列表或一个数值范围。
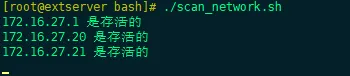
实例:scan_network.sh
#!/bin/bash脚本功能:扫描172.16.27.1-254网段内存活的主机for i in {1..254}doip="172.16.27.$i"#发送1个包,超时1秒,无输出ifping -c 1 -W 1 "$ip" &>/dev/null; thenecho"$ip 是存活的"fidone
这是一个基础的网段主机存活扫描脚本。该脚本利用 for 循环遍历IP地址的最后一个字节,并使用 ping 命令检测主机是否在线。
演示结果:
5. 数组操作
Bash支持一维数组,可以存储多个值。
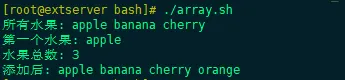
实例:数组基本用法array.sh
#!/bin/bash声明并初始化数组fruits=('apple' 'banana' 'cherry')访问所有元素echo "所有水果: ${fruits[@]}"访问单个元素 (索引从0开始)echo "第一个水果: ${fruits[0]}"获取数组长度echo "水果总数: ${#fruits[@]}"为数组添加新元素fruits+=('orange')echo "添加后: ${fruits[@]}"
演示结果:
6. 字符串与变量操作
Bash提供了丰富的字符串处理能力,无需调用外部命令。
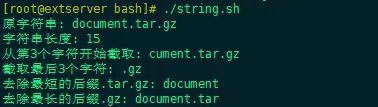
实例:string.sh
#!/bin/bashfilename="document.tar.gz"echo "原字符串: $filename"echo "字符串长度: ${#filename}"echo "从第3个字符开始截取: ${filename:2}"echo "截取最后3个字符: ${filename: -3}"echo "去除最短的后缀.tar.gz: ${filename%%.*}"输出 documentecho "去除最长的后缀.gz: ${filename%.*}"输出 document.tar
演示结果:
7. 函数定义与调用
函数可以将一段代码封装起来,实现代码复用,使脚本结构更清晰。
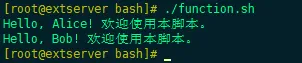
实例:function.sh
#!/bin/bash定义一个打招呼的函数greet() {localname=$1使用local关键字定义局部变量echo"Hello, $name! 欢迎使用本脚本。"}主程序greet "Alice"greet "Bob"
通过定义 greet 函数,我们可以在脚本的任何地方通过 greet 参数 的方式来调用它,避免了代码重复。
演示结果:
8.综合实例:系统日志分析与归档脚本
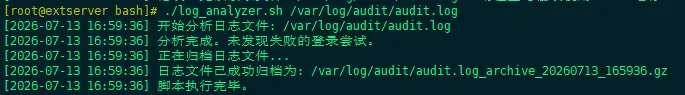
说明:下方的这个脚本将模拟一个系统管理员的日常任务:自动分析系统认证日志 (/var/log/audit/audit.log),统计登录失败次数,并在失败次数超过阈值时发出警告,最后将处理过的日志文件进行归档。
这个脚本将综合运用我们之前学过的 变量、函数、条件判断 (if)、循环 (for)、命令替换以及数组等核心概念。
脚本代码:log_analyzer.sh
#!/bin/bash=====================================脚本名称: log_analyzer.sh脚本功能: 分析系统认证日志,统计失败登录,并归档日志文件使用方法: sudo ./log_analyzer.sh /var/log/auth.log=====================================--- 1. 变量定义与函数声明 ---定义失败登录的警告阈值WARNING_THRESHOLD=5定义一个用于打印带时间戳日志的函数log_message() {#$1 是传递给函数的第一个参数#`date` 命令用于获取当前时间echo"[$(date '+%Y-%m-%d %H:%M:%S')] $1"}--- 2. 主程序逻辑开始 ---检查是否传入了日志文件路径作为参数if [ $-eq 0 ]; thenecho"错误:请指定要分析的日志文件路径。"echo"用法: sudo $0 /path/to/logfile"exit1fiLOG_FILE="$1"检查日志文件是否存在且可读if [ ! -r "$LOG_FILE" ]; thenlog_message"错误:无法读取文件 '$LOG_FILE'。请检查路径或使用 sudo 运行。"exit1filog_message "开始分析日志文件: $LOG_FILE"--- 3. 分析日志并统计失败登录 ---使用 grep 查找包含 "Failed password" 的行,并用 awk 提取出用户名(倒数第5个字段)sort | uniq -c 用于统计每个用户名出现的次数,并按次数降序排列将结果存入一个数组中mapfile -t failed_users < <(grep "Failed password" "$LOG_FILE" | awk '{print $(NF-5)}' | sort | uniq -c | sort -rn)--- 4. 循环处理并输出结果 ---检查是否有失败的登录记录if [ ${#failed_users[@]} -eq 0 ]; thenlog_message"分析完成。未发现失败的登录尝试。"elselog_message"发现以下失败的登录尝试:"#遍历数组,打印每个用户及其失败次数forrecord in "${failed_users[@]}"; do#使用 read 命令将 "次数 用户名" 分割到两个变量中read-r count username <<< "$record"echo"用户 '$username' 失败了 $count 次"#如果失败次数超过阈值,则发出警告if[ "$count" -gt "$WARNING_THRESHOLD" ]; thenecho"⚠️警告:用户 '$username' 的失败次数过多!"fidonefi--- 5. 归档日志文件 ---log_message "正在归档日志文件..."获取当前时间戳,用于生成归档文件名TIMESTAMP=$(date '+%Y%m%d_%H%M%S')ARCHIVE_FILE="${LOG_FILE}_archive_${TIMESTAMP}.gz"使用 gzip 命令压缩并归档原日志文件&>/dev/null 用于静默执行,不显示压缩过程gzip -c "$LOG_FILE" > "$ARCHIVE_FILE" &>/dev/nullif [ $? -eq 0 ]; thenlog_message"日志文件已成功归档为: $ARCHIVE_FILE"elselog_message"错误:日志文件归档失败。"exit1filog_message "脚本执行完毕。"exit 0
演示结果:
备注:需要运行./log_analyzer.sh /var/log/audit/audit.log读取系统日志并进行分析处理。通过这个综合实例,可以看到,一个实用的脚本就是由这些基础的“积木”(变量、判断、循环、函数等)搭建而成的。掌握这些核心语法,就有能力编写出解决各种复杂问题的自动化工具。
📢互动与分享
如果本文对您有帮助,欢迎:
1.👍点赞,让我知道您的认可。
2.💬留言,说说您最感兴趣的模块或任何建议。
3.🔄转发分享给您的技术团队或社区朋友,共同提升运维效率。
4.👉关注我,即可查看并下载完整项目代码,亲手打造属于您的自己的脚本工具。
 10个月宝宝每天需要喝多少奶粉?