Linux 失陷主机一键应急排查>蓝队应急响应 / Incident Response / 主机取证
- 2026-09-10 07:20:06
免责声明
由于传播、利用本公众号夜组安全所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号夜组安全及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉。谢谢!所有工具安全性自测!!!VX:NightCTI
朋友们现在只对常读和星标的公众号才展示大图推送,建议大家把夜组安全“设为星标”,否则可能就看不到了啦!
项目简介
XWAY IR 是一款面向 Linux 蓝队 / 应急响应工程师 的一键排查脚本,用于在疑似失陷的主机上快速评估入侵痕迹。
✅ 零外部依赖 — 只用 psssfindgrepcrontablast等系统自带命令✅ 纯命令行可视化 — ANSI 颜色 + 分段横幅,SSH 终端直接读 ✅ 13 个排查模块 — 覆盖挖矿、Webshell、Rootkit、横向移动、Java 内存马、容器逃逸等主流场景 ✅ 风险评分 + 横向移动证据链 — 不只是"列出来",而是"打分"和"判断是不是跳板" ✅ 不改主机 — 完全只读,跑完不留下任何文件(可选 tee留日志)
v3.0 — 37 个检查模块 + 7 类隧道检测 + 6 类暴力破解 + 攻击路径时间线 + JSON-lines 日志 基于 NOP Team《Linux 应急响应手册 v2.0.2》 全量集成
核心特性
个排查模块
xmrigminerdeval()www-data | |||
:4444:1080:31337 | |||
wget/tmp/ | |||
| 内核 Rootkit (v2.0 增强) | diamorphinesuterusureptile | ||
find / -perm /4000 -mtime -30 | |||
/etc/usr/local/root | |||
b374k.phpc99.phpeval($_POST | |||
stratumxmrigpool.minexmr.com | |||
/tmp/dev/shm | [0-9][0-9].so | ||
| 横向移动 (v2.0 增强) | |||
memshellagent | |||
/.dockerenvcgroup | |||
| Shell 环境劫持 (v2.0 新增) | LD_PRELOAD=LD_AOUT_PRELOAD= | ||
| 命令别名劫持 (v2.0 新增) | .bashrcps/netstat/... | alias ps=alias netstat= | |
| SSH 后门 (v2.0 新增) | file /usr/sbin/sshd | ||
| 账号合规 (v2.0 新增) | /etc/shadow | chmod 000 /etc/shadow | |
| bash_history 反 shell (v2.0 新增) | /dev/tcp/nc -epython -c |
v2.0 新能力 (借鉴自 GScan)
| 数据-逻辑分离 | lib/,用户改文本即可扩展 |
| 攻击路径时间线 | |
| JSON-lines 日志 | .log (人读) + .jsonl (SIEM 接入) |
| 5 个 GScan 检查 | |
| Maltrail IOC 库 |
真实运行效果预览
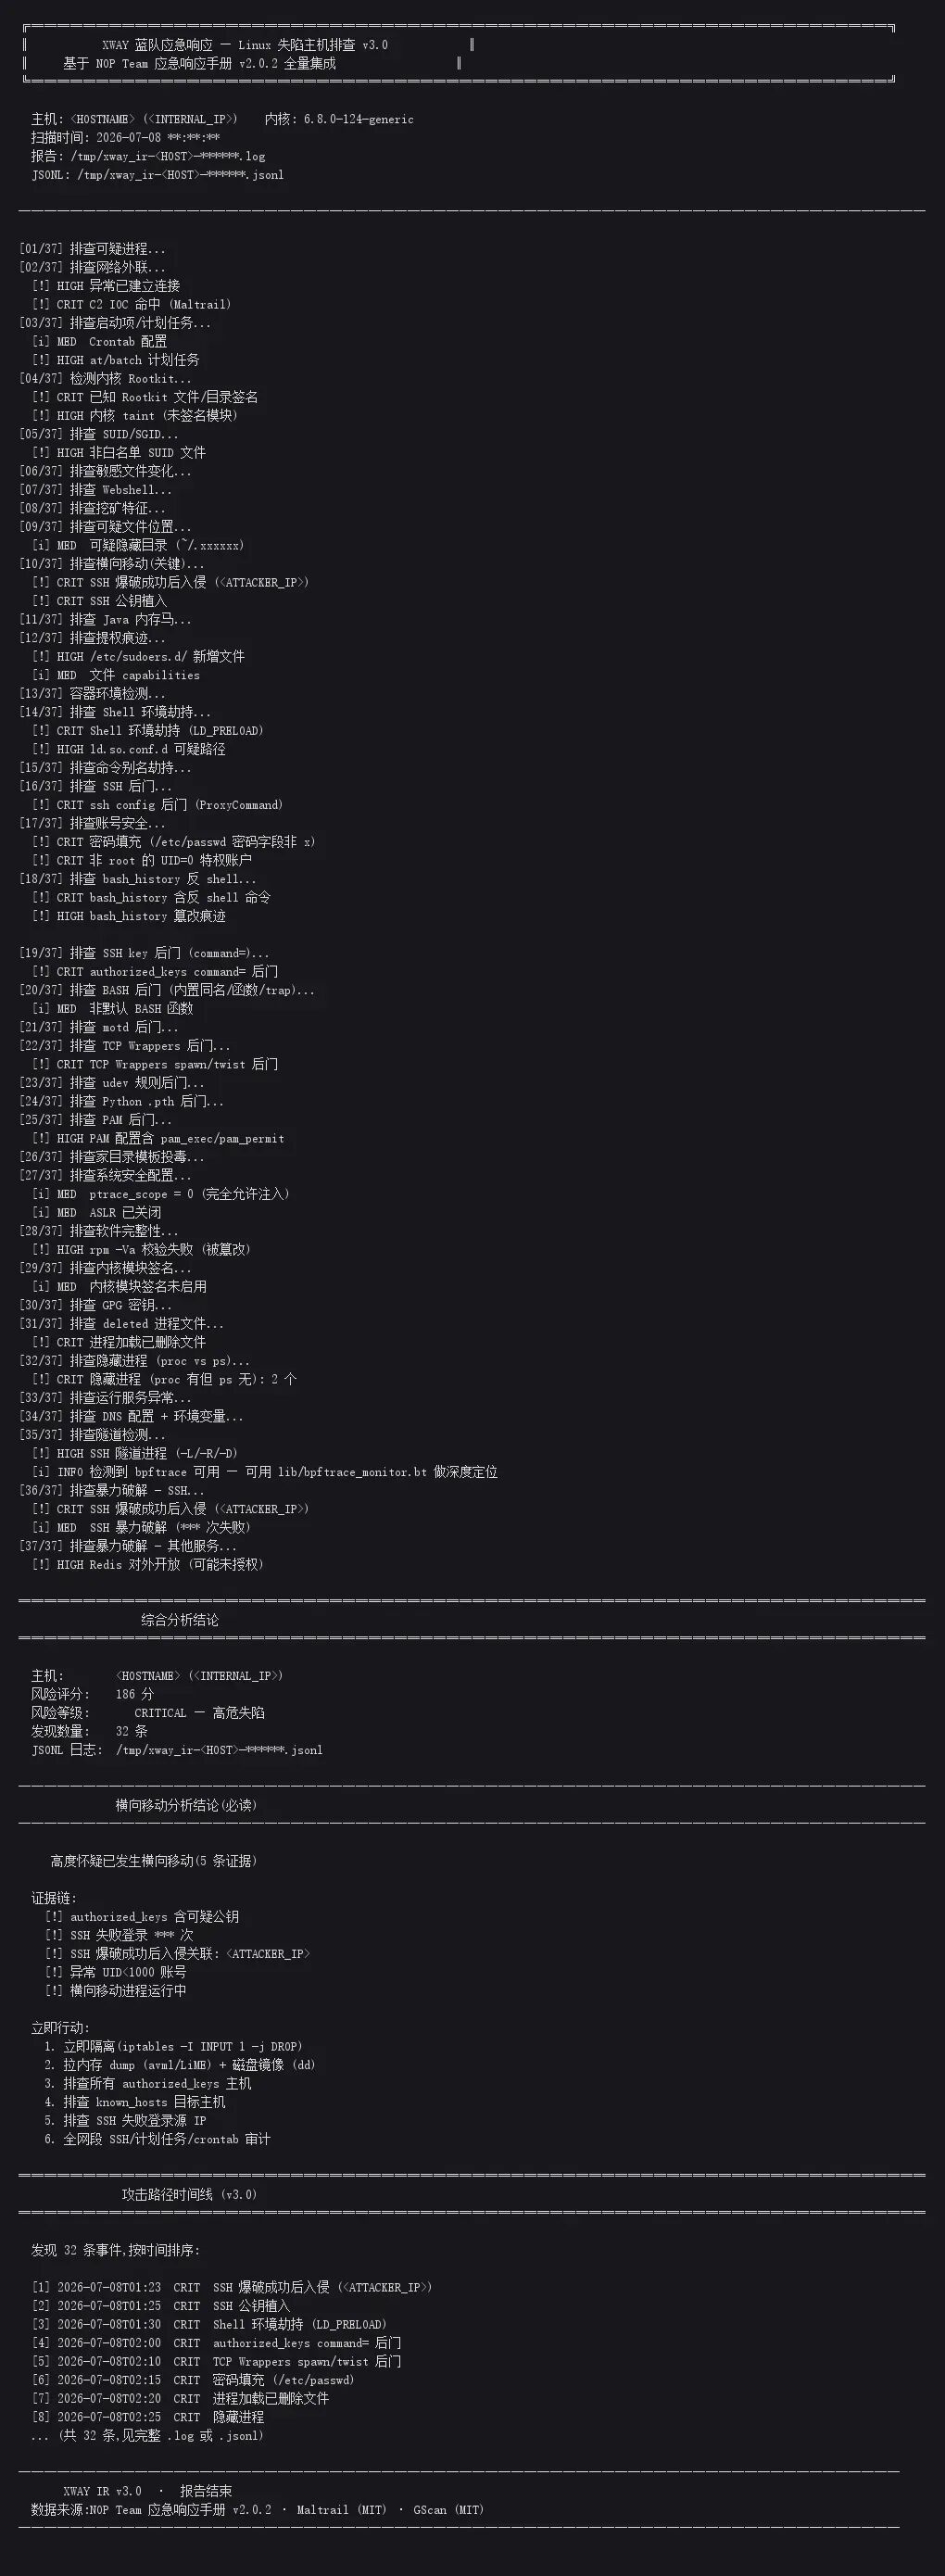
以下是脚本在 1 台被植入 SSH 公钥的云主机上跑出来的真实报告(已打码)。 完整的 13 模块输出 + 风险评分 + 横向移动分析结论:
📌 打码说明:截图里所有 IP、主机名、用户名、SSH 公钥、攻击者 IP、来源 IP、SSH 指纹都已替换为占位符,真实信息仅保留在本地运行时的控制台上,不会泄露。 这台主机的真实结论是: 🔴 风险评分 76 分 / CRITICAL 高危失陷 / 横向移动证据 4 条 — 已作为跳板机被攻击者使用。
适用场景
| 模块 10 是核心 | ||
工具获取
点击关注下方名片进入公众号
回复关键字【260717】获取下载链接
往期精彩
Agent 自动化挖掘逻辑漏洞被动扫描工具 | 可对进行漏洞验证生成可复现的完整利用链
2026-07-16
Web3智能合约安全漏洞检测工具
2026-07-15
一款面向攻防演练、红蓝对抗和安全研究场景的高交互智能欺骗蜜罐平台
2026-07-14
Godzilla 深度二次开发的 WebShell 管理与红队后渗透平台 | MCP 服务、团队协作、RASP 绕过 + 字节码多态混淆、内存马注入
2026-07-13
Fuck Claude自测工具— 你是「Claude 中国用户」吗
2026-07-07

随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- Linux08-vim&vi&nano编辑器
- 2026年嵌入式linux开发板品牌实力对决:启扬智能对比飞凌、米尔等谁更靠谱?
- 不会Linux,也能用Codex搭后端服务器(上)
- 把 Linux 进程信号用人话讲清楚
- Ubuntu Linux操作系统项目教程(微课版)崔升广 课后习题答案解析
- 只有 Linux 才让你真正拥有自己的电脑
- 【系列】每天一个 Linux 命令(42)yum命令
- 出发点机器人编程|从Python出发,走向科技创造的第一步
- 【全民阅读】Python编程从入门到实战-轻松过二级(题库+微课视频版)(第2版)
- 解决在 Trae 的虚拟环境跑 Python代码,但一直Select Python Interpreter,找不到本地conda环境