一、网络自动化的必要性
传统网络运维依赖手动登录设备、逐条输入命令,不仅效率低下,而且容易出错。随着网络规模扩大(数十至数百台设备),配置一致性、变更可追溯性、故障快速恢复成为巨大挑战。2026 年的网络运维,自动化 已不是“可选项”,而是“必备项”。
核心痛点:
配置碎片化:不同设备、不同厂商、不同版本,配置风格各异,难以统一管理。
变更风险高:手动变更极易产生配置错误,导致网络故障。
故障恢复慢:故障发生时,人工排查和恢复耗时过长,影响业务连续性。
缺乏审计:没有版本控制,配置变更无法追溯,合规审计困难。
网络自动化通过 声明式配置、基础设施即代码(IaC)、持续集成/持续交付(CI/CD) 等理念,从根本上解决上述问题。本文将以 Ansible 和 Python 为核心,带领读者从零构建生产级网络自动化体系。
二、Ansible 网络自动化基础与进阶
2.1 Ansible 架构与无 Agent 优势
Ansible 采用 无 Agent 架构,通过 SSH(或 NETCONF)直接连接网络设备,无需在设备上安装额外软件。控制节点执行 Playbook(YAML 格式),将任务推送给远端设备执行,并返回结果。
优势: 轻量、安全(无需开放额外端口)、易于扩展、支持多厂商(Cisco、Juniper、Arista、Huawei 等)。
2.2 安装与环境准备
📦 安装 Ansible 及网络依赖
# Ubuntu/Debiansudo apt updatesudo apt install -y ansible sshpass# 安装 Python 网络库(推荐使用虚拟环境)pip3 install ansible-pylibssh paramiko netmiko ncclient pyyaml jinja2# 验证安装ansible --versionansible-galaxy collection install ansible.netcommonansible-galaxy collection install cisco.ios
2.3 Inventory 与连接参数
📄 inventory/hosts.ini(支持密码/密钥)
# 分组定义[core_switches]sw-01 ansible_host=192.168.1.10 ansible_user=admin ansible_password=secret ansible_network_os=iossw-02 ansible_host=192.168.1.11 ansible_user=admin ansible_ssh_private_key_file=~/.ssh/id_rsa[edge_switches]sw-03 ansible_host=192.168.1.12 ansible_user=netadmin ansible_password=pass123# 全局变量[all:vars]ansible_connection=ansible.netcommon.network_cliansible_become=yesansible_become_method=enable
2.4 第一个 Playbook:备份配置
📄 playbook_backup.yml
---- name: 备份所有交换机配置 hosts: core_switches gather_facts: no tasks: - name: 显示运行配置 cisco.ios.ios_command: commands: - show running-config register: output - name: 保存到本地文件 copy: content: "{{ output.stdout[0] }}" dest: "./backups/{{ inventory_hostname }}_running.cfg" delegate_to: localhost
2.5 进阶:模板化配置与变量
使用 Jinja2 模板生成设备配置,结合变量实现差异化配置。
📄 templates/vlan.j2
vlan {{ vlan_id }} name {{ vlan_name }}
📄 playbook_vlan.yml
---- name: 批量创建 VLAN hosts: core_switches vars: vlans: - { id: 10, name: "Management" } - { id: 20, name: "Prod" } tasks: - name: 生成 VLAN 配置 template: src: vlan.j2 dest: "./generated/{{ inventory_hostname }}_vlan.conf" delegate_to: localhost - name: 应用配置 cisco.ios.ios_config: lines: "{{ lookup('file', './generated/' + inventory_hostname + '_vlan.conf') | split('\n') }}"
💡 最佳实践: 使用 ansible-vault 加密敏感信息(密码、密钥),并将 Inventory 和 Playbook 纳入 Git 版本管理,配合 GitLab CI/CD 实现自动化发布。
三、NETCONF/YANG 协议:跨厂商统一接口
3.1 为什么需要 NETCONF/YANG?
CLI(命令行)解析不稳定,不同厂商输出格式各异,且缺乏事务支持和回滚能力。NETCONF(Network Configuration Protocol)基于 XML 提供结构化配置操作,YANG 是数据建模语言,定义了配置和状态数据的语义。两者共同构成 跨厂商、可编程、事务性 的网络管理标准(RFC 6241/6020)。
3.2 NETCONF 操作流程
建立会话:通过 SSH 协议(端口 830)建立安全连接。
能力交换:双方协商支持的功能(如:验证、回滚、过滤等)。
操作请求:客户端发送 RPC(远程过程调用),如 <get>、<edit-config>、<commit>。
响应返回:设备返回 XML 格式的结果或错误信息。
3.3 Python + ncclient 实践
🐍 获取接口信息(NETCONF)
from ncclient import managerimport xml.dom.minidom# 连接设备with manager.connect( host='192.168.1.10', port=830, username='admin', password='secret', hostkey_verify=False, device_params={'name': 'csr'}) as m: # 构造过滤(仅获取接口信息) filter_xml = ''' <filter> <interfaces xmlns="urn:ietf:params:xml:ns:yang:ietf-interfaces"/> </filter> ''' response = m.get(filter_xml) print(xml.dom.minidom.parseString(response.xml).toprettyxml()) # 修改配置(事务性) config = ''' <config> <interfaces xmlns="urn:ietf:params:xml:ns:yang:ietf-interfaces"> <interface> <name>GigabitEthernet2</name> <enabled>false</enabled> </interface> </interfaces> </config> ''' m.edit_config(target='running', config=config) m.commit() # 提交确认
✅ 优势总结: NETCONF/YANG 提供结构化数据、事务性操作、错误细粒度反馈,是 SDN 和自动化配置管理的基石。越来越多的厂商(Cisco、Juniper、Huawei、Arista)都支持。
四、Python 批量设备管理:Paramiko + Netmiko + 并发
4.1 Netmiko 简介
Netmiko 是基于 Paramiko 的高级库,专门用于简化网络设备 SSH 连接和命令执行,支持多厂商驱动,大大降低了开发复杂度。
4.2 单设备连接示例
🐍 使用 Netmiko 执行命令
from netmiko import ConnectHandlerdevice = { 'device_type': 'cisco_ios', 'host': '192.168.1.10', 'username': 'admin', 'password': 'secret', 'secret': 'enable', # enable password}conn = ConnectHandler(**device)output = conn.send_command('show version')print(output)conn.disconnect()
4.3 多线程批量执行(加速)
🐍 并发采集配置(使用 concurrent.futures)
from concurrent.futures import ThreadPoolExecutor, as_completedfrom netmiko import ConnectHandlerimport timedevices = [ {'host': '192.168.1.10', 'username': 'admin', 'password': 'secret'}, {'host': '192.168.1.11', 'username': 'admin', 'password': 'secret'}, # ... 更多设备]def backup_device(dev): device = { 'device_type': 'cisco_ios', 'host': dev['host'], 'username': dev['username'], 'password': dev['password'], } conn = ConnectHandler(**device) output = conn.send_command('show running-config') conn.disconnect() return dev['host'], outputwith ThreadPoolExecutor(max_workers=10) as executor: futures = {executor.submit(backup_device, dev): dev for dev in devices} for future in as_completed(futures): host, config = future.result() with open(f"./backups/{host}_running.cfg", 'w') as f: f.write(config) print(f"✅ {host} 备份完成")
⚡ 性能对比: 串行执行 200 台设备约需 30 分钟,使用 10 线程并发可缩短至 4 分钟,效率提升 7 倍。
五、AI 赋能网络自动化:效率提升 10 倍
5.1 AI 代码生成(Copilot / ChatGPT)
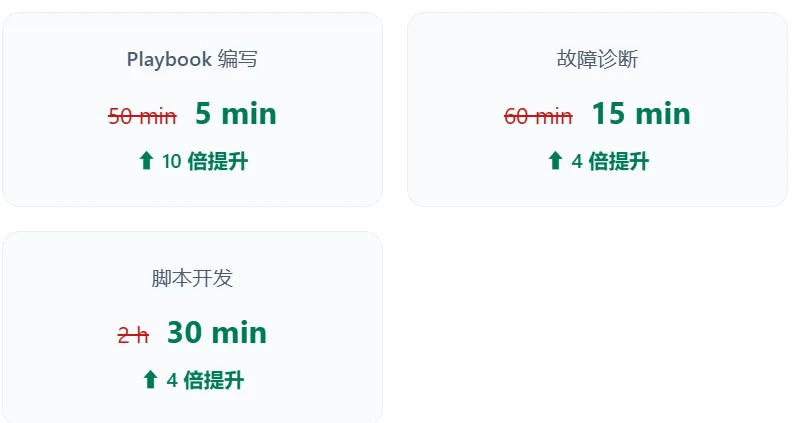
大语言模型可以快速生成 Ansible Playbook、Python 脚本、正则表达式解析等,将开发时间从小时级压缩到分钟级。
🧪 示例 Prompt:
“生成一个 Ansible Playbook,用于批量配置华为交换机的 VLAN,VLAN 列表定义在 vars 中,使用 huawei.vrp 模块。”
5.2 AI 辅助故障诊断
将设备日志、命令输出输入 AI 模型,可以快速定位配置错误、环路、接口震荡等问题。例如,使用 show logging 输出,AI 可自动总结异常事件并给出修复建议。
5.3 智能配置优化
AI 可以分析现有配置,推荐最佳实践(如 ACL 优化、路由聚合、安全加固),并自动生成变更脚本。
5.4 效率量化
六、真实生产案例:200+ 台交换机配置标准化与 CI/CD
🏭某电商平台网络自动化改造(2026)
📅 周期:2026.01 – 2026.03📊 设备:220 台交换机(Cisco + Huawei)🔄 工具:Ansible + NetBox + GitLab CI
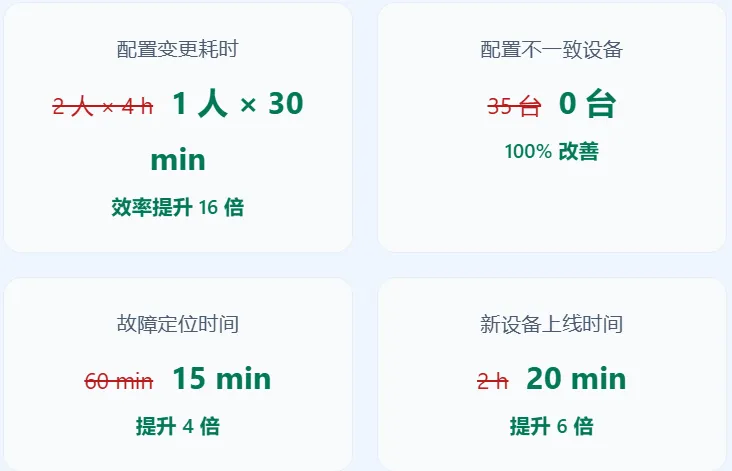
🔴 改造前痛点
🔧 解决方案
标准化模板:使用 Ansible + Jinja2 生成统一配置,不同角色(接入/汇聚/核心)使用不同模板。
CMDB 集成:NetBox 作为真实源,存储设备 IP、型号、角色、VLAN 分配,Ansible 动态读取 Inventory。
CI/CD 流水线:开发人员提交配置变更(Git),触发 GitLab CI,自动执行 Playbook 进行预检查(dry-run),人工审批后自动部署。
回滚机制:每次变更前自动备份当前配置,变更后执行验证测试,异常时自动回滚。
📊 量化成果
🎯 关键经验: 自动化必须与 CMDB、版本控制、CI/CD 紧密结合,形成闭环。同时,充分的前期测试(staging 环境)和灰度发布策略至关重要。
七、总结与展望
本文全面介绍了基于 Ansible 和 Python 的网络自动化技术,从基础安装、Playbook 编写、NETCONF/YANG 应用、并发编程,到 AI 辅助和 CI/CD 集成。通过真实案例,我们看到了自动化带来的巨大价值:效率提升 10 倍以上,配置一致性达到 100%,故障恢复时间大幅缩短。
展望 2026 及未来,网络自动化将更加 智能化、自驱动。AI 将从辅助工具演变为自主决策引擎,NETCONF/YANG 将全面取代 CLI,GitOps 将成为网络运维的标准模式。掌握这些技能,将是每一位网络工程师和 SRE 的核心竞争力。
 10个月宝宝每天需要喝多少奶粉?