vmLinuxHash — Linux 虚拟机密码Hash取证工具
项目主页:https://github.com/0x7556/hacktool
vmLinuxHash 是一款用于离线提取 Linux 虚拟机密码哈希的轻量级工具。它可直接解析 VMware VMDK 虚拟磁盘文件,在不启动虚拟机、无需 root 权限的情况下,离线读取并提取 Linux 系统中的用户凭据哈希信息,适用于红队渗透、取证分析及内部安全审计等场景。
1. 功能特性
| |
|---|
| VMDK 解析 | 支持 VMware SPARSE 格式的 VMDK 描述符文件,自动解析磁盘布局与 extent 映射 |
| Ext4 文件系统读取 | 自动识别 Linux ext4 分区,支持 extent 及间接块映射两种数据块寻址模式 |
| 凭据文件提取 | 自动读取 /etc/shadow、/etc/passwd、/etc/group、/etc/gshadow |
| 哈希智能筛选 | 从 shadow 中过滤出非锁定账户的有效密码哈希($算法$... 格式) |
| 目录批量处理 | 传入目录时自动扫描并解析该目录下所有 VMDK 描述符文件 |
| 跨平台支持 | 提供 Windows / Linux / macOS 多平台可执行文件 |
2. 使用方式
2.1 命令行用法
vmLinuxHash.exe <vmdk_path_or_directory>
| |
|---|
<vmdk_path_or_directory> | VMDK 描述符文件路径,或包含 VMDK 文件的目录路径 |
2.3 使用示例
示例 1:提取单个 VMDK 文件
vmLinuxHash.exe C:\VMs\Kali\Kali.vmdk
示例 2:提取目录下所有 VMDK 文件
vmLinuxHash.exe Y:\Kali
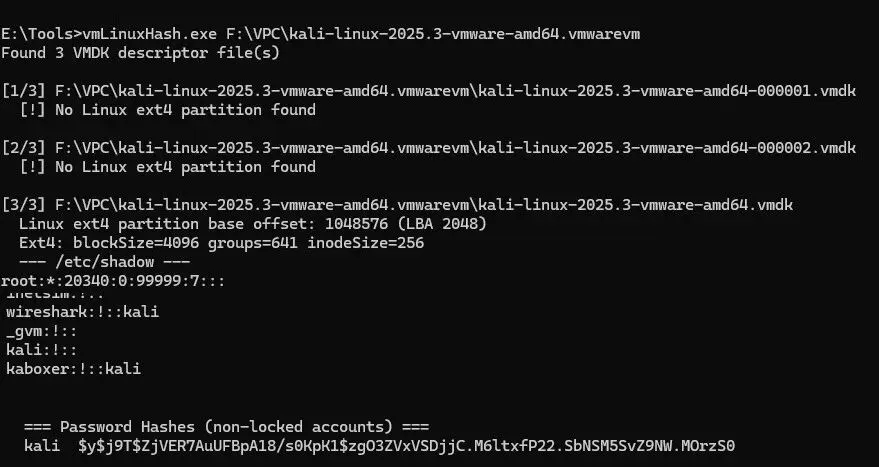
3. 输出示例
[1/2] Y:\Kali\Kali.vmdk Linux ext4 partition base offset: 2048 (LBA 4) Ext4: blockSize=4096 groups=7680 inodeSize=256 --- /etc/shadow --- root:$y$j9T$abc...def:19865:0:99999:7::: kali:$y$j9T$xyz...uvw:19865:0:99999:7::: === Password Hashes (non-locked accounts) === root $y$j9T$abc...def kali $y$j9T$xyz...uvwFound 2 VMDK descriptor file(s)Elapsed: 12.34s
4. 兼容性测试
工具已在以下 Linux 发行版Vmdk中完成验证:
其它版本未测,欢迎提供成功读取版本
5. 文件校验信息(SHA1)
| |
|---|
Bin/vmLinuxHash.lnx | 0ABC9276EA74A33D543328C0B9D02A9B614C9015 |
Bin/vmLinuxHash.exe | 19F49F6946C95732F3C09AD09E5F639BFE0535A4 |
Bin/vmLinuxHash_64.exe | 861E8E5D6AD569A45866EE4212775D9FF05AB69E |
Bin/vmLinuxHash_64.lnx | 302594692E5260908412CEB4947E3BB0C0EBC12D |
Bin/vmLinuxHash_64.mac | BF343064466F99F2F89B6B9C27B90C9A23A788F0 |
说明:
vmLinuxHash.exe / vmLinuxHash.lnx:32 位版本vmLinuxHash_64.exe / vmLinuxHash_64.lnx / vmLinuxHash_64.mac:64 位版本- 请根据目标平台选择对应版本,并可通过上述 SHA1 值校验文件完整性。
6. 使用场景
- 红队 / 渗透测试:获取目标 Linux 虚拟机中的密码哈希,配合离线破解工具(如 hashcat / John the Ripper)进行口令破解。
- 取证分析:在不启动虚拟机、不修改镜像的情况下,提取用户凭据信息,保证证据完整性。
- 内部安全审计:批量检查虚拟机镜像中的弱口令或已泄露账户。
7. 注意事项
- 本工具仅用于授权范围内的安全测试、取证分析及教学研究。
- 工具通过只读方式解析 VMDK 镜像,不会对源虚拟磁盘造成修改。
免责声明
- 使用工具时,请遵循相关法律法规,确保在授权的环境中进行测试和使用。
- 本工具仅供教育和研究目的,任何滥用行为将由用户自行承担后果。
软件主页
- 幽狼 AI Shell:https://github.com/0x7556/wolfshell
- McpSerer: https://github.com/0x7556/PentestMCP
 10个月宝宝每天需要喝多少奶粉?