Linux操作配置网络和使用SSH服务
在VMware上安装部署两个RHEL7操作系统,第一个主机名叫做server,第二个主机名叫做client,请为两台服务器配置网络环境,使其在同一网段,可互相通信。要求:server使用静态IP,client设置两个网络配置, siyang使用DHCP分配动态IP,company使用静态IP。
1.在VMware上安装部署两个RHEL7,并进行配置网络
修改两个RHEL7的主机名称,一个为30server,一个为client
对server进行网络配置
使用root账户对网卡文件进行编辑
[root@server ~]# nmtui
常用命令:
nmcli connection show:显示所有连接。
nmcli device status:显示设备状态。
nmcli device show 设备名称:显示网络接口属性。
nmcli connection reload:重新加载配置。
nmcli connection down 连接名称:禁用配置,注意一个网卡可以有多个配置。
nmcli connection up 连接名称:启用配置。
nmcli device disconnect 设备名称:禁用网卡,物理网卡。
nmcli device connect 设备名称:启用网卡。
对server进行网络配置
[root@30server ~]# vim
/etc/sysconfig/network-scripts/ifcfg-ens32
TYPE=Ethernet
PROXY_METHOD=none
BROWSER_ONLY=no
BOOTPROTO=none
DEFROUTE=yes
IPV4_FAILURE_FATAL=no
IPV6INIT=yes
IPV6_AUTOCONF=yes
IPV6_DEFROUTE=yes
IPV6_FAILURE_FATAL=no
IPV6_ADDR_GEN_MODE=stable-privacy
NAME=ens32
UUID=307f5fd8-f576-47bd-aa4f-b8c81a4fd99d
DEVICE=ens32
ONBOOT=no
IPADDR=192.168.10.50
PREFIX=24
GATEWAY=192.168.10.2
IPV6_PRIVACY=no
DNS1=192.168.10.50
[root@30server ~]# systemctl restart
network #重启nerwork服务,使配置生效
2.对client进行网络配置
为client添加网络会话实例(siyang、company)
使用con-name参数指定家庭使用的网络会话名称为名字拼音,从外部DHCP服务器自动获取IP地址 (系统菜单)
使用con-name参数指定公司使用的网络会话为company,使用静态ip地址(使用nmci命令,90)
[root@client ~]#nmcli connection add con-name company type Ethernet ifname ens32 ipv4.method
manual ipv4.addresses 192.168.10.90/24 gw4 192.168.10.2 autoconnect no
参数说明:
con-name:指定连接名字,没有特殊要求。
ipv4.methmod:指定获取IP地址的方式。
ifname:指定网卡设备名,也就是次配置所生效的网卡。
autoconnect:指定是否自动启动。
ipv4.addresses:指定IPv4地址。
gw4:指定网关。
3.显示所有连接
[root@client ~]# nmcli connection show
4.激活company连接
[root@client ~]# nmcli connection up
company
连接已成功激活
[root@client ~]# ping 192.168.10.50
5. 显示网络配置
[root@client ~]# ifconfig
sshd是基于SSH协议开发的一款远程管理服务程序,不仅使用起来方便快捷,而且能够提供了以下两种安全验证的方法。
基于口令的验证—用账户和密码来验证登录。
基于密钥的验证—需要在本地生成密钥对,然后把密钥对中的公钥上传至服务器,并与服务器中的公钥进行比较;该方式相较来说更安全。
(二)在server、client上进行ssh服务配置,使client可远程登录server。要求:禁止使用密码登录,仅允许密钥登录,允许root用户登录。
2、配置ssh服务,使client可远程登录server
使用root账户登录server,查看ssh配置文件/etc/ssh/sshd_config,确定:允许root登录,允许密码登录。
①在client上生成密钥,使用root账户登录clent,生成密钥
ssh key-gen
②将公钥文件传送至server
ssh-copy-id user@192.168.10.11
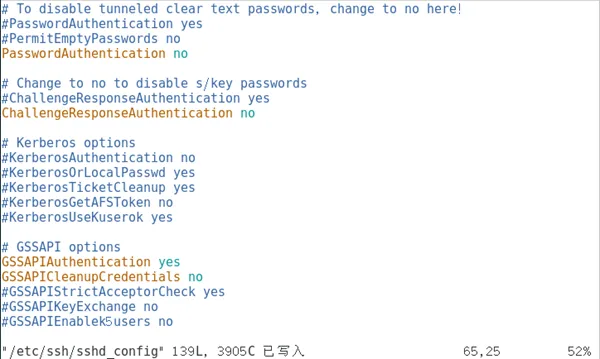
③在server上配置ssh服务,对server进行配置修改,不允许密码登录
vim /etc/ssh/sshd_config
④重启sshd服务
systemctl restart sshd


 10个月宝宝每天需要喝多少奶粉?