一行代码拿root:Linux 14天连爆5个漏洞,运维最难熬的一周
- 2026-10-11 06:57:51
7月25号,周五,晚上11点。
我刚把GhostLock的补丁推完,准备关电脑。Slack弹了一条消息:"CVE-2026-64600,XFS reflink竞态,SELinux绕过,1640万系统受影响。"
我盯着屏幕看了三秒,把刚合上的笔记本又打开了。
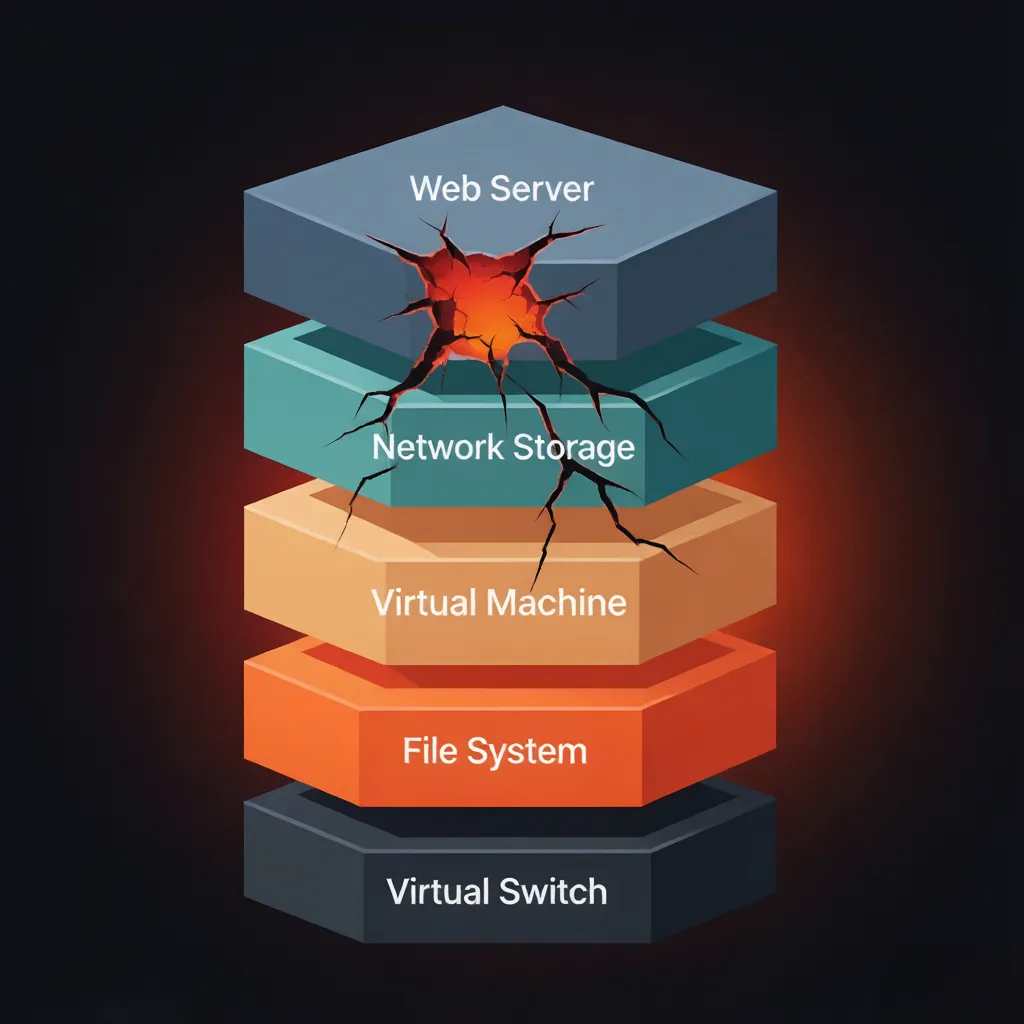
这不是个例。从4月到7月底,Linux内核连爆5个高危漏洞,攻击面从Web服务器到虚拟机到文件系统,整个技术栈从上到下全被打通了。
今天我把这5个漏洞掰开揉碎讲一遍——不是贩卖焦虑,是让你知道该堵哪个窟窿。
漏洞1:Nginx Rift — 你的Web服务器可能裸奔了18年
CVE-2026-42945,CVSS 9.2。
Nginx的rewrite模块,一个18年前就埋下的bug。攻击者构造一个HTTP请求,就能远程执行任意代码。从0.6.27到1.30.0,几乎所有版本全中招。
最吓人的不是CVSS分数——是"已确认在野利用"。这意味着黑客已经在实战中用了,不是理论漏洞。
你想想,全世界有多少Nginx没升过级?
# 先看你跑的啥版本nginx -v
还在跑1.30.0以下的,赶紧升级。没条件升级的,临时关掉rewrite模块里受影响的规则。
漏洞2:NVMe/TCP RCE — 一个网络包,root就没了
CVE-2026-64535,CVSS 9.8。
这批漏洞里分数最高的。NVMe over TCP,一种网络存储协议。攻击者不需要任何账号,发一个精心构造的网络包到目标端口,直接远程代码执行。
同一周,内核一口气爆了33个CVE。云数据中心是重灾区——你以为存储网络是内网就安全了?内网也能被打。
# 查你的内核是否启用了NVMe/TCPlsmod | grep nvme_tcp
没用到这个模块的,直接禁掉。用不到的功能,就是最大的攻击面。
漏洞3:Januscape — 云上租台VM,宿主机直接沦陷
CVE-2026-53359,CVSS 7.8。
KVM虚拟机逃逸。你在云上租一台VM,利用这个漏洞可以逃逸到宿主机,拿到root权限。同一物理机上的所有租户,全部沦陷。
这个bug藏了16年。Intel和AMD通杀。谷歌为它悬赏25万美元——2026年最高赏金之一。PoC已经公开。
这意味着什么?多租户云隔离的信任基础,被击穿了。你的"独享虚拟机",隔壁租户一行代码就能进来。
# 查KVM版本和CPU微码状态virsh versioncat /proc/cpuinfo | grep model
云厂商自建KVM集群的,打内核补丁加更新CPU微码,一个都不能少。
漏洞4:RefluXFS — SELinux防不住,日志干干净净
CVE-2026-64600。
XFS文件系统的reflink功能,竞态条件可以直接覆写磁盘上任意文件。SELinux形同虚设,内核日志里干干净净,不留痕迹。
你做了文件完整性检查?没用。磁盘上的文件hash没变,但内存里跑的已经被篡改了。你装了HIDS?也没用。日志里什么都没有。
1640万系统受影响。XFS是RHEL/CentOS的默认文件系统,这个数字不是吓唬人。
# 查你的文件系统类型df -T | grep xfs
确认受影响后,打内核补丁是唯一解。临时缓解可以关掉reflink挂载选项,但会影响性能。
漏洞5:OVSwrap — 800个内核版本的PoC已经打包好了
CVE-2026-64531。
Open vSwitch,虚拟交换机。16位整数截断导致内存破坏。普通用户一行unshare命令就能触发提权。
最恐怖的是:PoC预编译了800个内核版本。不是"理论上可以打",是"现成的武器库已经分发好了"。你的内核版本在不在那800个里?大概率在。
# 查OVS模块是否加载lsmod | grep openvswitch
没用到OVS的,直接卸载。用到的,打补丁加限制普通用户的unshare权限。
应急响应三板斧
5个漏洞,攻击面各不相同,但应急响应的套路是一样的。
第一斧:盘点资产
# 一条命令列出所有受影响组件的版本uname -r && nginx -v2>&1 && lsmod | egrep 'nvme_tcp|openvswitch' && df -T | grep xfs
先搞清楚自己中了几枪,再决定先拔哪颗子弹。
第二斧:打补丁,但要按顺序
远程可利用的优先打——NVMe/TCP、Nginx Rift。本地提权的其次——OVSwrap、RefluXFS。VM逃逸的看你的业务模型——Januscape。
内核补丁打完必须重启。别想着"等下个维护窗口"——远程RCE不等你的排期。
第三斧:临时缓解,别干等补丁
用不到的内核模块,一律禁掉。Nginx的rewrite规则,临时关掉。OVS没用就卸载。攻击面砍掉一块是一块。
写在最后
有人说,Linux开源,Bug多,不安全。
我不这么看。
这5个漏洞,从发现到补丁发布,平均不到72小时。全世界成千上万的开发者在帮你盯着。闭源系统能做到吗?
但补丁发布了,你打不打,是你的事。
打补丁不是选修课,是保命课。
那些说"系统稳定就别动"的人,没经历过凌晨三点被叫起来应急响应的恐惧。等你被一个18年前的Nginx漏洞打进来了,你就知道"稳定"和"安全"哪个更重要了。
生产环境,慢就是快。打补丁的时候慢一点,排好窗口,做好回滚——但别拖。
关注「胡哥Linux运维」,每篇给你一个能直接用的排障思路。
你被哪个漏洞坑过?评论区聊聊,一起学习,共同进步。
【推荐阅读】
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- 我和 AI 做 GeoD:从 Python 小工具到跨平台桌面应用
- 每周一课 | 基于 Python与MCP搭建人机协作的k8s智能管理平台
- 从零开始学习大模型DAY5 Python基础-3
- 零基础福音!一本漫画搞定大学 Python 全部内容!大一新生必藏
- 第13课 Python 的运算符——运算符优先级
- 字节跳动内部都在用的《Python知识手册》,770页,高清PDF流出,附下载!
- 第3.3章:深入理解Python的模块与包
- 《Python背记手册》,啃透这63页Python知识点,你就牛了!
- 【python3.7.2setup】python3.7.2setup软件安装包下载python软件含激活步骤完整安装流程
- Python办公自动化保姆级教程①:openpyxl操作Excel,读写单元格、批量处理表格、生成报表,告别重复复制粘贴