很多人第一次接触网络安全,可能都是从一句话开始的:
“我想学黑客技术。”
于是下载 Kali Linux,打开终端,输入几个命令,再打开几个安全工具。
看起来很酷。
但真正学习一段时间之后,你会发现:
Kali Linux 从来不是“黑客神器”,工具也不是按一下按钮就能找到漏洞。
真正难的,是你能不能看懂一个目标、理解它的工作方式,并从大量信息中找到突破口。
而这,才是渗透测试真正有意思的地方。
一、为什么很多人学 Kali Linux,最后却放弃了?
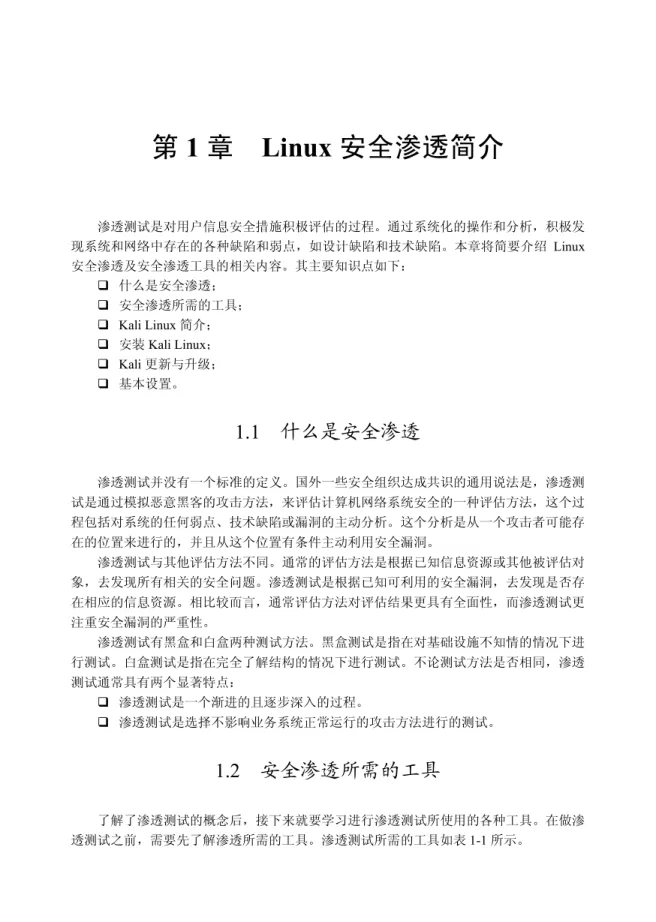
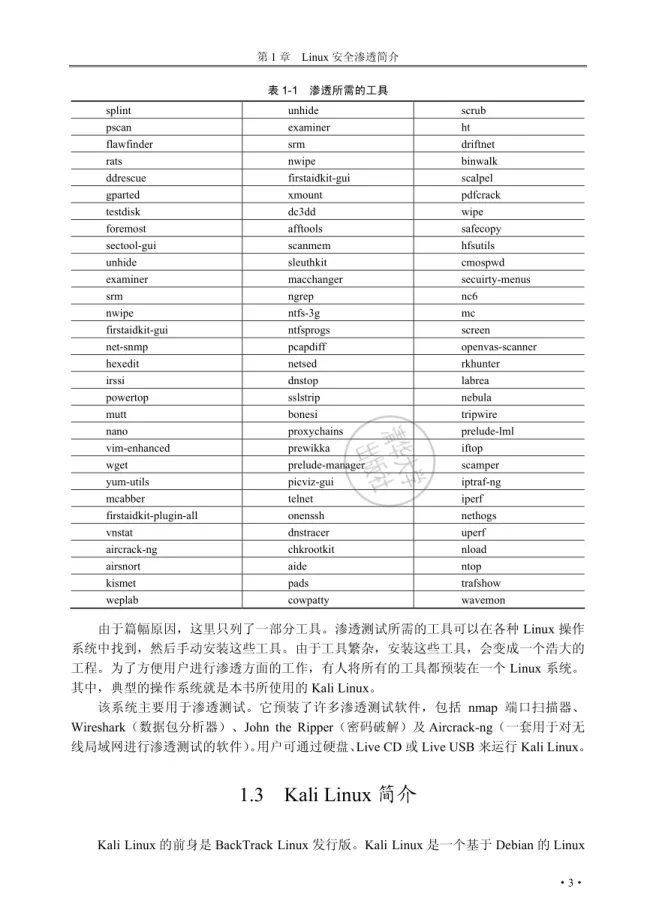
打开 Kali Linux,你可能会看到大量安全工具:
第一次看到的时候,很容易产生一种错觉:
“这么多工具,我把它们全部学会,是不是就能做渗透测试了?”
实际上恰恰相反。
工具只是手段,思路才是核心。
比如:
你发现目标开放了一个 Web 服务。
下一步应该做什么?
是直接运行漏洞工具?
还是先判断:
这是 Apache 还是 Nginx?
使用什么语言?
有没有登录功能?
有没有文件上传?
有没有 API?
有没有隐藏目录?
有没有异常参数?
有没有历史漏洞?
这时候你会发现:
渗透测试更像是在“解谜”,而不是单纯使用软件。
二、一次真正的渗透测试,到底在做什么?
如果把一次授权的安全测试简单理解,可以把它看成几个阶段:
信息收集 → 服务识别 → 漏洞分析 → 验证风险 → 权限与影响评估 → 输出报告 → 修复验证
其中最容易被初学者忽略的,就是第一步:
信息收集。
为什么?
因为你不知道目标是什么,就很难知道下一步应该做什么。
举个简单的实验室例子。
假设你在自己的靶场中发现一个目标:
192.168.1.100
第一反应不是“赶紧攻击”。
而是先问自己:
这个目标到底暴露了什么?
可能存在:
22   SSH
80   HTTP
443  HTTPS
3306 MySQL
这时候,一个看似普通的 IP 地址,突然变成了一张“地图”。
端口,是入口。
而服务,是入口背后的房间。
三、Nmap:很多安全人的第一个工具
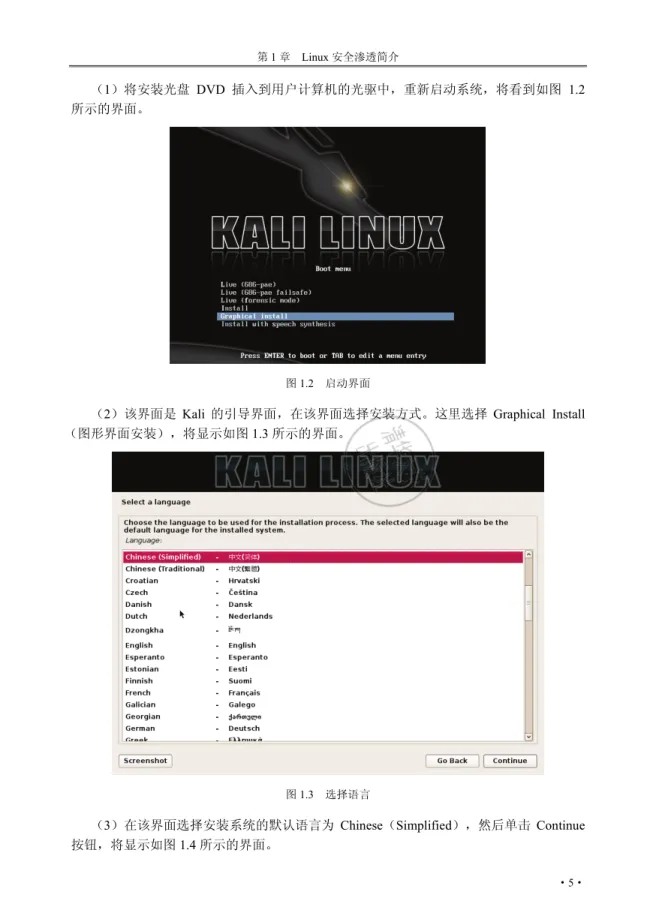
说到 Kali Linux,很多初学者接触的第一个工具就是 Nmap。
它最基础的作用之一,就是帮助安全人员了解目标暴露出来的网络服务。
例如在自己的实验环境或获得明确授权的目标中,可以进行基础的服务探测。
你可能看到这样的结果:
PORT     STATE SERVICE

22/tcp   open  ssh
80/tcp   open  http
443/tcp  open  https
这时候真正值得思考的问题不是:
“Nmap 扫出来了什么?”
而是:
“这些服务意味着什么?”
22 端口可能意味着远程管理入口。
80 端口可能意味着 Web 应用。
443 端口可能意味着 HTTPS 网站。
而不同服务,又对应着完全不同的测试思路。
所以:
扫描不是目的,理解结果才是目的。
四、真正有意思的地方:漏洞到底是怎么被发现的?
很多人想象中的漏洞挖掘是这样的:
输入网址
↓
点击扫描
↓
发现漏洞
↓
成功
现实往往不是。
真正的漏洞分析更像:
发现功能
↓
理解业务逻辑
↓
观察请求
↓
修改参数
↓
分析响应
↓
寻找异常
↓
验证问题
↓
判断影响
比如一个登录功能。
正常情况下:
username=admin
password=123456
服务器会根据输入返回结果。
安全测试人员真正关心的是:
“如果我改变其中某个参数,会发生什么?”
这就是渗透测试非常重要的能力:
对正常行为保持好奇。
因为很多安全问题,并不会主动告诉你:
“你好,我这里存在漏洞。”
你必须自己发现异常。
五、Burp Suite:Web 安全测试的重要工具
如果你准备深入 Web 渗透测试,那么 Burp Suite 几乎绕不开。
它最重要的价值之一,就是:
让你看清浏览器和服务器之间到底发生了什么。
比如浏览器访问:
https://example.test/login
背后可能发送:
POST /login HTTP/1.1
Host: example.test

username=admin&password=******
普通用户看到的是:
一个登录页面。
安全测试人员看到的是:
一组可以被分析的 HTTP 请求。
这就是思维上的区别。
六、为什么我建议初学者不要一上来就学“高级漏洞”?
很多人刚接触网络安全,就开始搜索:
“怎么学 RCE?”
“怎么学内网渗透?”
“怎么拿 Shell?”
“怎么打 0day?”
这些内容当然可以继续学习。
但如果基础没有建立起来,很容易变成:
会复制命令,但不知道命令为什么有效。
更合理的学习路线应该是:
网络基础
   ↓
Linux
   ↓
Web 基础
   ↓
HTTP
   ↓
Python
   ↓
Kali Linux
   ↓
信息收集
   ↓
Web 安全
   ↓
漏洞原理
   ↓
靶场实战
   ↓
渗透测试方法论
   ↓
安全运营 / 红队 / 蓝队 / 漏洞研究
当你把这些东西串起来以后,你会突然发现:
Kali Linux 只是整个知识体系中的一个工具箱。
七、真正决定你能不能成为安全工程师的,不是 Kali
如果让我把网络安全学习中最重要的能力排个顺序,我反而不会把“Kali Linux 工具数量”放在第一位。
更重要的是:
① 网络基础
知道:
IP
TCP
UDP
DNS
HTTP
HTTPS
端口
路由
到底是什么。
② Linux
知道:
文件系统
权限
进程
服务
用户
Shell
网络配置
日志
是怎么工作的。
③ Web
知道:
浏览器
↓
HTTP请求
↓
Web服务器
↓
应用程序
↓
数据库
之间发生了什么。
④ 漏洞原理
不要只记:
“这个工具可以打这个漏洞。”
而应该理解:
“为什么这个漏洞会出现?”
⑤ 实战思维
看到一个目标以后,能够自己提出问题:
我现在知道什么?
我还不知道什么?
下一步应该验证什么?
这个异常意味着什么?
这才是安全人员真正需要培养的能力。
八、所以,Kali Linux 到底值不值得学?
如果你只是想体验一下所谓的“黑客终端”。
可能玩几天就没兴趣了。
但如果你真正想进入:
网络安全、渗透测试、红队、漏洞研究、安全运维等方向,
那么 Kali Linux 非常值得学习。
不过记住一句话:
不要把 Kali Linux 当成黑客工具箱。
把它当成你的安全实验室。
在合法授权的靶场中,通过一次次实验,把:
网络 → Linux → Web → 漏洞 → 工具 → 实战
真正串起来。
你会发现:
以前看不懂的东西,开始慢慢变得有逻辑。
最后
很多人学习网络安全的时候,都希望找到一条“最快路线”。
但网络安全可能恰恰是一个没有捷径的领域。
你今天学会一个命令。
明天搞懂一个协议。
后天分析一个漏洞原理。
再过一段时间,你突然能够独立分析一个完整的 Web 应用。
成长往往不是突然发生的。
而是某一天你回头看的时候,才发现:
原来自己已经从一个只会打开 Kali Linux 的小白,慢慢变成了能够理解攻击与防御逻辑的人。
如果你也准备开始学习 Kali Linux 和渗透测试,建议先收藏这篇文章。
 10个月宝宝每天需要喝多少奶粉?