【已复现】微信Linux版本存在1click远程代码执行漏洞
|
| 微信Linux版本存在1click远程代码执行漏洞 |
| | | |
| | | |
| | | |
| | | |
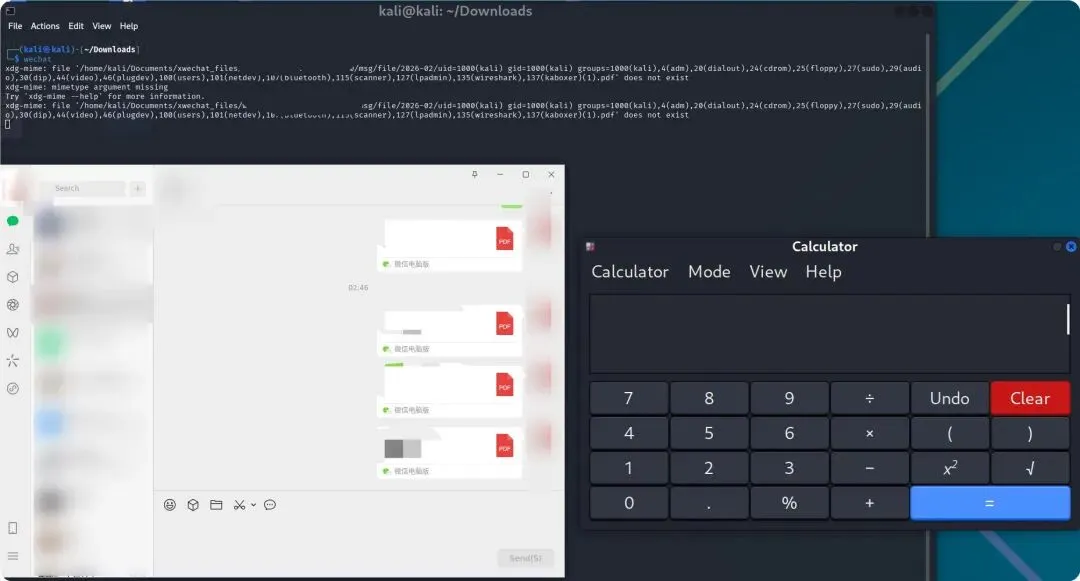
| 微信Linux版本存在1click远程代码执行漏洞,用户在微信中接收到包含恶意命令文件名的文件,下载并打开会导致远程代码执行。 |
该产品主要使用客户行业分布广泛,漏洞危害性极高,建议客户尽快做好自查及防护。
安恒研究院卫兵实验室已复现此漏洞。
微信Linux版,一款跨平台的通讯工具。支持单人、多人参与。通过网络发送语音、图片、视频和文字。
官方修复方案:
微信Linux版官方尚未发布针对该问题的修复版本。建议用户密切关注微信官方渠道的版本更新通知,并及时升级至安全版本。在此期间,请注意防范风险,避免打开文件名中包含异常特殊字符、命名可疑或来源不明的文件,以保护设备与个人信息安全。
https://linux.weixin.qq.com
https://linux.weixin.qq.com
如有漏洞相关需求支持请联系400-6059-110获取相关能力支撑。