1、安全日志 /var/log/secure
作用:安全日志secure包含验证和授权方面信息
grep "Accepted " /var/log/secure | awk '{print $1,$2,$3,$9,$11}'
grep "useradd" /var/log/secure
grep "userdel" /var/log/secure
分析:是否有IP爆破成功
2、命令执行记录 ~/.bash_history
作用:命令执行记录 cat ~/.bash_history|more
分析:是否有账户执行过恶意操作系统命令
3、root邮箱 /var/spool/mail/root
作用:root邮箱 cat /var/spool/mail/root|more
分析:root邮箱的一个文件,在该文件中包含大量信息,当日志被删除可查询本文件,当然不一定是root用户,若您常用的不是root用户就换成那个用户即可
4、中间件日志(Web日志access_log)
nginx、apache、iis、tomcat、jboss、weblogic、websphere
作用:记录访问信息
分析:请求次数过大,访问敏感路径的IP
5、其他日志
redis、sql server、mysql、oracle等
作用:记录访问信息
分析:敏感操作
6、web日志分析思路
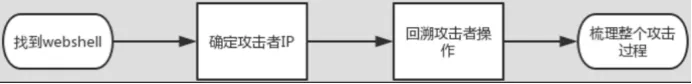
(1)流程示意图
(2)寻找Webshell的方法:
①文件内容中的恶意函数
PHP:eval(、system(、assert(
JSP:getRunTime(、 FileOutputStream(
ASP:eval(、execute(、 ExecuteGlobal(
②Web日志中的webshell特征
Darkblade:goaction=login
JspSpy:o=login
PhpSpy:action=phpinfo
Regeorg: cmd=connect
Other:cmd=
(3)贴合Web业务中的url来分析Web日志
(4)每天新增的动态脚本文件
(5)低频访问的脚本文件
7、系统内各位置的日志说明
日志文件 | 说明 |
/var/log/cron | 记录了系统定时任务相关的日志 |
/var/log/cups | 记录打印信息的日志 |
/var/log/dmesg | 记录了系统在开机时内核自检的信息,也可以使用dmesg命令直接查看内核自检信息 |
/var/log/mailog | 记录邮件信息 |
/var/log/message | 记录系统重要信息的日志。这个日志文件中会记录Linux系统的绝大多数重要信息,如果系统出现问题时,首先要检查的就应该是这个日志文件 |
/var/log/btmp | 记录错误登录日志,这个文件是二进制文件,不能直接vi查看,而要使用lastb命令查看 |
/var/log/lastlog | 记录系统中所有用户最后一次登录时间的日志,这个文件是二进制文件,不能直接vi,而要使用lastlog命令查看 |
/var/log/wtmp | 永久记录所有用户的登录、注销信息,同时记录系统的启动、重启、关机事件。同样这个文件也是一个二进制文件,不能直接vi,而需要使用last命令来查看 |
/var/log/utmp | 记录当前已经登录的用户信息,这个文件会随着用户的登录和注销不断变化,只记录当前登录用户的信息。同样这个文件不能直接vi,而要使用w,who,users等命令来查询 |
/var/log/secure | 记录验证和授权方面的信息,只要涉及账号和密码的程序都会记录,比如SSH登录,su切换用户,sudo授权,甚至添加用户和修改用户密码都会记录在这个日志文件中 |