想学渗透测试?先把Kali Linux这15个配置搞明白
- 2026-09-11 00:39:10
想学渗透测试?先把Kali Linux这15个配置搞明白还记得刚接触网络安全那会儿,最头疼的不是学不会渗透技巧,而是搭建环境这件事。 
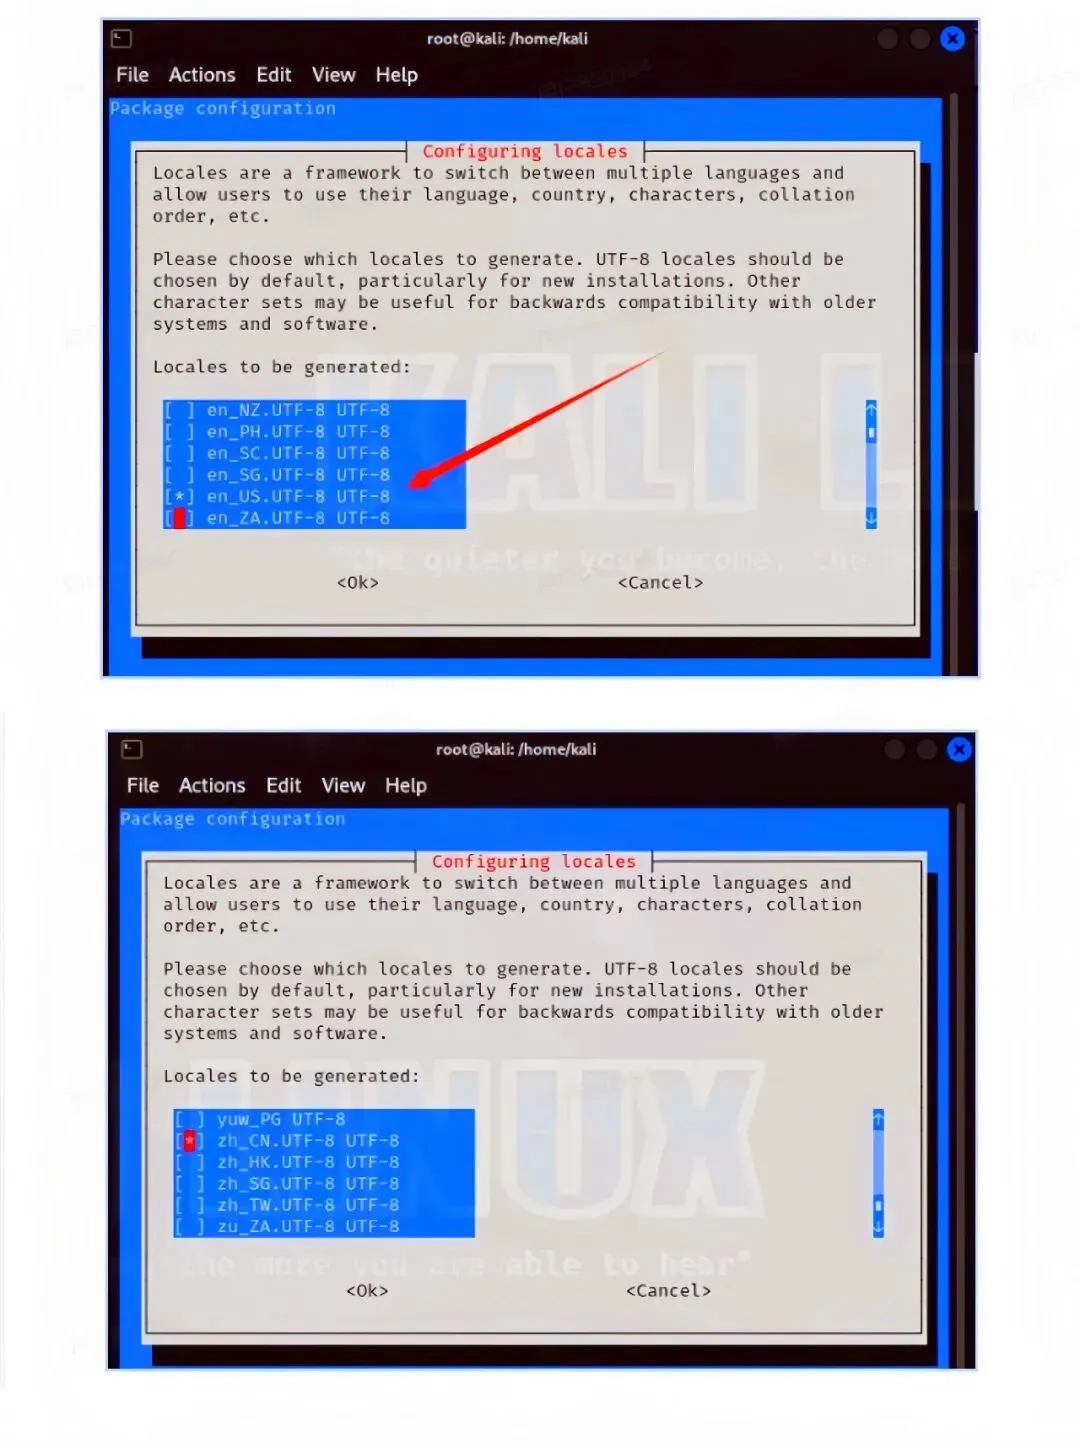
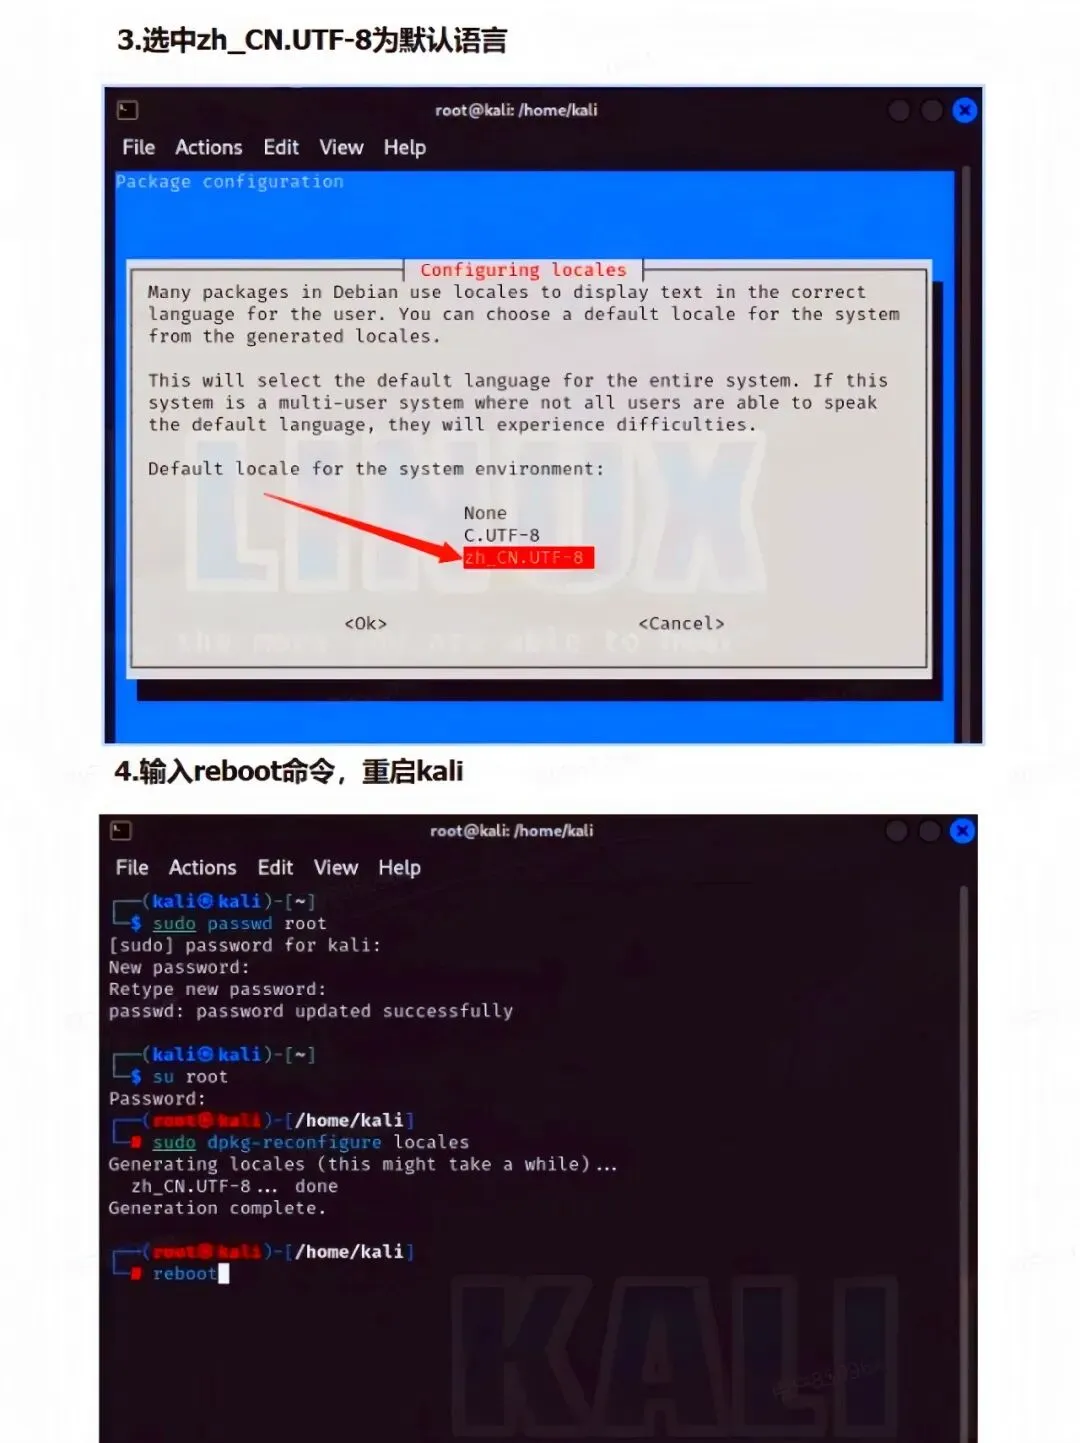
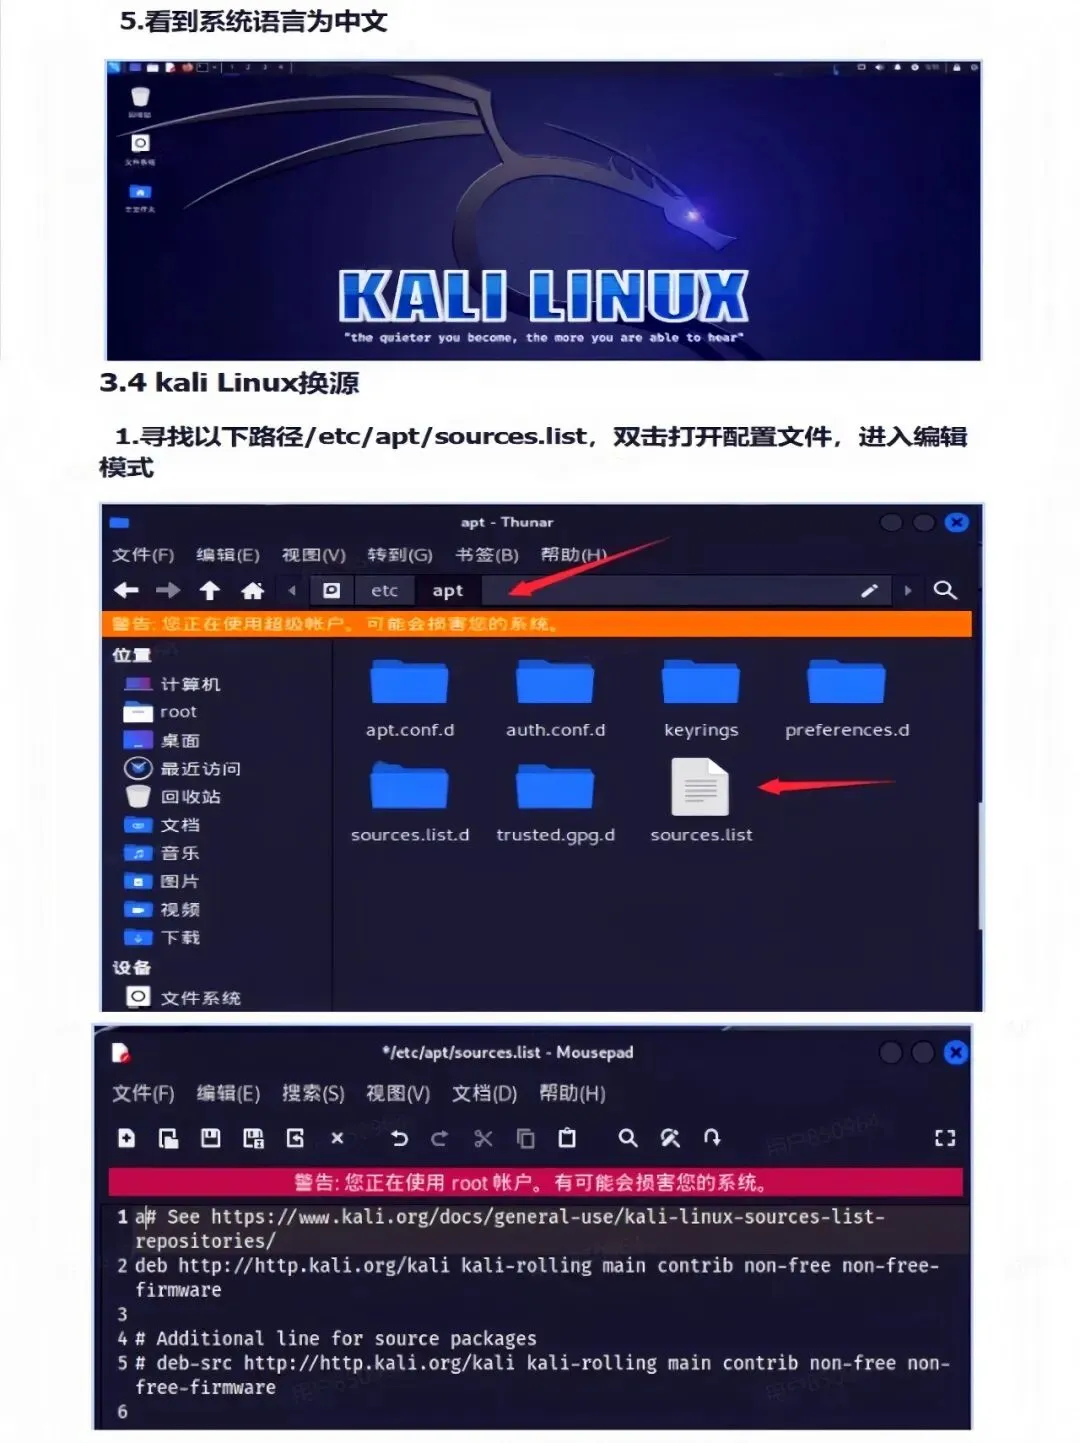
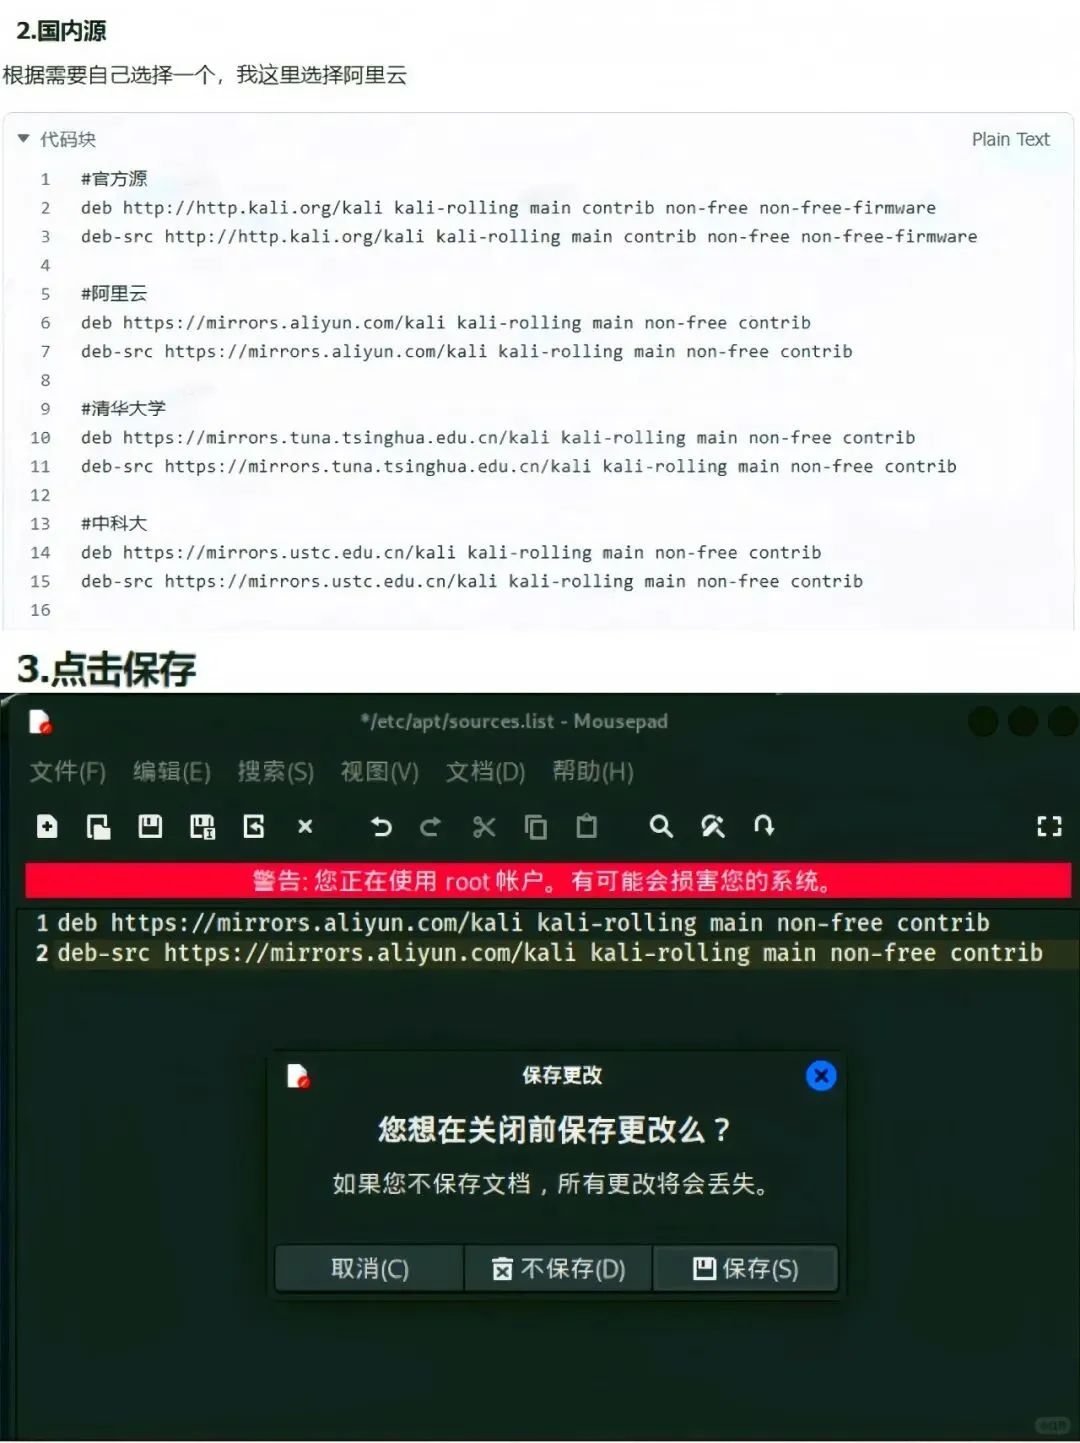
如果你还想了解更多网络安全入门知识,关注富贵!后续会继续分享nmap扫描、Wireshark抓包、无线渗透实战等内容。 (最近打算收一批想学习网络安全的徒弟,有想法可后台找我哦) #KaliLinux #渗透测试 #网络安全 #黑客工具 #Linux配置 #网络安全入门
那时候为了装一个nmap,要在Linux系统里折腾半天;想用Wireshark抓包,又得重新编译安装;更别提Aircrack-ng、John the Ripper这些工具,一个个手动装下来,整个人都麻了。
直到遇见了Kali Linux——这个号称“黑客专用”的操作系统,才算是真正解放了双手。
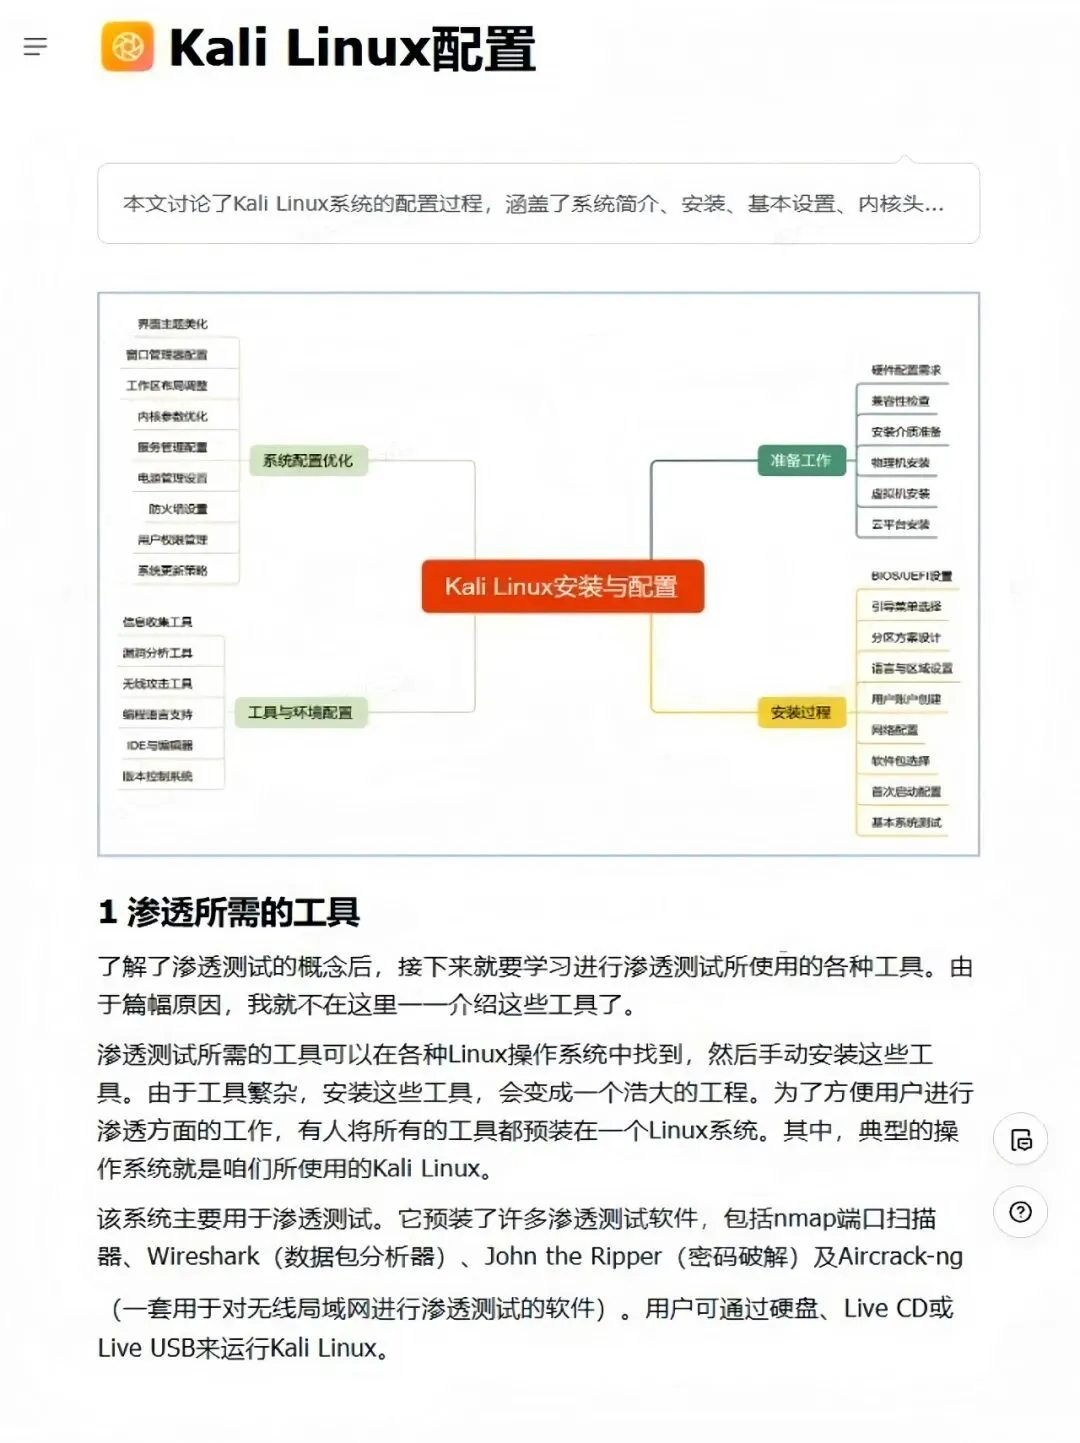
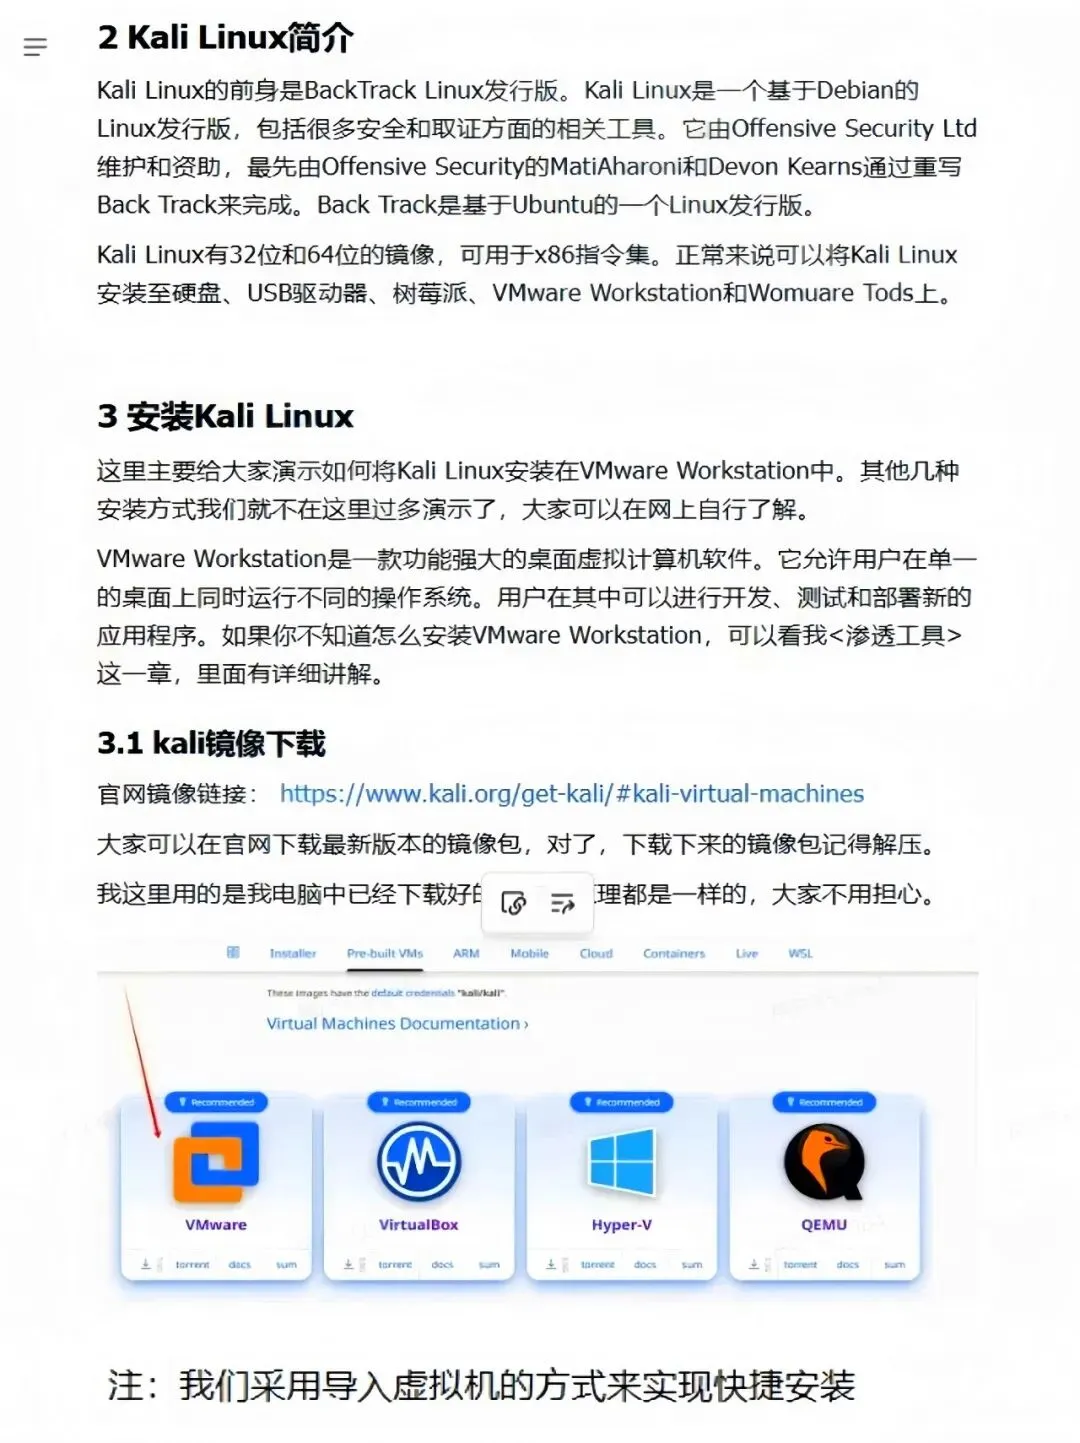
它是基于Debian的Linux发行版,前身是大名鼎鼎的BackTrack。最重要的是,它预装了超过600款安全测试工具:端口扫描用nmap、数据包分析用Wireshark、密码破解用John the Ripper、无线渗透用Aircrack-ng……你想要的基本都有。
不管是硬盘安装、U盘启动,还是在VMware虚拟机里跑,Kali都能满足你。
但很多新手装完Kali就懵了:
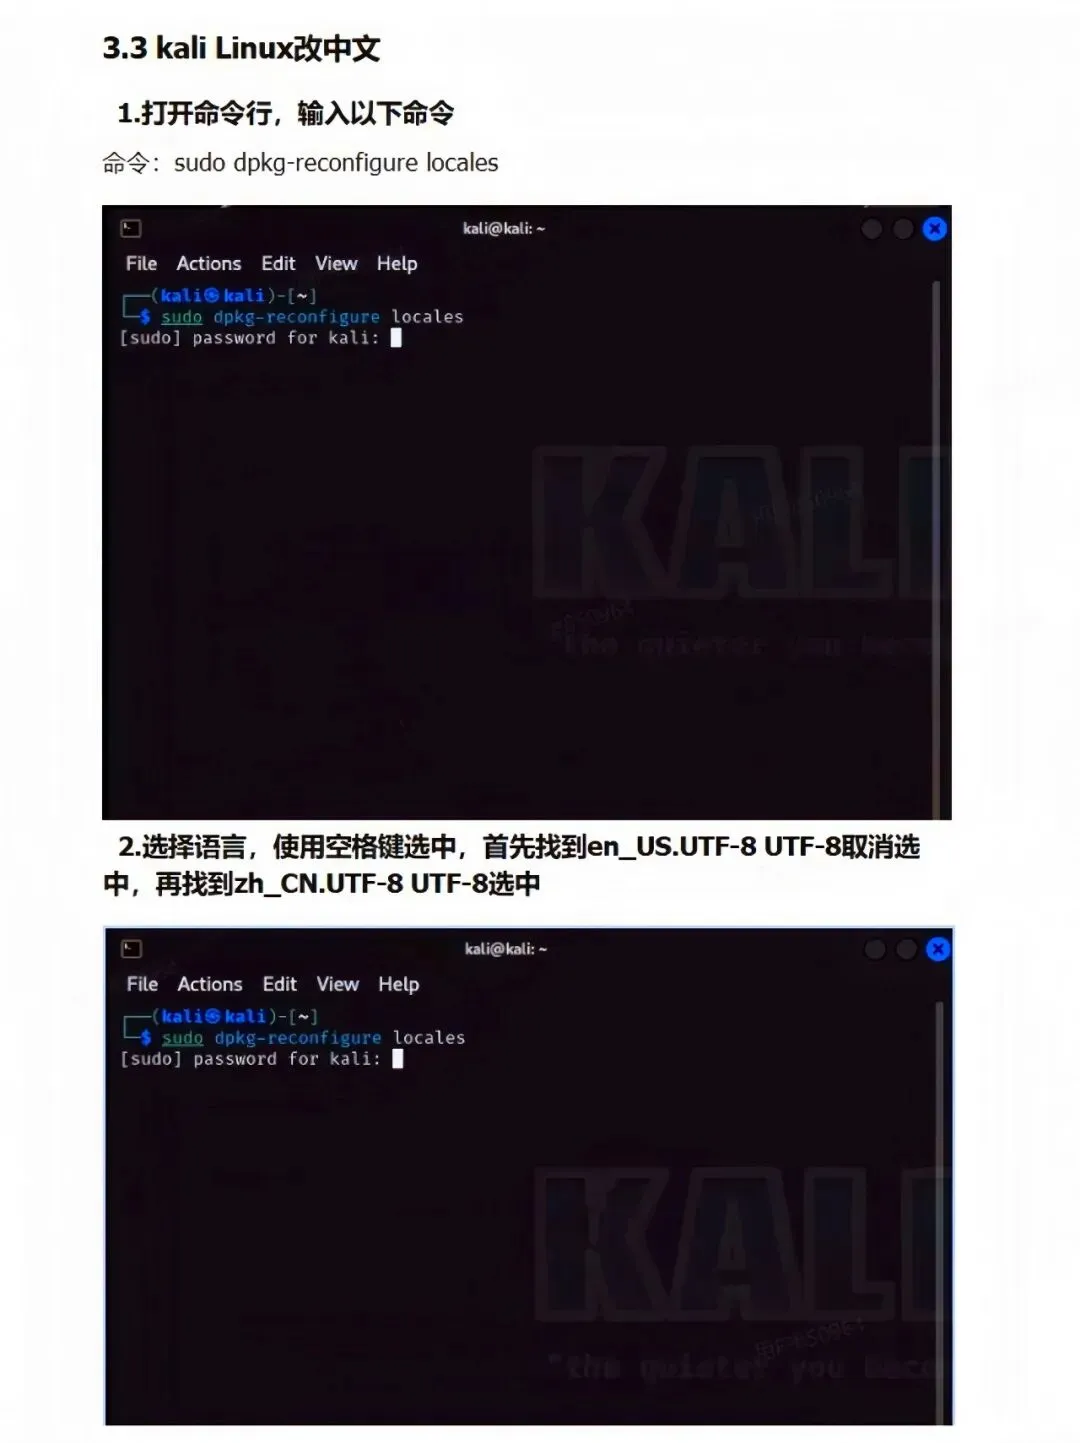
界面全是英文怎么办?
软件源太慢怎么换?
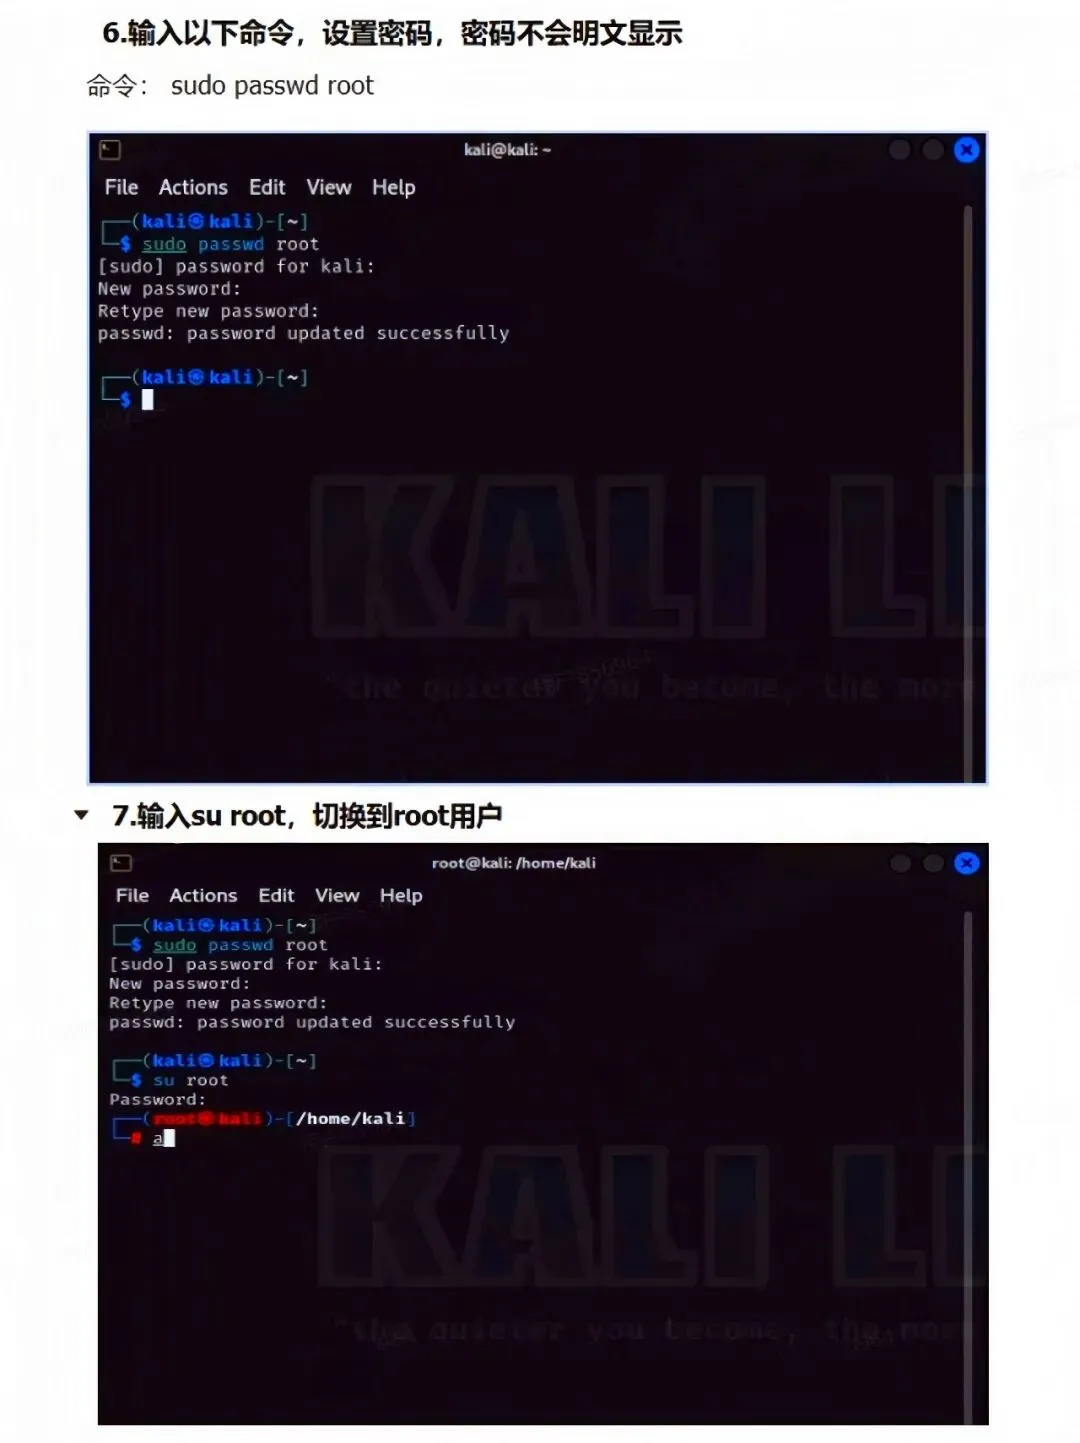
root密码怎么设置?
VMware Tools装不上怎么共享文件?
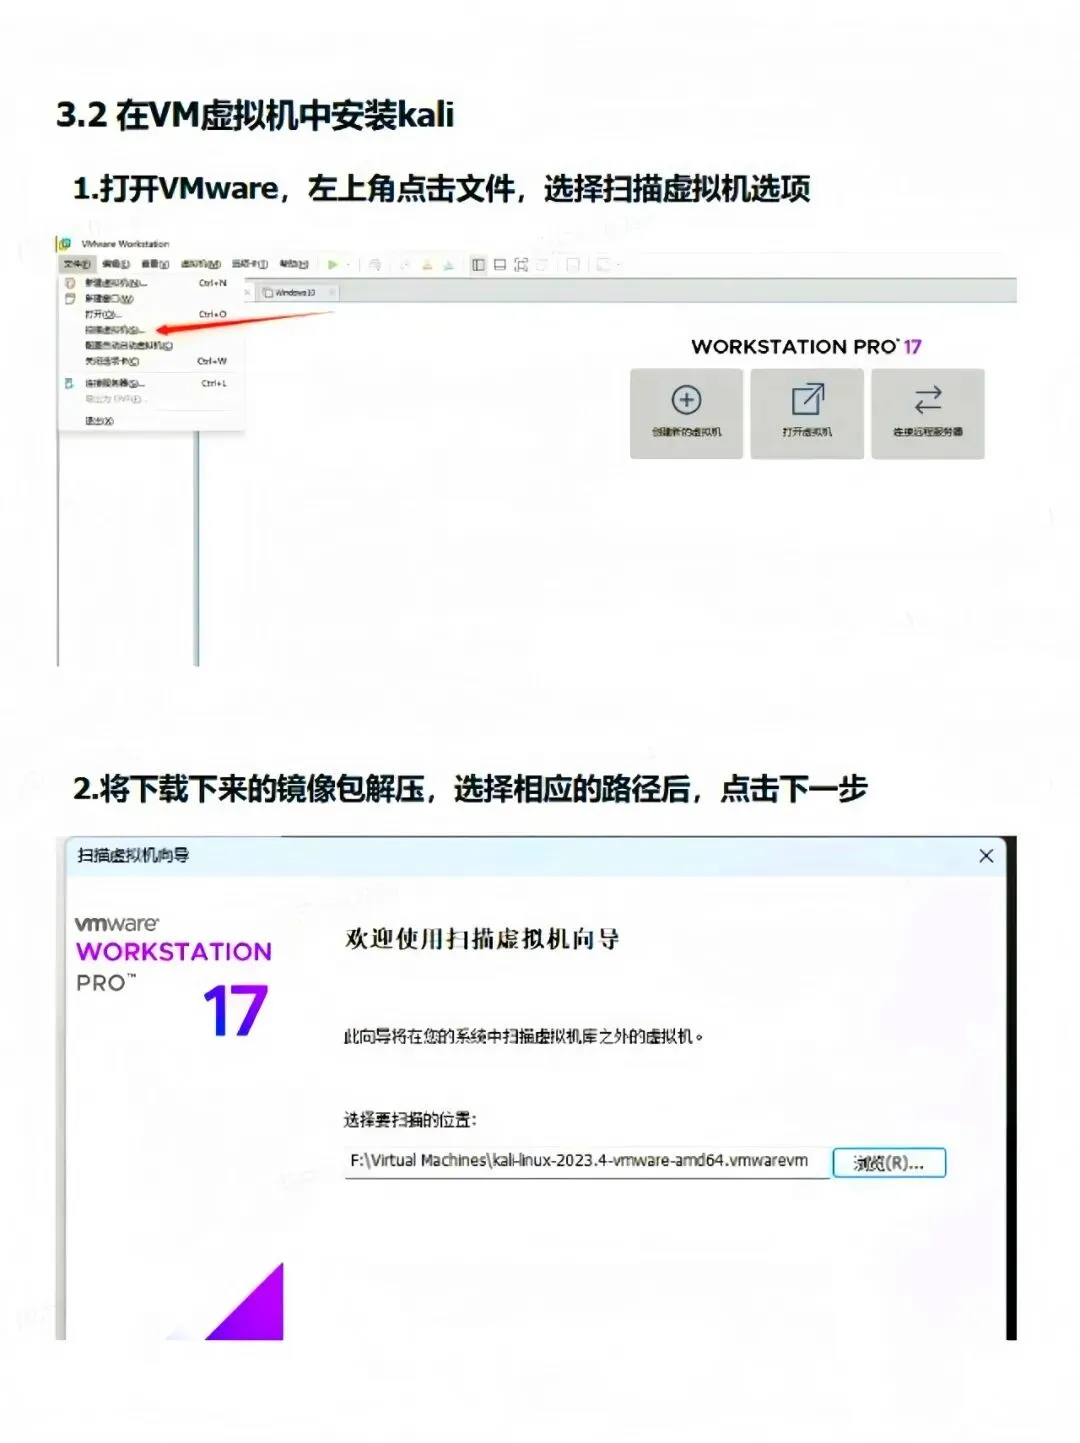
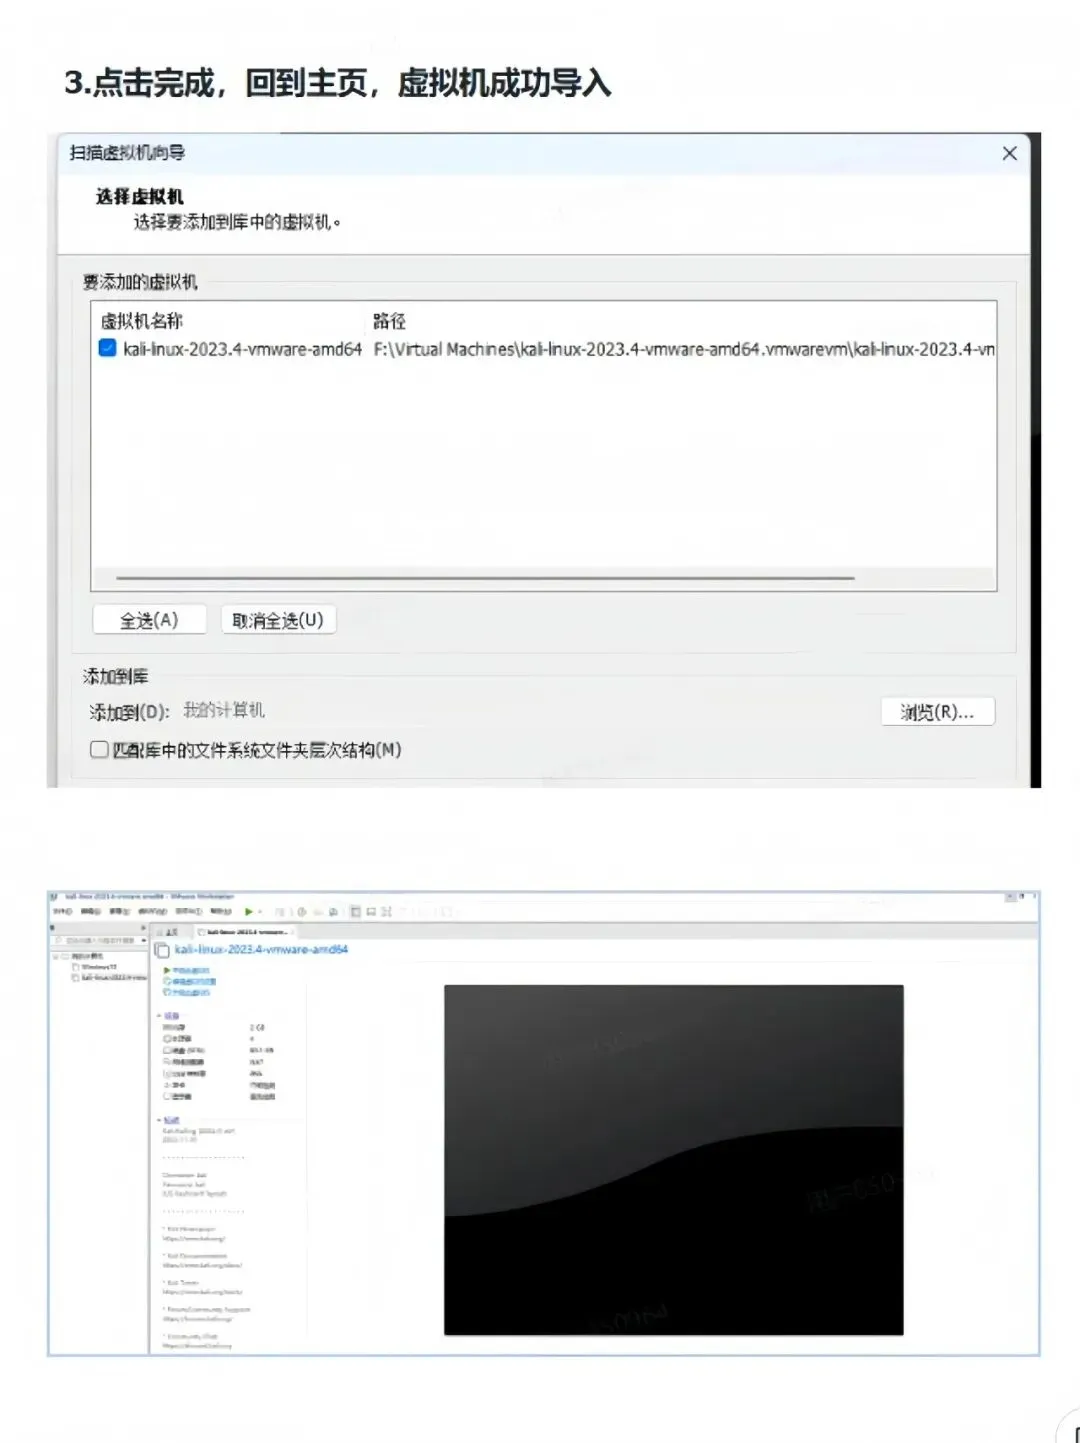
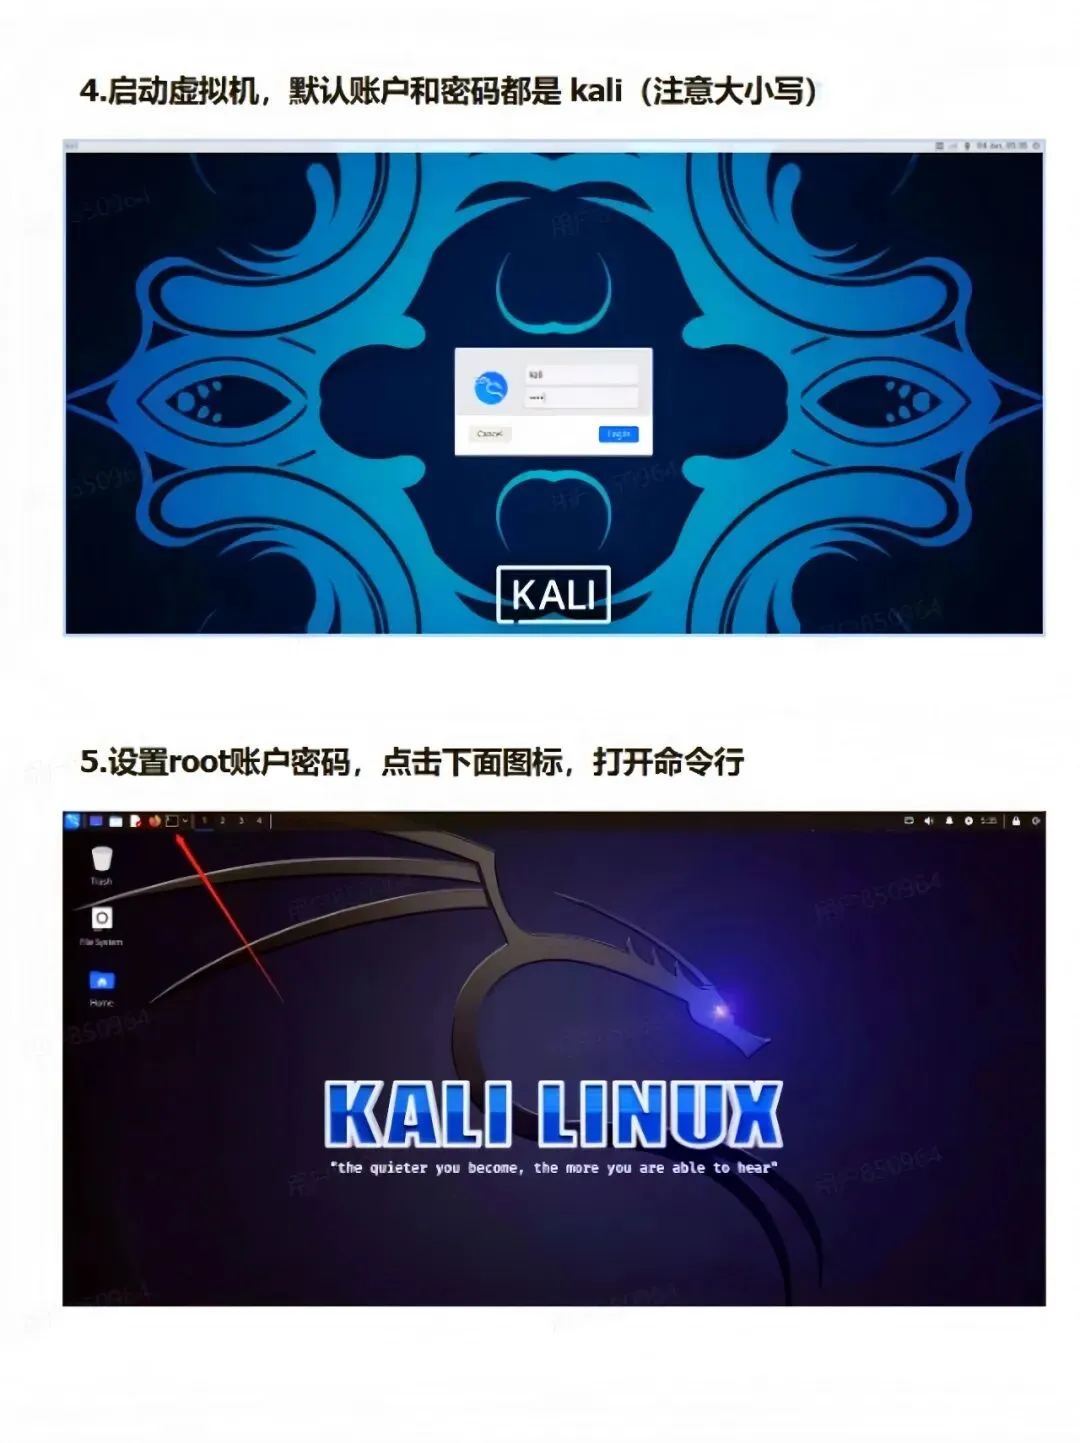
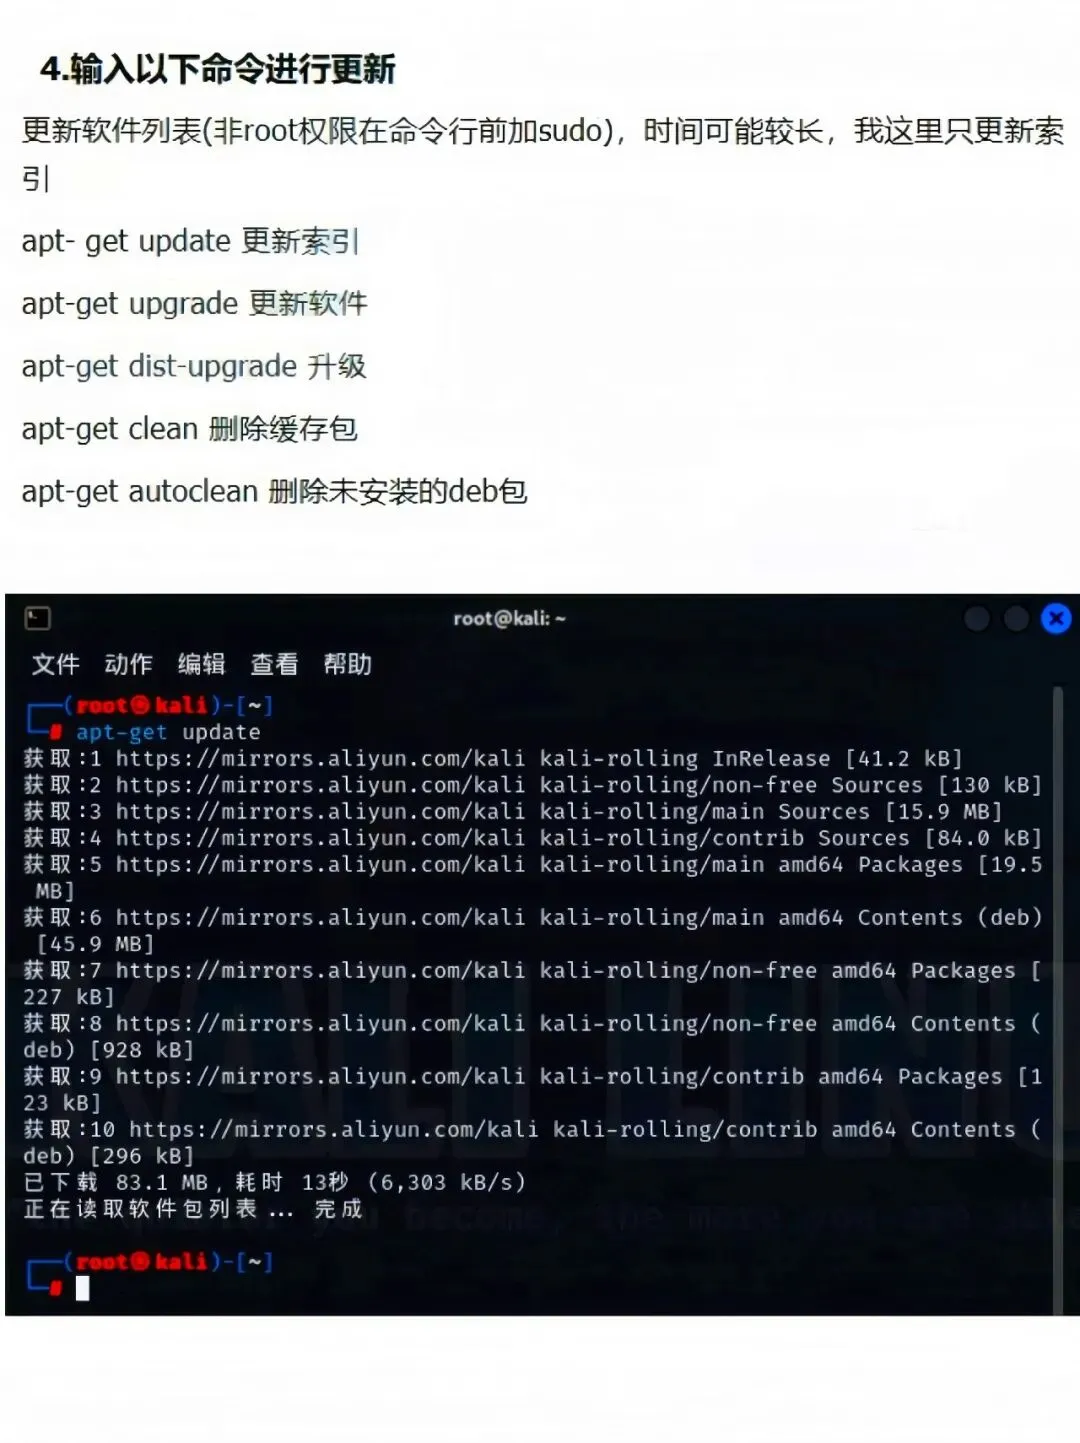
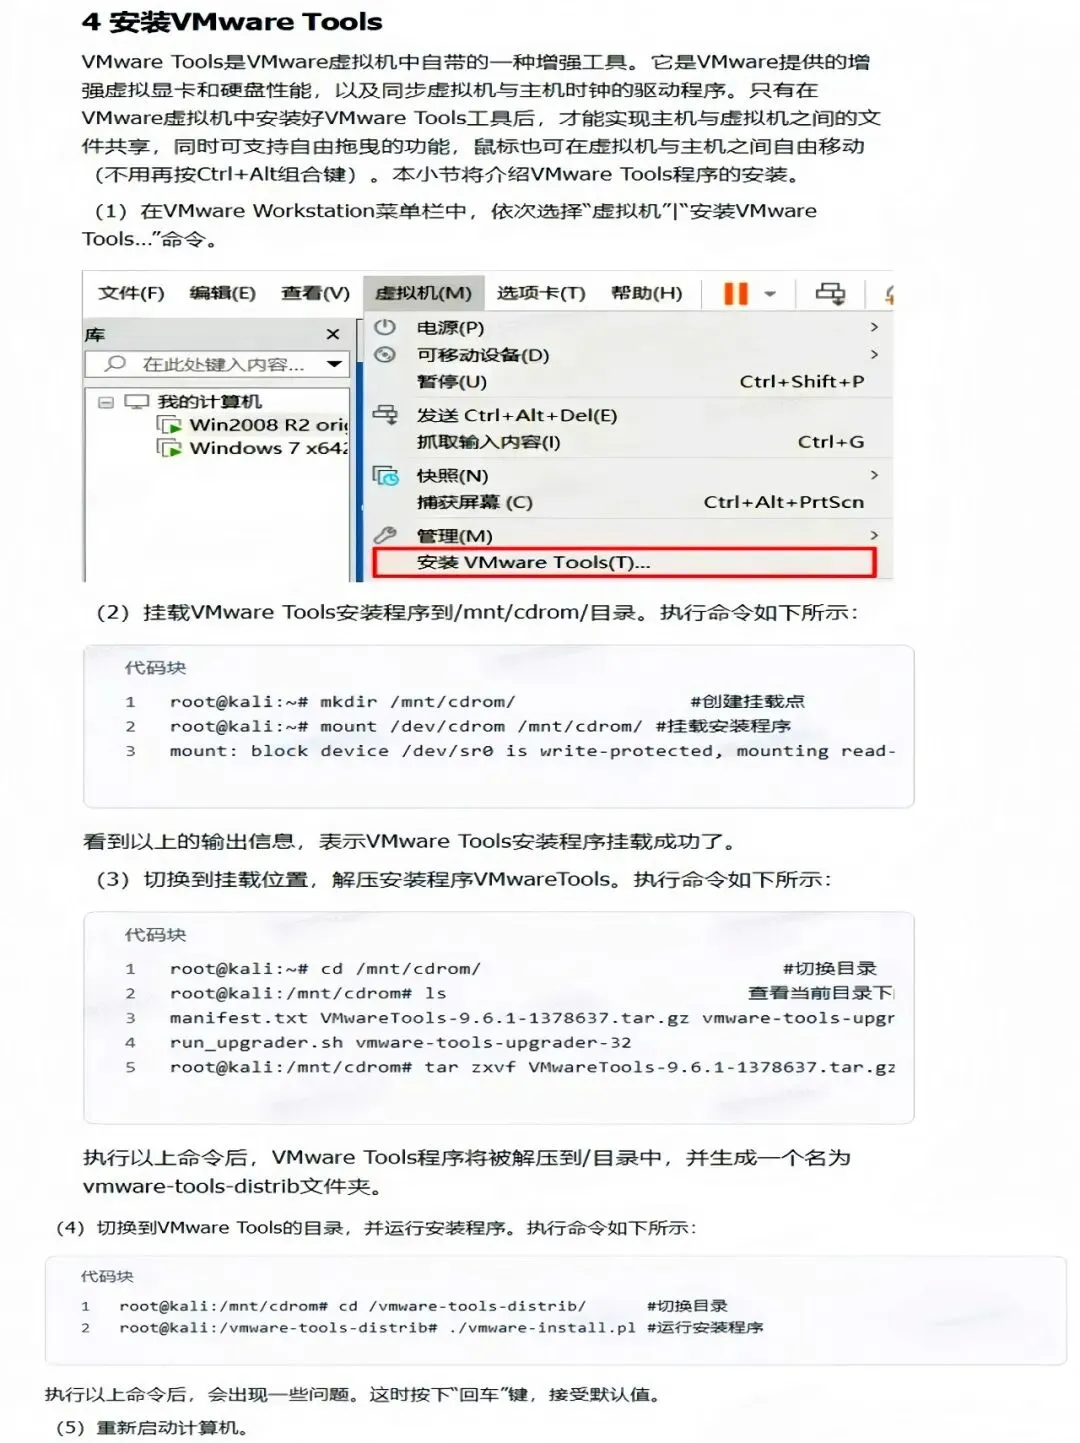
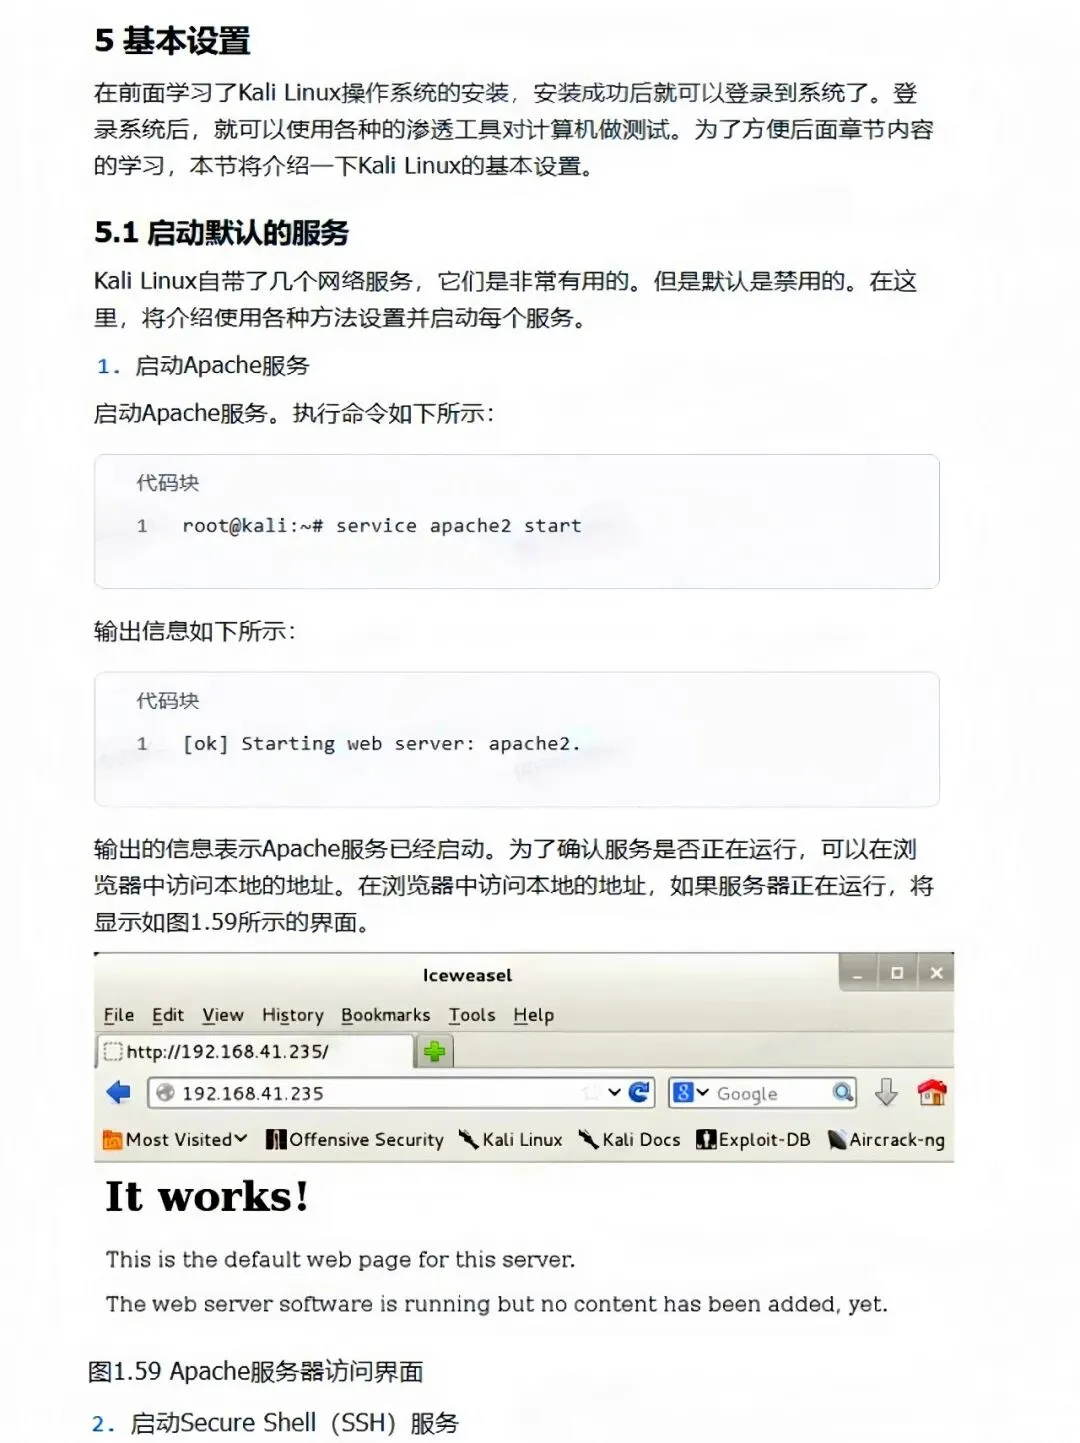
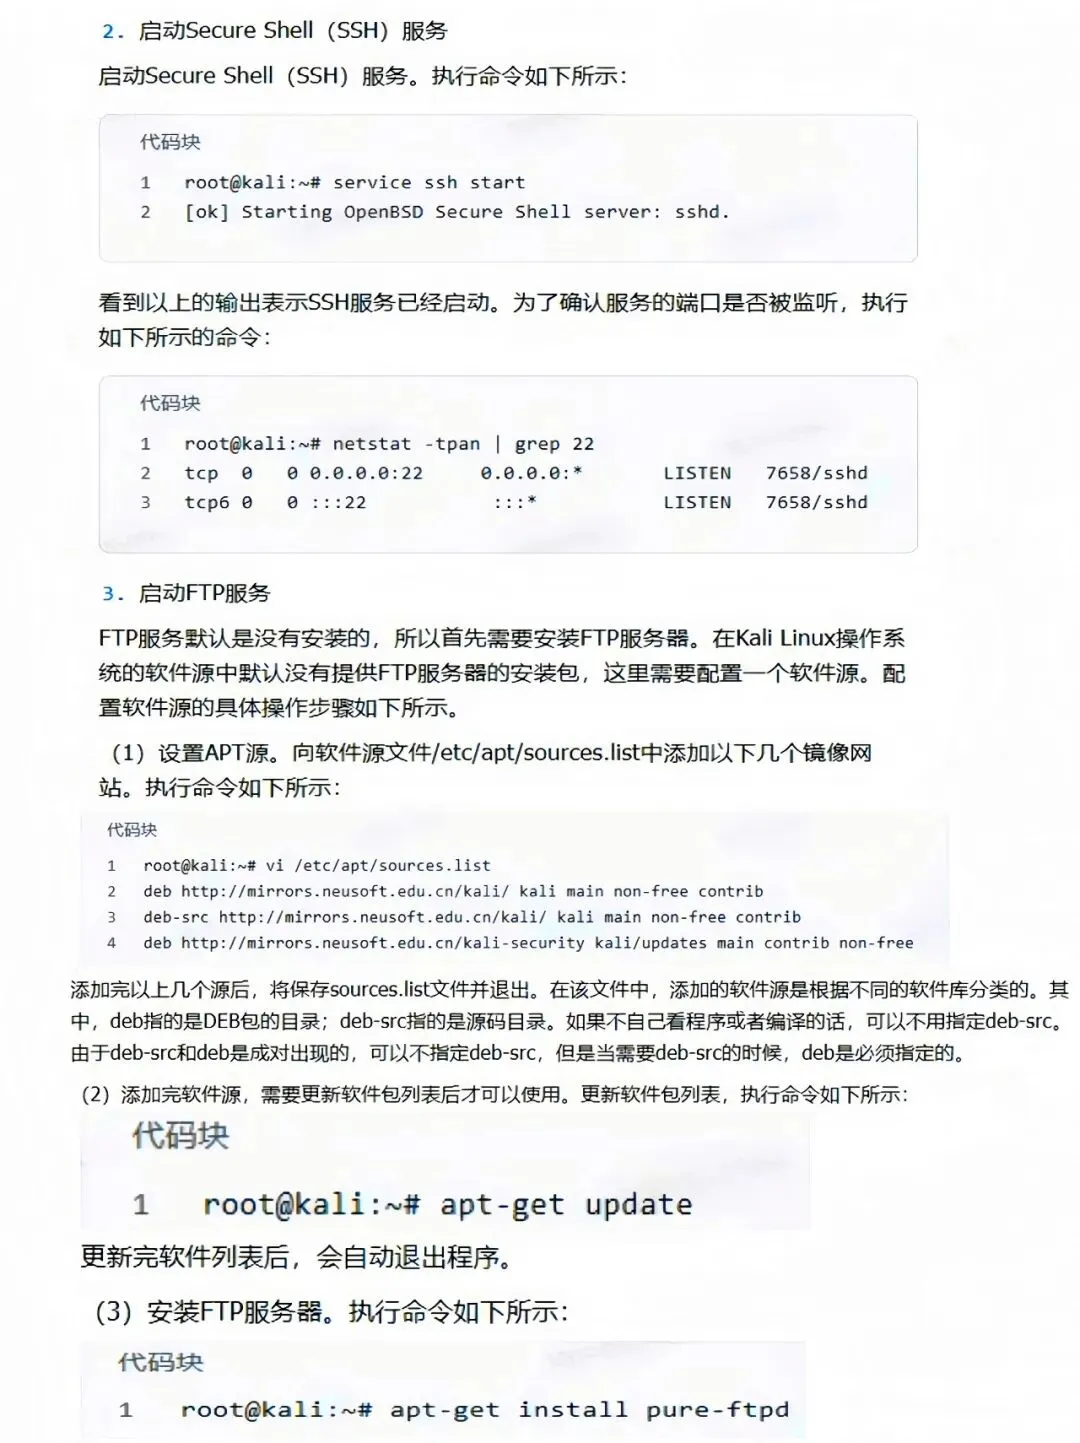
别急,这篇文章我帮你把Kali Linux的完整配置流程整理出来了——从VMware导入镜像、设置中文、更换国内源,到启动Apache/SSH/FTP服务、安装VMware Tools,每一步都有截图和命令,照着做就行。
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:596563534@qq.com 。
